Apache Tomcat 11.0.30 готовит исправление критической уязвимости в защите кластеров, а также устраняет ошибки HTTP/2, обработки запросов и выражений Java. На 21 ноября 2026 года версия ещё разрабатывается: разработчики опубликовали предварительный список изменений, а последним официальным релизом остаётся 11.0.29.
Tomcat 11.0.30 устраняет риск подключения постороннего узла к кластеру
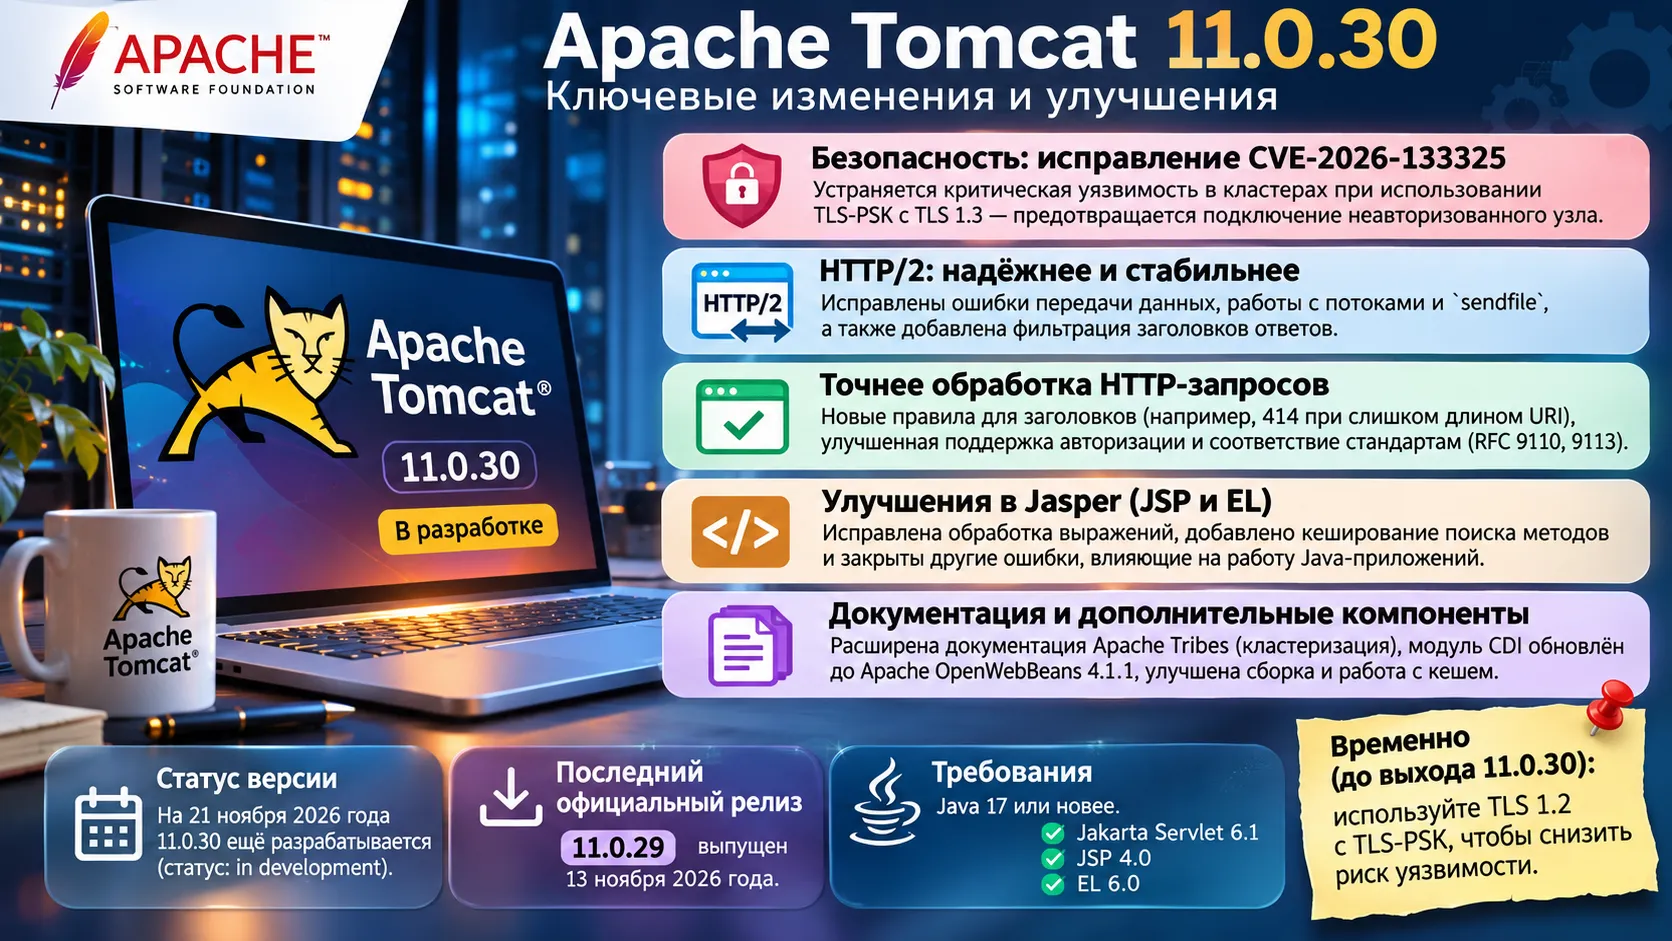
Наиболее серьёзное исправление связано с CVE-2026-133325. Уязвимость затрагивает кластеры Apache Tomcat, использующие шифрование TLS-PSK вместе с TLS 1.3. Из-за ошибки проверки подлинности к такому кластеру мог присоединиться узел, который не прошёл требуемую аутентификацию.
Кластер объединяет несколько экземпляров Tomcat, например для совместной работы с пользовательскими сессиями. Посторонний участник внутри такой инфраструктуры создаёт угрозу для обмена данными между серверами. Разработчики Apache присвоили уязвимости критический уровень опасности. Проблема касается версий 11.0.28 и 11.0.29 при указанной конфигурации. О ней публично сообщили 19 ноября 2026 года.
Для исправления разработчики изменили проверку подключающегося узла: при использовании TLS 1.3 с предварительно согласованным ключом (PSK) соединение с участником, предъявляющим сертификат вместо PSK, должно отклоняться. Пока 11.0.30 не выпущена, официальное предупреждение Apache предлагает временно использовать TLS 1.2 с TLS-PSK. Установка доступной версии 11.0.29 сама по себе эту проблему не устраняет.
HTTP/2 получит исправления передачи данных и управления соединениями
В сетевом компоненте Coyote разработчики исправляют ошибку 70288, способную приводить к обрезанию тела HTTP/2-запроса. Например, при передаче данных веб-приложению часть содержимого запроса могла теряться до завершения обработки. Для API и форм отправки данных это особенно чувствительный сценарий.
Ещё два изменения касаются правил протокола HTTP/2. Сервер будет считать ошибкой соединения получение кадра DATA для уже сброшенного потока. Аналогично он станет реагировать на изменение SETTINGS_INITIAL_WINDOW_SIZE, если оно приводит к превышению допустимого окна управления потоком. Оба исправления приводят обработку запросов в соответствие с RFC 9113.
Разработчики добавляют фильтрацию заголовков HTTP/2-ответов по принципу уже существующей проверки HTTP/1.1. В асинхронной передаче файлов через sendfile исправляется обработка ошибок записи и освобождение зарезервированного окна потока при преждевременном сбросе запроса. Для обычного HTTP-соединения восстанавливается тайм-аут keep-alive после передачи файла — это исправление ошибки 70287.
Отдельно устранена потенциальная бесконечная обработка чтения TLS: если криптографический механизм возвращает BUFFER_OVERFLOW без продвижения и буфер невозможно расширить, операция теперь завершается IOException. Ошибка зарегистрирована под номером 70311.
Проверка HTTP-заголовков станет точнее
В предварительном changelog перечислены небольшие, но заметные изменения поведения HTTP-сервера:
- Слишком длинный адрес запроса будет получать ответ 414 URI Too Long вместо общего 400 Bad Request.
- Tomcat перестанет отправлять предварительный ответ 103 Early Hints клиентам HTTP/1.0.
- Для
Basic-авторизации будут допустимы несколько пробелов между схемой и учётными данными, как допускает RFC 9110. Обработка заголовка Digest-авторизации станет строже. - Сервер будет отбрасывать пустые элементы в списках заголовков
Upgradeи ETag, а имя параметра веса в заголовках наподобиеAccept-Languageстанет разбираться без учёта регистра. - Заголовок
Last-Modified, если он передаётся, больше не должен указывать дату в будущем. ДляContent-Rangeпоявится поддержка неизвестной общей длины ресурса. - Список недопустимых трейлерных HTTP-заголовков пополнится именами
connection,upgrade,host,teиwww-authenticate.
Эти изменения особенно заметны в системах, где Tomcat работает за обратным прокси, принимает запросы от разных HTTP-клиентов или используется совместно с внешними API. Большая часть исправлений уточняет соблюдение существующих стандартов, поэтому поведение некорректно сформированных запросов может измениться.
Jasper исправляет вычисление выражений в Java-приложениях
Компонент Jasper, обрабатывающий JSP и Expression Language (EL), тоже получил несколько исправлений. Ошибка 70297 приводила к повторному вычислению одного аргумента переменной длины при вызове EL-функции. Если вычисление аргумента сопровождалось побочным действием, результат мог оказаться неожиданным.
Для поиска публичных методов, используемых в EL-вызовах, добавлено кеширование. Уточнены поиск уже существующих методов при определении функций через ELProcessor и обработка выражений, в которых литерал null находится в определённой спецификацией позиции. Также исправляется очистка переменных после работы плагинов тегов ForEach и ForTokens.
На уровне внутренних механизмов Tomcat метод ClassValue применяется для кеширования результатов поиска методов Java через рефлексию. Это изменение сокращает повторную работу в соответствующем участке кода, но разработчики не публиковали измерений общего ускорения сервера для версии 11.0.30.
Кластерная документация и дополнительные компоненты
Разработчики расширяют документацию Apache Tribes — подсистемы обмена данными между экземплярами Tomcat. В ней подробнее описаны сетевой транспорт, TCP и UDP, обнаружение участников кластера, механизмы проверки доступности, конфигурация и вопросы безопасности.
Модуль интеграции с CDI обновляется до Apache OpenWebBeans 4.1.1. Для самостоятельной сборки Tomcat исправляется обработка окончаний строк в файлах .bat и .sh. Счётчики обращений и попаданий в StringCache переводятся с int на long, чтобы их значения корректно учитывались при длительной работе и большом количестве обращений.
Apache Tomcat 11 реализует спецификации Jakarta Servlet 6.1, JSP 4.0 и EL 6.0 и требует Java 17 или новее. Эти требования относятся к ветке 11.0.x в целом и не появились специально в 11.0.30.
Версия 11.0.30 пока остаётся в разработке
На 21 ноября 2026 года официальный сайт Apache предлагает для скачивания Tomcat 11.0.29, выпущенный 13 ноября. Изменения для 11.0.30 опубликованы в документации предварительной сборки с пометкой in development; состав окончательного релиза ещё может измениться.
Главное подтверждённое направление работы — устранение CVE-2026-133325 в кластерном TLS-PSK. Остальные изменения затрагивают корректность передачи HTTP/2-запросов, соответствие HTTP-стандартам и обработку Java-выражений. Дата официального выпуска 11.0.30 пока не объявлена.
Источники: предварительный changelog Tomcat 11.0.30, сообщения о безопасности Tomcat 11, официальные загрузки, поддерживаемые версии и требования.