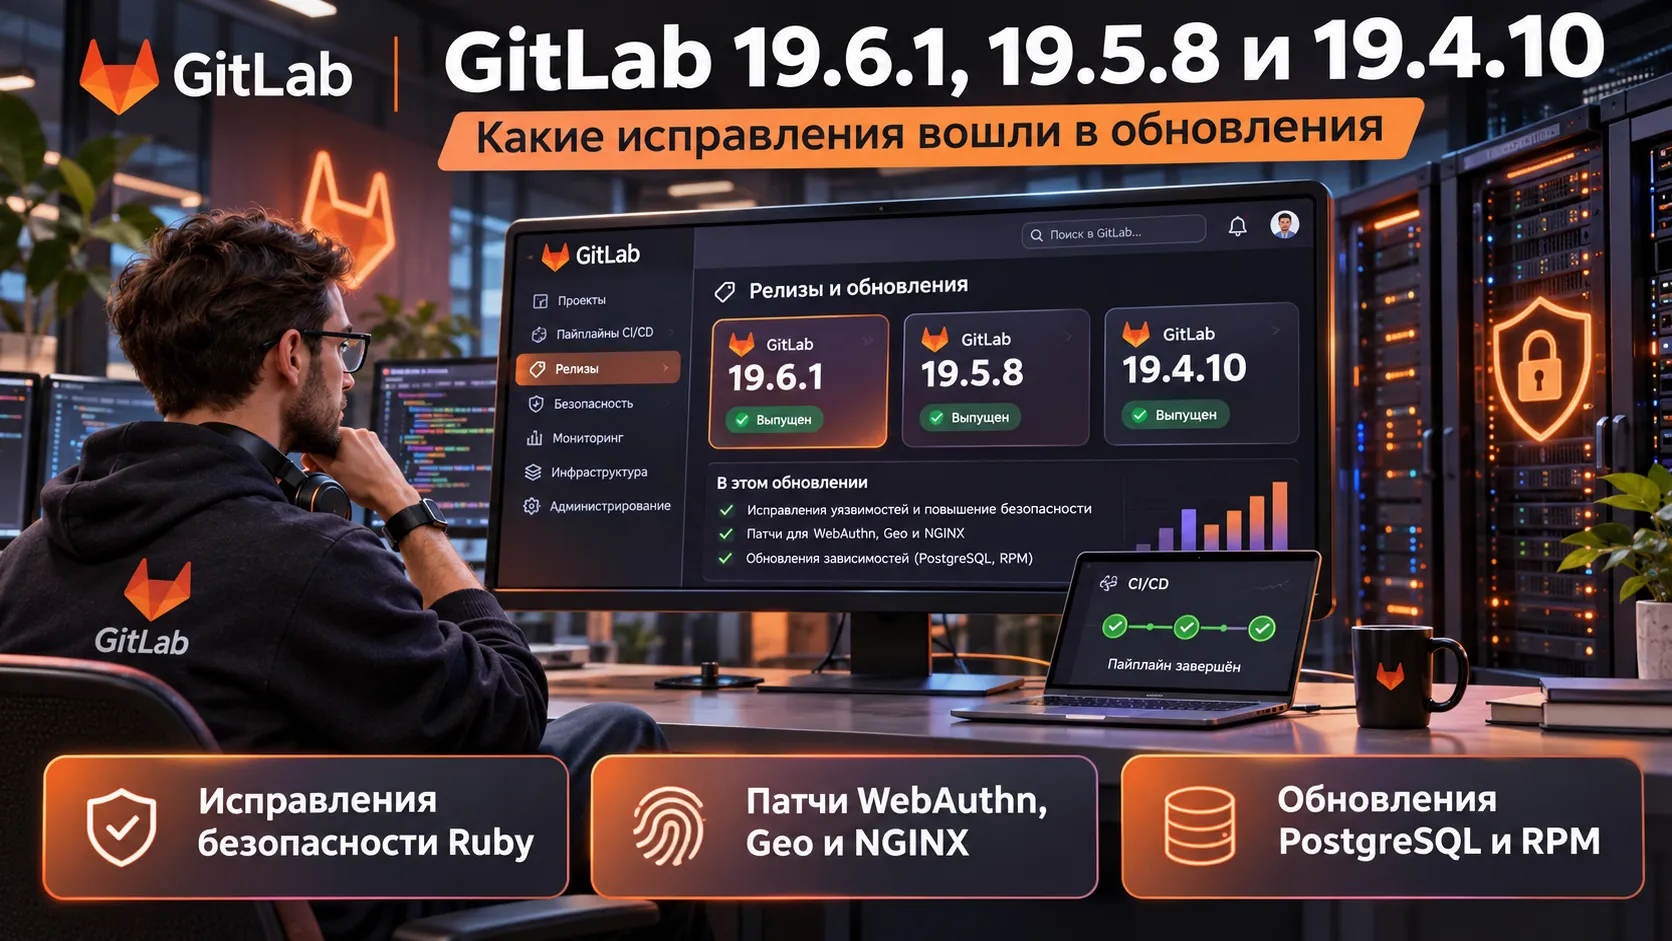
20 ноября 2026 года GitLab выпустил три внеплановых обновления для Community Edition и Enterprise Edition. Версии 19.6.1, 19.5.8 и 19.4.10 устраняют опасную ошибку Ruby, способную при определённых условиях привести к удалённому выполнению кода, и содержат дополнительные исправления для серверных компонентов.
Ошибка CVE-2026-132825 могла привести к выполнению чужого кода на сервере
Причиной срочного выпуска стала уязвимость CVE-2026-132825 (GHSA-34m4-m9fh-gqp5) в языке программирования Ruby, на котором работает значительная часть GitLab. Ошибка возникает при изменении регистра символов специально подготовленной строки. В определённых однобайтовых кодировках, включая ISO-8859-1 и Windows-1252, Ruby может записать один байт за пределами выделенного участка памяти.
Такой дефект называют переполнением буфера в динамической памяти. Он способен вызвать сбой приложения и в некоторых сценариях открыть путь к выполнению произвольного кода на сервере. Команда Ruby сообщила о существовании демонстрационных примеров, подтверждающих возможность удалённого выполнения кода в определённых условиях. Это не означает, что любая установка GitLab автоматически доступна для подобной атаки: результат зависит от того, может ли злоумышленник передать приложению строку, которая попадёт в уязвимую операцию.
Команда Ruby оценила проблему как критическую. В бюллетене GitLab отдельно указана оценка 7,4 балла CVSS (High) со стороны MITRE. Обе оценки относятся к одной уязвимости и используют разные подходы к определению её опасности.
Исправления включены в GitLab 19.4.10, 19.5.8 и 19.6.1. По информации разработчиков, затронуты более ранние версии GitLab CE/EE, включая выпуски ветки 19.4 до 19.4.10, ветки 19.5 до 19.5.8 и ветки 19.6 до 19.6.1.
Вместе с критическим дефектом исправлены ещё шесть ошибок Ruby
18 ноября команда Ruby сообщила сразу о семи уязвимостях, связанных с регулярными выражениями и обработкой строк. Помимо CVE-2026-132825, в перечень вошли ошибки повторного освобождения памяти (double free), целочисленного переполнения, чтения и записи за границами буфера.
Некоторые проблемы проявляются при компиляции специально составленных регулярных выражений. Другие связаны с преобразованием регистра символов и сопоставлением текста без учёта регистра. Возможные последствия зависят от конкретной ошибки: аварийное завершение процесса, раскрытие фрагментов памяти или выполнение кода.
Ruby выпустил исправленные версии 3.3.14, 3.4.13 и 4.0.10. GitLab подтверждает, что его три срочных обновления включают исправления всех семи проблем, перечисленных в официальном бюллетене Ruby.
GitLab 19.6.1 обновляет Ruby и восстанавливает защитные патчи
В ветке 19.6 разработчики сосредоточились на обновлении среды Ruby, включая версии 3.3.14 и 3.4.13 в соответствующих компонентах сборки. В контейнерной инфраструктуре GitLab обновили ссылки на сборочные образы, чтобы они использовали необходимый набор исправлений.
Отдельное изменение касается старых сборок на Ruby 3.3.12. Ранее часть патчей для движка регулярных выражений убрали из общей директории после появления Ruby 3.3.13. Из-за этого сборки, продолжавшие использовать Ruby 3.3.12, могли оказаться без соответствующих исправлений. Патчи вернули в отдельную директорию для этой версии.
В перечень изменений 19.6.1 входит перенос примечаний к выпуску 19.6 в стабильную ветку. Новых пользовательских инструментов или изменений интерфейса в официальном списке исправлений 19.6.1 нет.
В GitLab 19.5.8 и 19.4.10 исправлены WebAuthn, Geo, NGINX и инфраструктура пакетов
Обе ветки получили одинаковый набор дополнительных исправлений.
WebAuthn и вход с ключами безопасности
Библиотеку webauthn обновили с версии 3.4.3 до 3.4.4. Изменение подтягивает обновлённые зависимости cbor и cose, используемые для работы с данными аутентификации. По описанию разработчиков, это исправление не меняет API библиотеки.
GitLab Geo и подсчёт реплицированных данных
Для вторичных узлов GitLab Geo добавили возможность собирать шесть показателей количества объектов за один проход. Ранее подсчёт выполнялся многократно: на очень крупных установках, например с сотнями миллионов артефактов CI/CD, проверка могла превысить лимит в 50 минут. В таком случае статус узла не сохранялся, и он мог отображаться как неисправный.
Новый механизм управляется флагом geo_single_pass_registry_counts, который по умолчанию отключён. Поэтому сам факт установки версии 19.5.8 или 19.4.10 ещё не меняет способ подсчёта.
PostgreSQL и публикация RPM-пакетов
В наборе поставляемых компонентов обновили PostgreSQL до 17.12 и 18.7 для соответствующих версий базы данных. В официальном запросе на изменение эта правка обозначена как связанная с безопасностью. Она касается поставляемых версий PostgreSQL и сама по себе не означает автоматический переход любой существующей базы GitLab на новую основную ветку.
Разработчики также исправили сбой в процессе публикации RPM-пакетов через Pulp. Если рабочий процесс завершался после создания новой версии репозитория, но до публикации, повторная попытка могла закончиться успешно, хотя пакет так и оставался недоступным. Теперь процесс проверяет публикацию и повторяет её при необходимости. Эта правка относится к инфраструктуре сборки и распространения пакетов GitLab.
NGINX и авторизация с помощью смарт-карт
Исправлена конфигурация NGINX для входа с клиентскими сертификатами смарт-карт. В отдельных настройках два виртуальных сервера могли одновременно объявляться default_server на одном порту. Из-за конфликта NGINX не запускался. Теперь сервер для смарт-карт не получает этот признак, а основной сервер GitLab сохраняет его.
Для собственных серверов GitLab порядок обновления зависит от способа установки
GitLab указывает, что экземпляры GitLab.com и GitLab Dedicated уже защищены. Администраторам этих облачных сервисов отдельное действие для устранения описанной уязвимости не требуется. Срочный выпуск прежде всего касается самостоятельно размещённых экземпляров GitLab CE и EE.
Официальные Linux-пакеты и контейнерные образы GitLab уже содержат исправленный Ruby. Для установок, собранных из исходного кода с собственной средой Ruby, обновления кода GitLab недостаточно: требуется пересобрать используемый Ruby на версии 3.3.14 или 3.4.13 либо более новой версии соответствующей ветки.
В обновлениях 19.6.1, 19.5.8 и 19.4.10 нет новых миграций базы данных. По оценке GitLab, многосерверные конфигурации могут обойтись без простоя. Стандартное обновление через Omnibus всё же останавливает сервисы, запускает процедуру миграций и затем снова их поднимает. Поэтому фактический перерыв зависит от схемы развёртывания и параметров обновления.
Список поддерживаемых исправлений и подробности установки опубликованы в официальном сообщении GitLab о критическом выпуске.
Три версии GitLab закрывают общую угрозу и несколько отдельных проблем
Релизы 19.6.1, 19.5.8 и 19.4.10 вышли одновременно из-за уязвимостей Ruby. Для ветки 19.6 основными изменениями стали обновление среды выполнения и корректировка сборочных патчей. В ветках 19.5 и 19.4 список шире: исправлены компоненты входа с ключами безопасности, подсчёта данных Geo, конфигурации NGINX, PostgreSQL и публикации RPM.
Главное различие для администраторов связано с размещением GitLab. Облачные экземпляры уже получили исправления, а безопасность самостоятельно управляемых серверов зависит от установленной версии и используемой сборки Ruby.