Для Debian 13 Trixie выпустили важные исправления в APT, ядре Linux, веб-серверах, PHP и других пакетах. Версия Debian 13.8 запланирована на 21 ноября 2026 года, но на момент подготовки материала официальный анонс ещё не опубликован, поэтому перечисленные обновления рассматриваются по уже выпущенным бюллетеням безопасности.
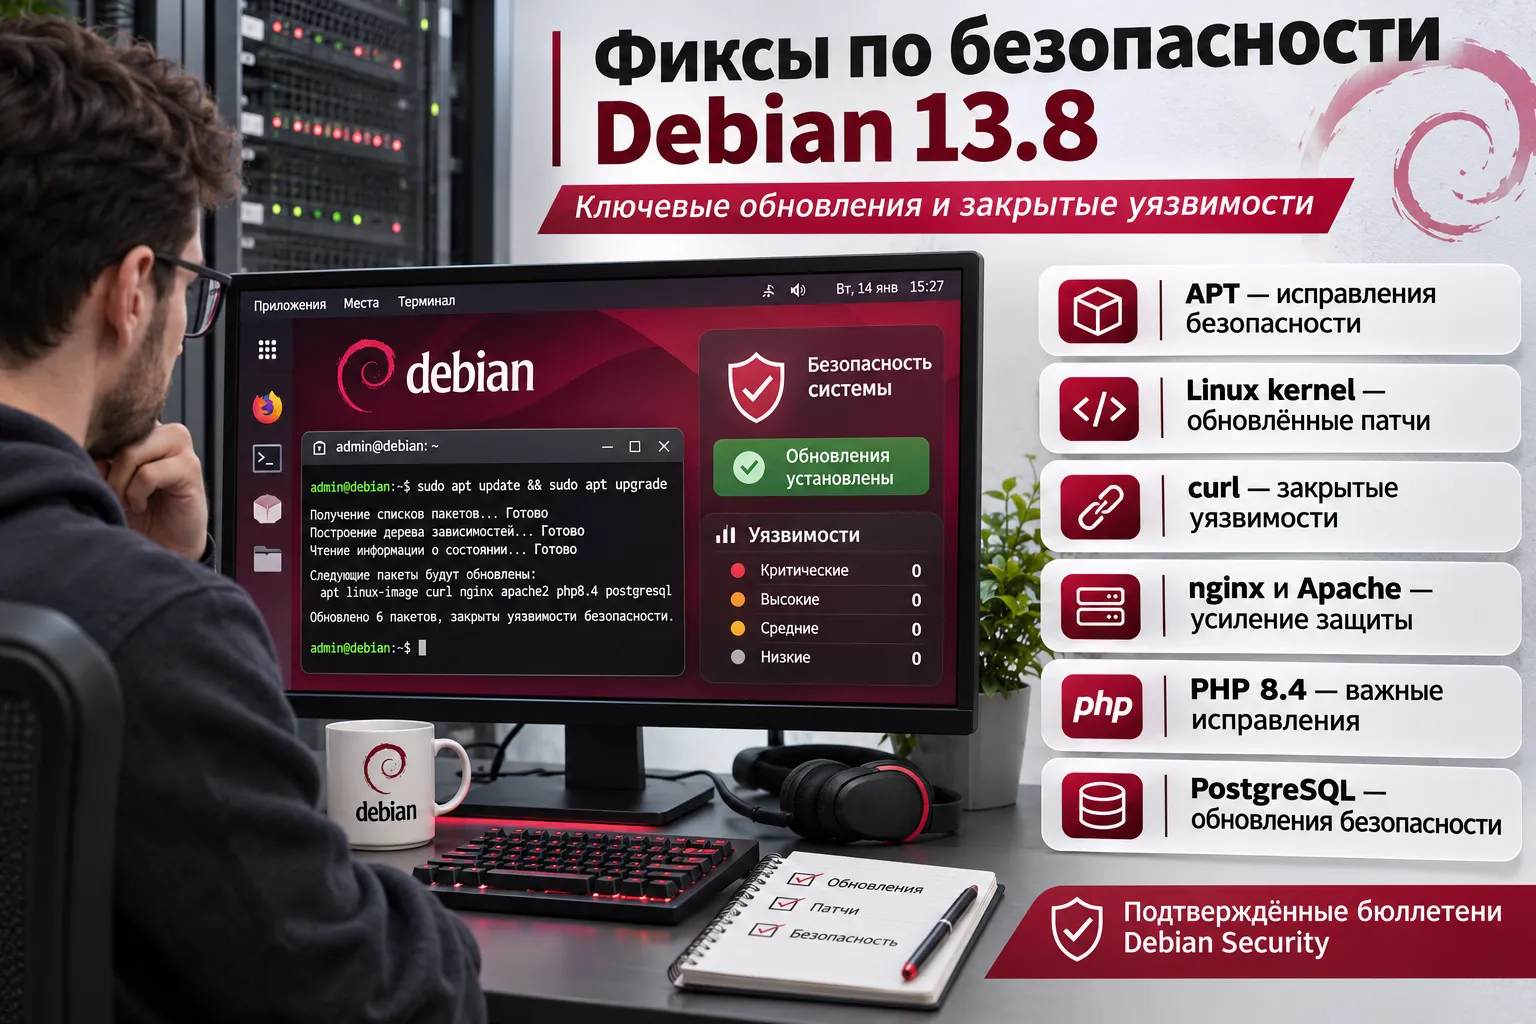
Debian 13.8 объединит накопленные исправления стабильной ветки
Debian 13, известный под кодовым именем Trixie, получает обновления безопасности по мере обнаружения уязвимостей. Разработчики публикуют отдельные бюллетени Debian Security Advisory (DSA), после чего исправленные пакеты становятся доступны через репозиторий безопасности. Очередной точечный выпуск (point release) собирает накопленные изменения в обновлённые установочные образы и основной архив стабильной ветки.
Команда Debian запланировала выпуск 13.8 на 21 ноября 2026 года. В официальном списке новостей на момент проверки последним объявленным выпуском остаётся Debian 13.7 от 12 сентября 2026 года. Поэтому ниже приведены подтверждённые исправления для Debian 13, опубликованные в период подготовки 13.8. Окончательный перечень изменений самого точечного выпуска станет известен после релизного объявления.
Для работающих систем разница существенна: исправления из репозитория trixie-security можно устанавливать сразу после их публикации. Ожидать появления нового ISO-образа для защиты установленного сервера не требуется.
APT 3.0.4 закрывает возможность подмены пакета после проверки
Одно из наиболее чувствительных исправлений касается штатного менеджера пакетов Debian. Уязвимость CVE-2026-109518 позволяла атакующему, способному изменять сетевой трафик между компьютером и репозиторием, подменить скачиваемый пакет в определённой последовательности перенаправлений и повторных загрузок.
Проблема возникала из-за обработки файлов при возобновлении HTTP-загрузки. При выполнении необходимых условий APT мог принять подменённый пакет после этапа проверки. Последствием становилось выполнение произвольного кода с правами root — максимальными привилегиями в системе.
Для эксплуатации требовалось влияние на сетевое соединение, например через недоверенный прокси или вредоносное зеркало, а также ненулевое значение Acquire::Retries. В Debian 13 стандартное значение параметра соответствует этому условию. Исправление вошло в APT 3.0.4; дополнительно устранили несколько ошибок чтения памяти за пределами допустимых границ. Подробности содержатся в DSA-6607-1 и карточке CVE.
Эта ошибка затрагивала сам механизм установки программ и обновлений. Поэтому её последствия могли распространяться далеко за пределы отдельного приложения.
Ядро Linux 6.12.117 исправляет десятки зарегистрированных уязвимостей
В бюллетене DSA-6628-1 команда безопасности Debian перечислила многочисленные CVE, относящиеся к ядру Linux. Для стабильной ветки Trixie исправленным исходным пакетом указан Linux 6.12.117-1. Среди перечисленных идентификаторов — CVE-2026-98176, CVE-2026-99287 и другие.
Ядро отвечает за взаимодействие программ с памятью, оборудованием, файловой системой и сетью. Ошибки в его компонентах могут проявляться по-разному, поэтому наличие конкретной CVE в бюллетене ещё не означает одинаковый риск для всех устройств. Он зависит от оборудования, включённых подсистем и условий эксплуатации.
Обновление пакета ядра обычно требует перезагрузки для перехода на новую работающую версию. Установленная версия пакета и ядро, которое сейчас загружено, могут различаться до перезапуска системы. Подтверждённый список исправлений доступен в DSA-6628-1.
curl, nginx и Apache закрывают риски для сетевых сервисов
Сразу несколько обновлений относятся к программам, которые обрабатывают сетевые запросы. Для серверов с публичным доступом они представляют особый интерес.
curl — обработка HTTP/2 и риск выполнения кода
В curl 8.14.1-2+deb13u7 исправили CVE-2026-92392. Уязвимость типа use-after-free могла возникать при получении HTTP/2-сообщения RST_STREAM во время загрузки данных на сервер. В определённых обстоятельствах ошибка допускала удалённое выполнение кода. Обновление включает и исправления CVE-2026-8286, CVE-2026-8924 и CVE-2026-8927, которые первоначально планировали включить в точечный выпуск Debian 13.8. Об этом прямо сказано в DSA-6558-1.
nginx — девять CVE в одном бюллетене
В nginx 1.26.3-3+deb13u11 устранены девять уязвимостей, среди которых CVE-2026-113425, CVE-2026-118899 и CVE-2026-125283. Согласно DSA-6642-1, возможные последствия включали удалённое выполнение кода, отказ в обслуживании, раскрытие информации и обход проверки клиентских сертификатов.
Последний сценарий особенно чувствителен для серверов, использующих клиентские TLS-сертификаты для подтверждения доступа к закрытым ресурсам. Точный набор затронутых возможностей зависит от конфигурации nginx.
Apache HTTP Server — исправления трёх CVE
В Apache 2.4.71-1~deb13u1 закрыты CVE-2026-106023, CVE-2026-109163 и CVE-2026-119618. По DSA-6620-1, уязвимости могли приводить к выполнению кода, отказу в обслуживании или раскрытию данных.
Исправления имеют значение для систем, где Apache принимает внешние HTTP-запросы, включая сайты и внутренние корпоративные веб-приложения.
PHP 8.4 и PostgreSQL 17 получили отдельные обновления безопасности
Для веб-приложений важны исправления в серверной среде и системе хранения данных.
PHP 8.4.28-1~deb13u1 закрывает 12 зарегистрированных уязвимостей, включая CVE-2026-115560, CVE-2026-128064 и CVE-2026-129538. В DSA-6641-1 перечислены возможные последствия: выполнение произвольного кода, отказ в обслуживании, раскрытие информации, повышение привилегий и межсайтовое выполнение сценариев (XSS). Конкретный риск определяется затронутой функцией PHP и способом её использования приложением.
Для PostgreSQL 17 обновление 17.12-0+deb13u1 помечено как исправленное в DSA-6625-1. Бюллетень охватывает многочисленные идентификаторы CVE, в том числе CVE-2026-116303 и CVE-2026-120154. Наличие обновлённого пакета в ветке trixie-security позволяет устранить подтверждённые проблемы без смены основного выпуска Debian.
Наличие в системе PHP или PostgreSQL само по себе не означает, что каждая указанная уязвимость доступна удалённому атакующему. Условия эксплуатации зависят от конкретного механизма ошибки и настроек сервиса.
Подтверждённые исправленные версии пакетов Debian 13
Все приведённые ниже версии указаны в официальных бюллетенях Debian или в Debian Security Tracker. Таблица отражает уже опубликованные исправления для Trixie, а не утверждённую финальную комплектацию установочного образа Debian 13.8.
| Пакет | Исправленная версия | Бюллетень |
| APT | 3.0.4 | DSA-6607-1 |
| Linux (исходный пакет) | 6.12.117-1 | DSA-6628-1 |
| curl | 8.14.1-2+deb13u7 | DSA-6558-1 |
| nginx | 1.26.3-3+deb13u11 | DSA-6642-1 |
| Apache HTTP Server | 2.4.71-1~deb13u1 | DSA-6620-1 |
| PHP 8.4 | 8.4.28-1~deb13u1 | DSA-6641-1 |
| PostgreSQL 17 | 17.12-0+deb13u1 | DSA-6625-1 |
Проверка обновлений на установленной Debian 13
Для работающего компьютера или сервера значение имеют версии фактически установленных пакетов и наличие репозитория trixie-security. Проверить выпуск системы можно командой:
cat /etc/os-releaseЧтобы получить актуальный список пакетов и увидеть доступные обновления, используются команды:
sudo apt update
apt list --upgradable
На Debian 13 со стандартными репозиториями обычное обновление пакетов выполняется через:
sudo apt full-upgradefull-upgrade может устанавливать новые зависимости или удалять конфликтующие пакеты, поэтому перед подтверждением операции полезно изучить предлагаемые изменения. Для рабочего сервера подходящее окно обслуживания зависит от допустимого простоя приложений.
Проверить версии отдельных программ можно так:
apt-cache policy apt curl nginx apache2 php8.4-cli postgresql-17
uname -r
apt-cache policy показывает установленную и доступную версии пакета, если он есть в источниках APT. Команда uname -r выводит версию запущенного ядра. Её формат отличается от версии исходного пакета linux из бюллетеня Debian. После обновления ядра новое значение uname -r появляется только после загрузки соответствующего ядра.
Отдельная установка Debian 13.8 поверх Debian 13.7 для получения этих исправлений не предусмотрена: точечные выпуски обновляют стабильную ветку через систему пакетов. При уже установленных актуальных обновлениях безопасности объём оставшихся изменений обычно меньше.
Статус Debian 13.8 и уже устранённые риски
К 21 ноября 2026 года для Debian 13 подтверждены исправления в APT, ядре Linux, curl, nginx, Apache, PHP 8.4 и PostgreSQL 17. Среди закрытых проблем присутствуют сценарии подмены пакетов, выполнения произвольного кода, отказа в обслуживании и раскрытия данных. Многие исправления были опубликованы отдельными бюллетенями до запланированной даты точечного выпуска.
Окончательный состав Debian 13.8, включая перечень дополнительных исправлений и пересобранных установочных образов, остаётся предметом официального релизного объявления. Состояние безопасности конкретной системы определяется установленными версиями пакетов и их настройками.