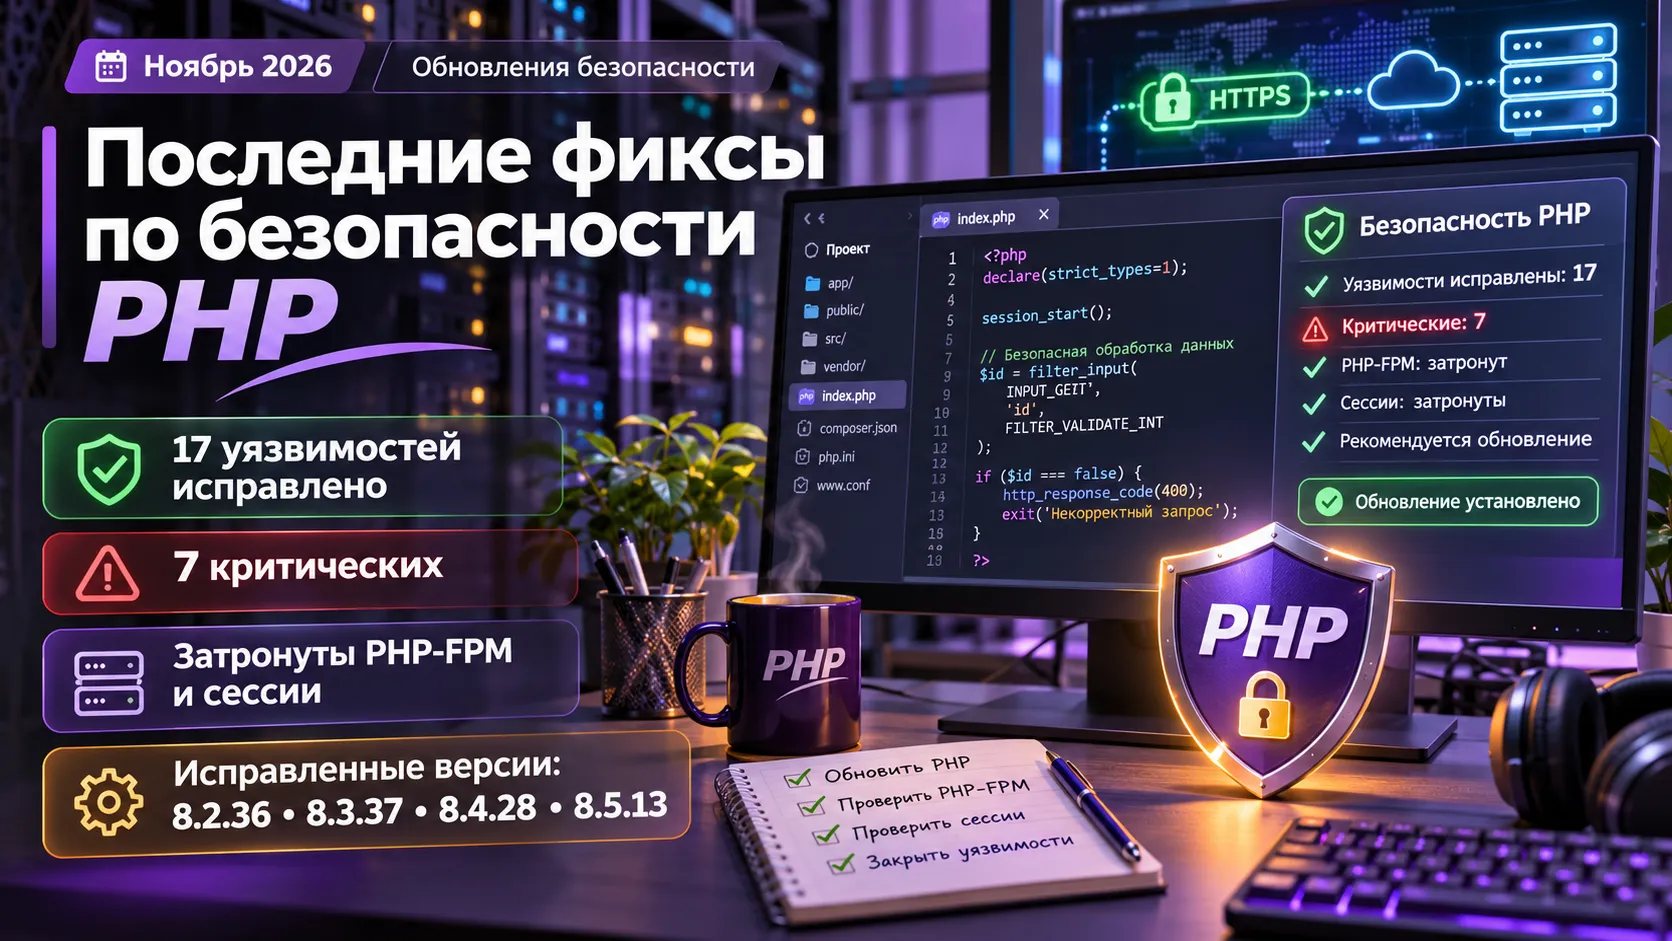
19 ноября 2026 года разработчики PHP выпустили обновления безопасности для веток 8.2–8.5: устранены 17 уязвимостей самого PHP, семь из которых оценены в 9,2 балла по CVSS 4.0. Некоторые ошибки при определённых настройках сервера позволяли выполнять чужой код без авторизации; PHP 8.6.0, представленный в тот же день, уже содержит эти исправления.
Ошибка PHP-FPM позволяла обойти проверку запросов на веб-сервере
Одна из наиболее серьёзных проблем, CVE-2026-129289, находилась в PHP-FPM — компоненте, который принимает запросы от nginx, Apache и других веб-серверов и передаёт их PHP-приложению. В определённой конфигурации злоумышленник мог отправить специально подготовленный HTTP-запрос и заставить PHP-FPM принять его часть за отдельный внутренний запрос FastCGI.
Причина заключалась в обработке тела запроса. Если приложение открывало поток php://input, но не дочитывало его, некоторые байты оставались в соединении. Когда веб-сервер повторно использовал это соединение, PHP-FPM мог ошибочно обработать оставшиеся данные как новую команду. Такой запрос миновал обычную маршрутизацию веб-сервера и при успешной атаке позволял запустить PHP-код с правами рабочего процесса.
Для эксплуатации требовалось повторное использование соединений к PHP-FPM: например, fastcgi_keep_conn on в nginx или enablereuse=on в Apache mod_proxy_fcgi. Стандартные конфигурации nginx и Apache, закрывающие соединение после запроса, описанной атаке не подвержены. В исправленных версиях PHP-FPM корректно обрабатывает непрочитанные данные и закрывает соединение при незавершённом FastCGI-запросе.
Сессии PHP могли превращать данные пользователя в исполняемые объекты
Два критических исправления затронули механизм сессий — данные, благодаря которым сайт запоминает авторизацию и состояние пользователя между запросами.
CVE-2026-115560 возникала, когда разные части приложения записывали и читали одну сессию в несовместимых форматах. При включённом отслеживании загрузки файлов (session.upload_progress.enabled) атакующий мог повлиять на записываемые данные. Если другой обработчик затем открывал ту же сессию с иным session.serialize_handler, PHP мог воспринять часть пользовательского ввода как сериализованный объект. Выполнение произвольного кода было возможно при наличии подходящей цепочки методов в приложении или его зависимостях.
После исправления отслеживание прогресса загрузки файлов отключено по умолчанию, а изменение настроек сериализации во время работы этой функции ограничено. Явное включение функции в конфигурации сохраняет своё действие: при совместном использовании хранилища сессий согласованность форматов по-прежнему имеет значение.
Вторая проблема, CVE-2026-126714, касалась стандартного файлового хранилища сессий. Если запись нового состояния прерывалась, файл мог содержать начало новой сессии и остаток старой. При последующем чтении такое сочетание иногда позволяло восстановить внедрённые объекты. Успешной атаке требовались контроль над содержимым сессии, прерывание записи в подходящий момент и уязвимая цепочка обработки объектов. Исправление устраняет ошибку записи, а отключение отслеживания загрузки само по себе не покрывает все сценарии этой уязвимости.
Ещё одна критическая ошибка затрагивала память PHP-процессов
CVE-2026-129496 связана с кэшем часовых поясов. При определённых ошибках конфигурации во время запуска PHP сохранял ссылку на уже освобождённую область памяти. Следующее предупреждение на раннем этапе обработки запроса могло обратиться к ней повторно. Это создавало риск аварийного завершения рабочего процесса, повреждения памяти и потенциального выполнения кода.
Для описанного сценария требовались дополнительные условия: сборка PHP без поддержки потоков, диагностическое сообщение во время запуска и запись ошибок в файловый error_log. Исследователи продемонстрировали аварийное завершение процессов, а выполнение кода — в специально подготовленных условиях.
Ещё три критические уязвимости этой волны — CVE-2026-129481, CVE-2026-129474 и CVE-2026-129182 — касались повторного обращения к освобождённой памяти при завершении сессий, обработке вызовов методов и формировании сведений о фатальных ошибках. Последние две относятся непосредственно к ветке PHP 8.5; CVE-2026-129481 затрагивала ветки 8.3–8.5. Таким образом, набор исправлений различается между версиями.
Защита HTTPS и проверка PHAR-архивов тоже получили исправления
Среди уязвимостей высокой степени опасности выделяется CVE-2026-128064. Функции вроде file_get_contents() и fopen() могли установить незашифрованное соединение, если в адресе HTTPS:// или FTPS:// буква S была заглавной. В результате токены, пароли и другое содержимое запроса могли передаваться открытым текстом. Исправление заставляет PHP распознавать защищённую схему без зависимости от регистра букв, включая переходы по HTTP-перенаправлениям.
Для CVE-2026-128090 разработчики исправили проверку подписи PHAR-архивов. Раньше злоумышленник, способный изменить подписанный архив, мог подменить алгоритм подписи на обычный хеш и добиться принятия изменённого содержимого без закрытого ключа владельца. Опасность проявлялась в приложениях, которые доверяли такой проверке и запускали код из архива.
Отдельное исправление CVE-2026-129291 закрыло путь к локальному повышению привилегий через PHP-FPM при определённом режиме журналирования вывода рабочих процессов.
Какие версии PHP содержат ноябрьские исправления
Официальные обновления вышли 19 ноября 2026 года. Для каждой поддерживаемой ветки предусмотрен собственный выпуск:
| Ветка PHP | Версия с исправлениями |
| PHP 8.2 | 8.2.36 |
| PHP 8.3 | 8.3.37 |
| PHP 8.4 | 8.4.28 |
| PHP 8.5 | 8.5.13 |
| PHP 8.6 | 8.6.0 — исправления включены в первый стабильный релиз |
Проверка установленной версии через php -v показывает версию командной строки. На сервере веб-сайта может работать отдельная сборка PHP-FPM или модуль Apache; поэтому для оценки защиты имеет значение версия именно того обработчика, который обслуживает запросы. Дистрибутивы Linux иногда переносят исправления в свои пакеты, сохраняя исходный номер версии PHP, — в таких случаях ориентиром служит бюллетень поставщика пакета.
В перечнях фигурируют 17 уязвимостей PHP: семь критических, четыре высокой и шесть средней степени опасности. Дополнительно в PHP 8.5.13 и 8.6.0 обновлена встроенная библиотека uriparser до 1.0.3 с исправлением CVE-2026-48841. Поэтому в некоторых публикациях встречается общее число 18 CVE. Не каждая из них затрагивает все перечисленные ветки.
Почему ноябрьский пакет особенно заметен владельцам сайтов
Описанные ошибки находятся в самом интерпретаторе PHP и его компонентах. Подверженность конкретного сайта зависит от используемой версии, способа соединения с PHP-FPM, параметров сессий, обработки внешних URL и других настроек. Для части критических сценариев нужны необычные конфигурации, тогда как другие затрагивают стандартные механизмы хранения сессий.
Ноябрьский выпуск последовал за октябрьскими исправлениями PHP2Shell, но охватывает отдельные уязвимости. На момент публикации официальных описаний были доступны технические демонстрации нескольких атак; это подтверждает возможность эксплуатации в заданных условиях, но само по себе не свидетельствует о массовых взломах. Дополнительный контекст для ветки PHP 8.2 — окончание её поддержки безопасности 31 декабря 2026 года.
Источники
- PHP — ChangeLog 8.5.13 и остальных веток
- PHP Security Advisory — CVE-2026-129289, поддельные запросы PHP-FPM
- PHP Security Advisory — CVE-2026-115560, несовместимые форматы сессий
- PHP Security Advisory — CVE-2026-126714, частичная перезапись сессий
- PHP Security Advisory — CVE-2026-128064, передача HTTPS-данных без шифрования
- PHP — сроки поддержки версий