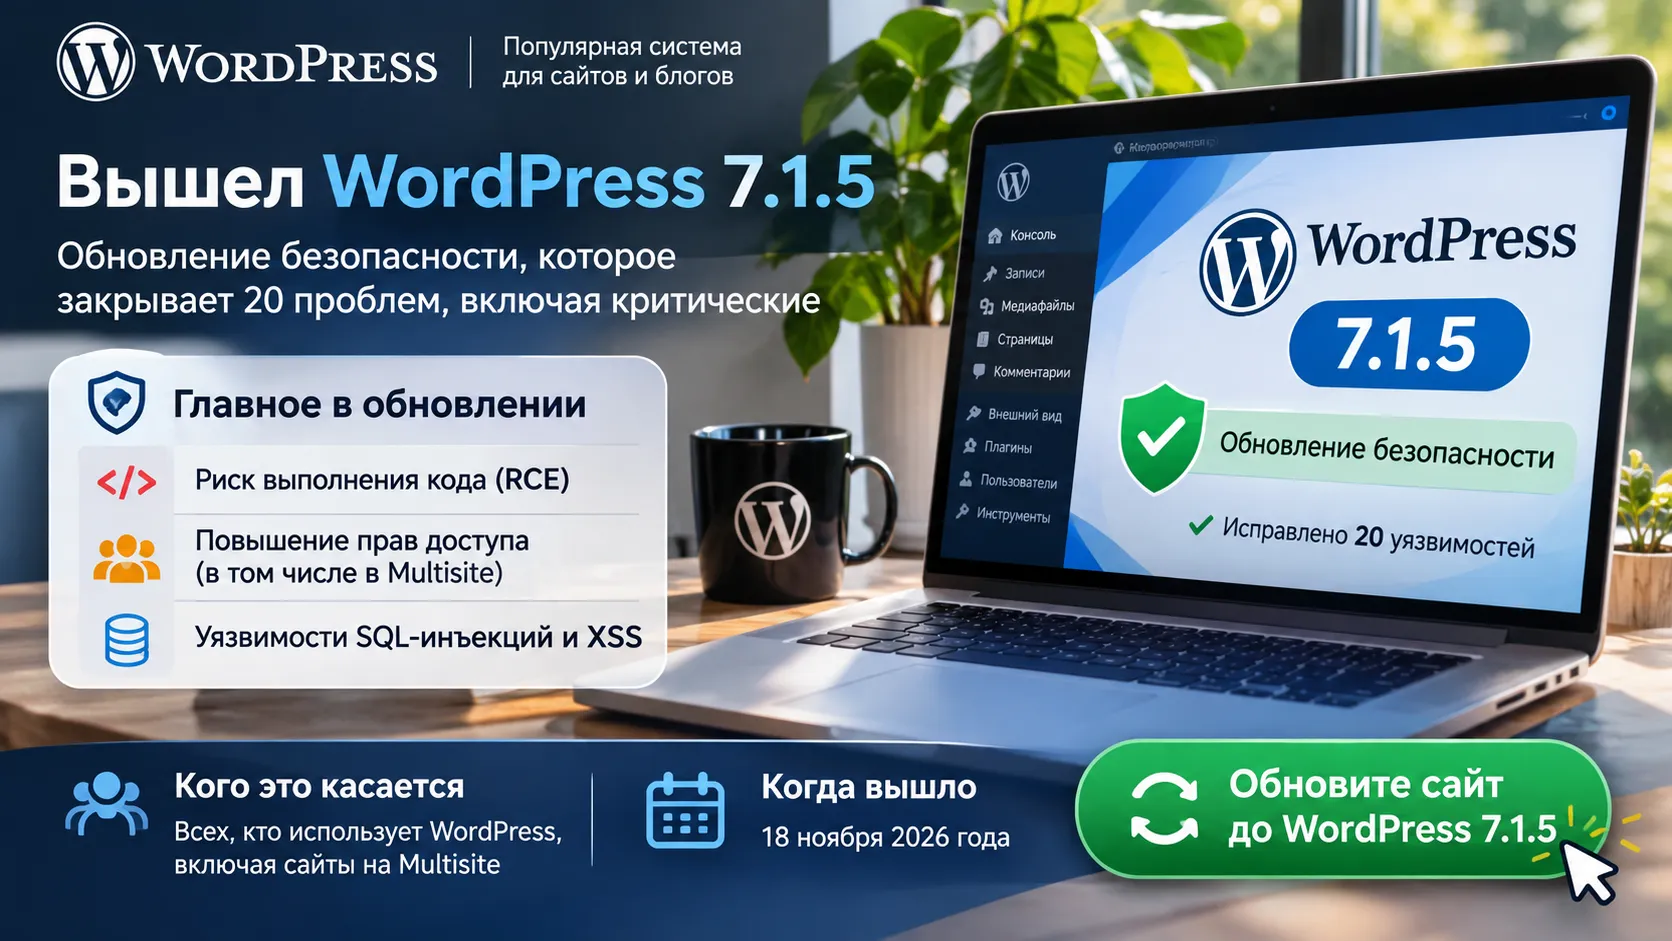
18 ноября 2026 года вышел WordPress 7.1.5 с исправлениями 20 проблем безопасности. Самая опасная из них затрагивала обработку блока шаблона и при определённых условиях могла привести к выполнению кода на сервере; другие ошибки позволяли повышать привилегии, внедрять SQL-запросы и раскрывать закрытые данные. Разбираемся, какие сайты и сценарии затрагивает обновление и что изменилось по сравнению с WordPress 7.1.4.
Блок Template Part создавал риск выполнения кода через чужие права
Одну из наиболее серьёзных проблем обнаружили в работе блока Template Part — элемента редактора, который подключает части оформления сайта, например шапку или подвал. В предыдущих версиях WordPress атрибуты такого блока могли повлиять на адрес REST API, к которому редактор обращался от имени вошедшего в систему пользователя.
Возможный сценарий выглядел так: злоумышленник подготавливал содержимое со специальными атрибутами, а пользователь с достаточными правами открывал его в редакторе. Запрос к неожиданному адресу выполнялся с полномочиями этого пользователя. Команда WordPress описывает ошибку как повышение привилегий без предварительной авторизации с потенциальным удалённым выполнением кода (RCE).
Здесь есть условие, от которого зависит реальный риск: для описанной цепочки требуется взаимодействие человека с повышенными правами. В Patchstack пояснили, что анализ изменений кода прямо подтверждает возможность подменить маршрут REST API, тогда как сценарий выполнения кода указан в официальном описании WordPress. Patchstack оценил уязвимость в 9,6 балла по CVSS.
В WordPress 7.1.5 добавили проверку ключей сущностей редактора, чтобы подготовленные атрибуты блока не перенаправляли запросы к посторонним маршрутам. Для сайтов, на которых несколько человек работают с материалами и шаблонами, это устраняет риск выхода запросов редактора за ожидаемые границы доступа.
Администратор одного сайта мог получить права Super Admin в Multisite
Другая ошибка затрагивала установки WordPress Multisite, где одна система управляет сразу несколькими сайтами. У администратора отдельного сайта и сетевого суперадминистратора разные полномочия: второй управляет всей сетью.
Через предварительный просмотр меню в Customizer администратор одного сайта мог воспользоваться недостатком проверки параметров и получить доступ уровня Super Admin. Исправление разделило механизмы формирования проверочных значений для разных компонентов Customizer, чтобы их нельзя было использовать взаимозаменяемо.
Для одиночной установки WordPress разделение этих двух ролей не актуально. Ошибка связана прежде всего с разграничением прав внутри сети сайтов, например когда разные проекты обслуживаются через один Multisite и имеют собственных администраторов.
SQL-инъекции, XSS и утечки данных затрагивали разные сценарии
В релизе закрыли две SQL-инъекции. Одна была связана с обработкой вложенных условий в WP_Meta_Query — механизме поиска записей по дополнительным полям. По разбору Patchstack, для эксплуатации был нужен код, передающий внешние данные в соответствующий запрос. Вторая возникала при предварительном просмотре настройки главной страницы через Customizer.
Несколько исправлений относятся к XSS — ситуациям, когда посторонний JavaScript может выполниться в браузере посетителя или сотрудника сайта. Они касались старого окна медиабиблиотеки, ответов oEmbed, метаданных изображений Openverse, формата даты в блоке комментариев и имён медиафайлов при преобразовании блока. Отдельная сохранённая XSS могла начинаться с комментария без авторизации и проявляться на странице с блоком последних комментариев.
Разработчики устранили и ошибки разграничения доступа. Через REST API можно было получить сведения о приватных терминах таксономий без входа в систему, а при определённых правах — увидеть адреса электронной почты пользователей и данные об авторах. В XML-RPC закрыли раскрытие сведений о комментаторах и возможность перегрузки сайта пакетными pingback-запросами без авторизации.
Всего официальный список содержит 20 пунктов. По классификации исследователей Patchstack, 18 относятся к уязвимостям, а ещё два усиливают защиту: корректируют распознавание JSON-типа данных и удаляют устаревший вариант встраивания Imgur в редакторе блоков.
Чем WordPress 7.1.5 отличается от предыдущего обновления
WordPress 7.1.4, опубликованный 28 октября 2026 года, уже устранял ошибки безопасности, включая проблему в механизме обновления ядра. Релиз 7.1.5 от 18 ноября закрывает новый набор из 20 пунктов, связанных с обработкой содержимого, запросами редактора, правами учётных записей и API.
Разница заметна на конкретных примерах. Исправление механизма обновления защищает процесс установки новой версии. В 7.1.5 отдельное внимание уделено действиям, которые происходят во время обычной работы сайта: редактор открывает блок, администратор просматривает настройки меню, посетитель отправляет комментарий, приложение обращается к REST API.
Список исправлений охватывает разные условия эксплуатации. Для части проблем необходима учётная запись с правами автора, редактора или администратора; некоторые запросы могли начинаться без авторизации. Поэтому одна оценка опасности не описывает все двадцать пунктов.
Старые ветки WordPress тоже получили исправления
В официальной документации перечислены отдельные защитные выпуски для предыдущих веток WordPress. В частности, опубликованы версии 7.0.9, 6.9.12, 6.8.13, 6.7.12, 6.6.12 и 6.5.15. Для этих веток указаны исправления всех 20 проблем, перечисленных в релизе 7.1.5. Для более ранних выпусков число применимых уязвимостей отличается; например, у ветки 4.7 обновление 4.7.40 закрывает 11 из 20.
WordPress подчёркивает, что полноценно поддерживается только актуальная версия системы. Перенос исправлений в старые ветки выполняется дополнительно, а версии 4.6 и старше больше не получают обновления безопасности.
Для WordPress 7.1.5 предусмотрено обновление через «Консоль → Обновления». На сайтах с автоматическими фоновыми обновлениями установка может начаться самостоятельно. Официальная инструкция отдельно описывает резервное копирование файлов и базы данных, проверку совместимости плагинов и тем, а также контроль работы сайта после установки.
Риски в ядре WordPress выходили за пределы одного компонента
Исправления от 18 ноября охватывают редактор блоков, Customizer, REST API, XML-RPC, SQL-запросы и работу с комментариями. Самый серьёзный описанный сценарий связан с возможностью использовать полномочия другого пользователя после открытия подготовленного содержимого в редакторе. В Multisite отдельной угрозой было повышение прав администратора сайта до суперадминистратора сети.
На дату публикации Patchstack ещё не приводил CVE-идентификаторы для рассмотренных проблем. Наличие исправления и технический разбор механизма атаки сами по себе не подтверждают факты эксплуатации на реальных сайтах. WordPress 7.1.5 закрывает выявленные ошибки, но их последствия для конкретной установки зависели от версии, используемых компонентов, конфигурации и ролей пользователей.