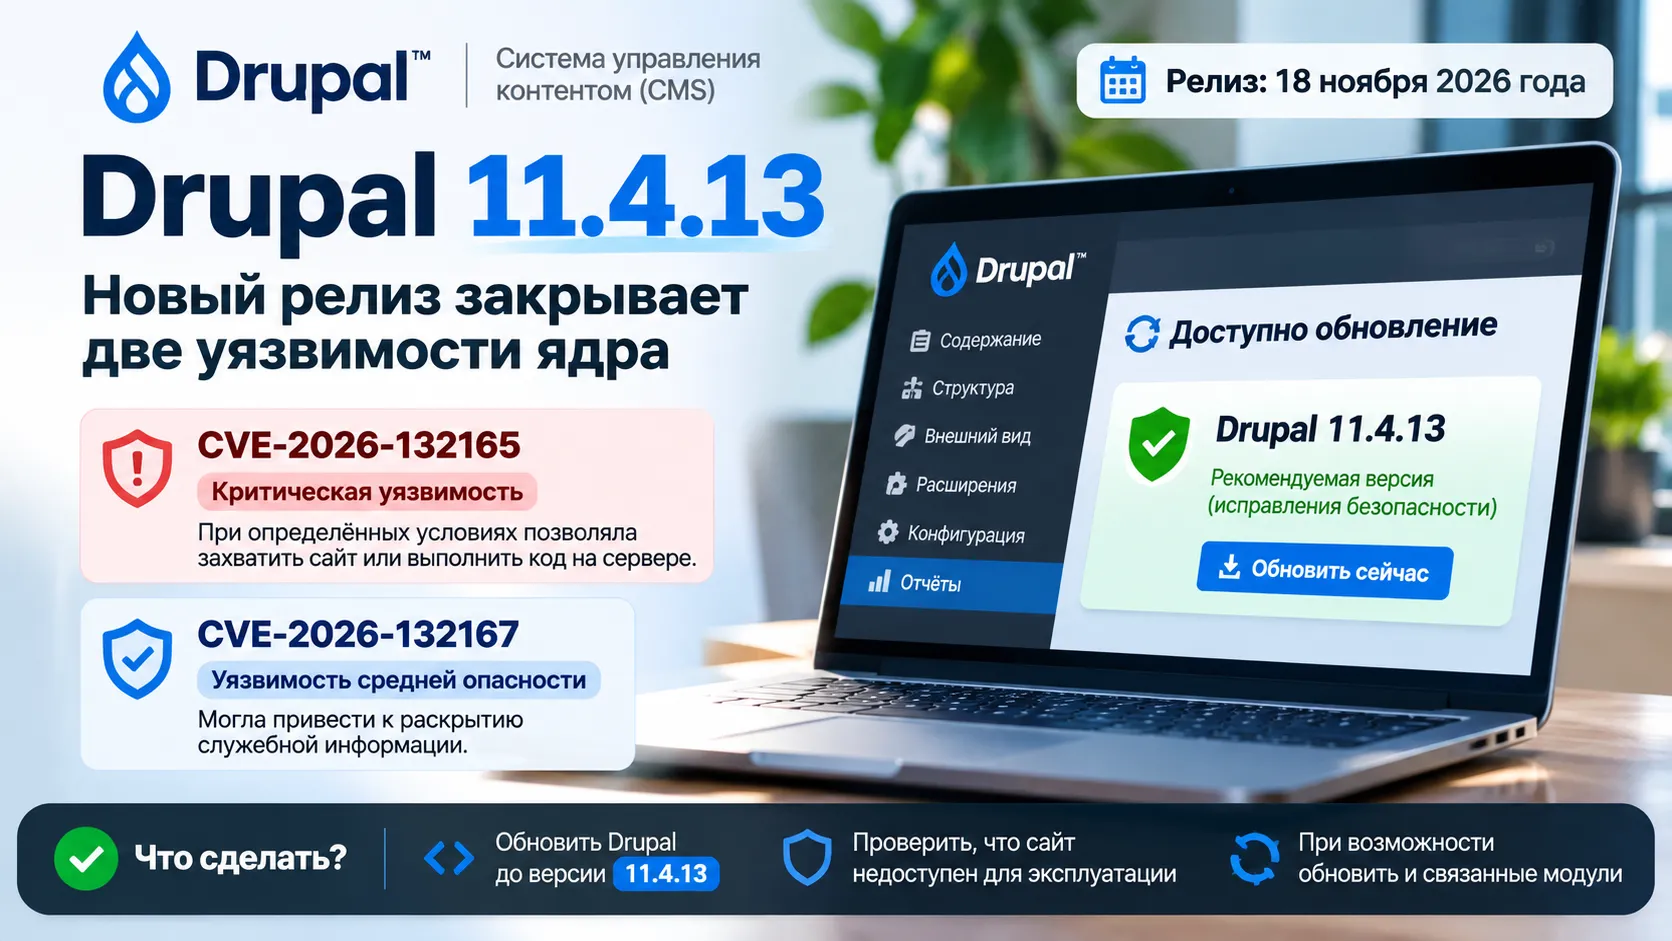
18 ноября 2026 года команда Drupal выпустила версию 11.4.13 с исправлениями двух уязвимостей ядра. Самая опасная связана с установщиком: при определённых условиях злоумышленник мог попытаться повторно установить уже работающий сайт, получить контроль над ним или выполнить код на сервере. Второе исправление устраняет цепочку методов, которая могла усиливать последствия другой ошибки в приложении.
Установщик Drupal мог открыть путь к повторной установке сайта
Критическая уязвимость CVE-2026-132165 описана в бюллетене SA-CORE-2026-017. Она затрагивает install.php — PHP-скрипт, который используется при первоначальной установке Drupal. После запуска готового сайта этот компонент обычно больше не нужен для повседневной работы.
Исследователи обнаружили условия, при которых атакующий мог задействовать установщик для попытки повторной установки Drupal. Успешная атака потенциально приводила к захвату сайта или удалённому выполнению кода — ситуации, когда посторонний получает возможность запускать команды на сервере. Drupal присвоил проблеме оценку 18 из 25, категорию Critical.
Из бюллетеня нельзя сделать вывод, что любой сайт на старой версии автоматически доступен для такой атаки. Разработчики прямо указывают на особые условия эксплуатации. Уязвимость обнаружил Anthropic OSS Scanner под идентификатором ANT-2026-GMRPK0BU.
Права на settings.php влияли на риск, а Drupal 11.4.13 изменил работу установщика
Один из факторов риска — возможность веб-сервера изменять файл settings.php, где хранятся настройки подключения и конфигурации сайта. В прежнем поведении установщик при обнаружении недоступного для записи файла пытался самостоятельно исправить его права, чтобы продолжить установку. В Drupal 11.4.13 эта попытка заменена сообщением об ошибке.
Изменение относится к новым установкам Drupal. Согласно официальным примечаниям, на уже работающие сайты оно само по себе не влияет. При этом отсутствие у веб-сервера прав на запись или изменение разрешений settings.php снижает риск отдельных вариантов эксплуатации опубликованной уязвимости.
Команда Drupal опубликовала отдельную инструкцию по защите установщика. В ней объясняется, почему после установки сайта доступ к /core/install.php можно закрыть на уровне Apache или Nginx. Этот путь отличается от /update.php, который используется для обновлений базы данных. В документации отдельно оговорены сайты с несколькими установками и ситуации, когда установщик потребуется повторно.
Для сайтов, использующих Drupal Steward, разработчики подтвердили защиту от известных способов атаки. При этом бюллетень допускает возможность обнаружения дополнительных способов эксплуатации, поэтому такая защита не приравнивается к полному устранению уязвимости в ядре.
Вторая уязвимость связана с небезопасной десериализацией данных
В том же выпуске закрыта CVE-2026-132166, опубликованная как SA-CORE-2026-018 с оценкой 14 из 25 и категорией Moderately critical.
В ядре Drupal существовала так называемая gadget chain — цепочка уже имеющихся методов PHP, которую атакующий потенциально мог использовать для выполнения кода. Для этого на сайте должна присутствовать отдельная уязвимость, позволяющая передать недоверенные данные в функцию unserialize(), восстанавливающую объекты из сериализованного представления.
Сама по себе найденная цепочка не предоставляет прямой способ взлома. Опасность возникала при сочетании с другой ошибкой десериализации в приложении. Исправление в Drupal 11.4.13 убирает этот дополнительный путь к выполнению кода. Таким образом, два ноябрьских бюллетеня описывают разные условия атаки и не должны восприниматься как одна уязвимость.
Уязвимы предыдущие сборки поддерживаемых веток Drupal
Исправления от 18 ноября выпущены сразу для трёх поддерживаемых веток ядра:
| Ветка Drupal | Исправленная версия | Что изменилось |
| 11.4.x | 11.4.13 | Закрыты CVE-2026-132165 и CVE-2026-132166 |
| 11.3.x | 11.3.22 | Те же два исправления безопасности |
| 10.6.x | 10.6.22 | Те же два исправления безопасности |
Версии 11.4.12 и более ранние в серии 11.4.x, а также предыдущие выпуски указанных поддерживаемых веток находятся в диапазонах, перечисленных в бюллетенях. Drupal 11.2.x и ниже и Drupal 10.5.x и ниже уже не получают исправлений безопасности в своих завершивших поддержку сериях.
Согласно примечаниям к релизу, 11.4.13 не содержит других исправлений, помимо двух обновлений безопасности. Это отличает его от 11.4.12, где разработчики исправляли ошибки библиотек и отдельных компонентов ядра. Поддержка безопасности ветки 11.4.x заявлена до апреля 2027 года.
Как обновление Drupal устанавливается через Composer
В официальных примечаниях приведена команда для обновления пакетов ядра и связанных зависимостей в проектах, управляемых через Composer:
composer update "drupal/core-*" --with-all-dependenciesКонечная версия зависит от ограничений в composer.json. Для установки именно Drupal 11.4.13 на странице релиза указана отдельная команда:
composer require drupal/core-recommended:11.4.13 drupal/core-composer-scaffold:11.4.13 drupal/core-project-message:11.4.13 --update-with-all-dependenciesDrupal предупреждает, что жёсткое закрепление конкретной версии способно затруднить будущие обновления. Официальная документация также описывает резервное копирование перед обновлением, выполнение обновлений базы данных через Drush и проверку версии после установки. Эти действия относятся к стандартному процессу обслуживания проекта, а конкретный порядок зависит от его конфигурации.
Почему ноябрьский выпуск Drupal отличается от предыдущего
В версии 11.4.12 исправления касались библиотек, обработки данных и работы внутренних инструментов. Релиз 11.4.13 сосредоточен на двух сценариях безопасности: попытке использовать установщик на уже работающем сайте и возможности задействовать цепочку PHP-методов при другой ошибке десериализации.
Публичные бюллетени описывают условия и потенциальные последствия обеих проблем, но не приводят статистику взломанных сайтов. Реальная подверженность конкретной установки зависит от доступности установщика, прав файловой системы и наличия дополнительных уязвимостей. Для поддерживаемых веток Drupal исправленные версии уже опубликованы.