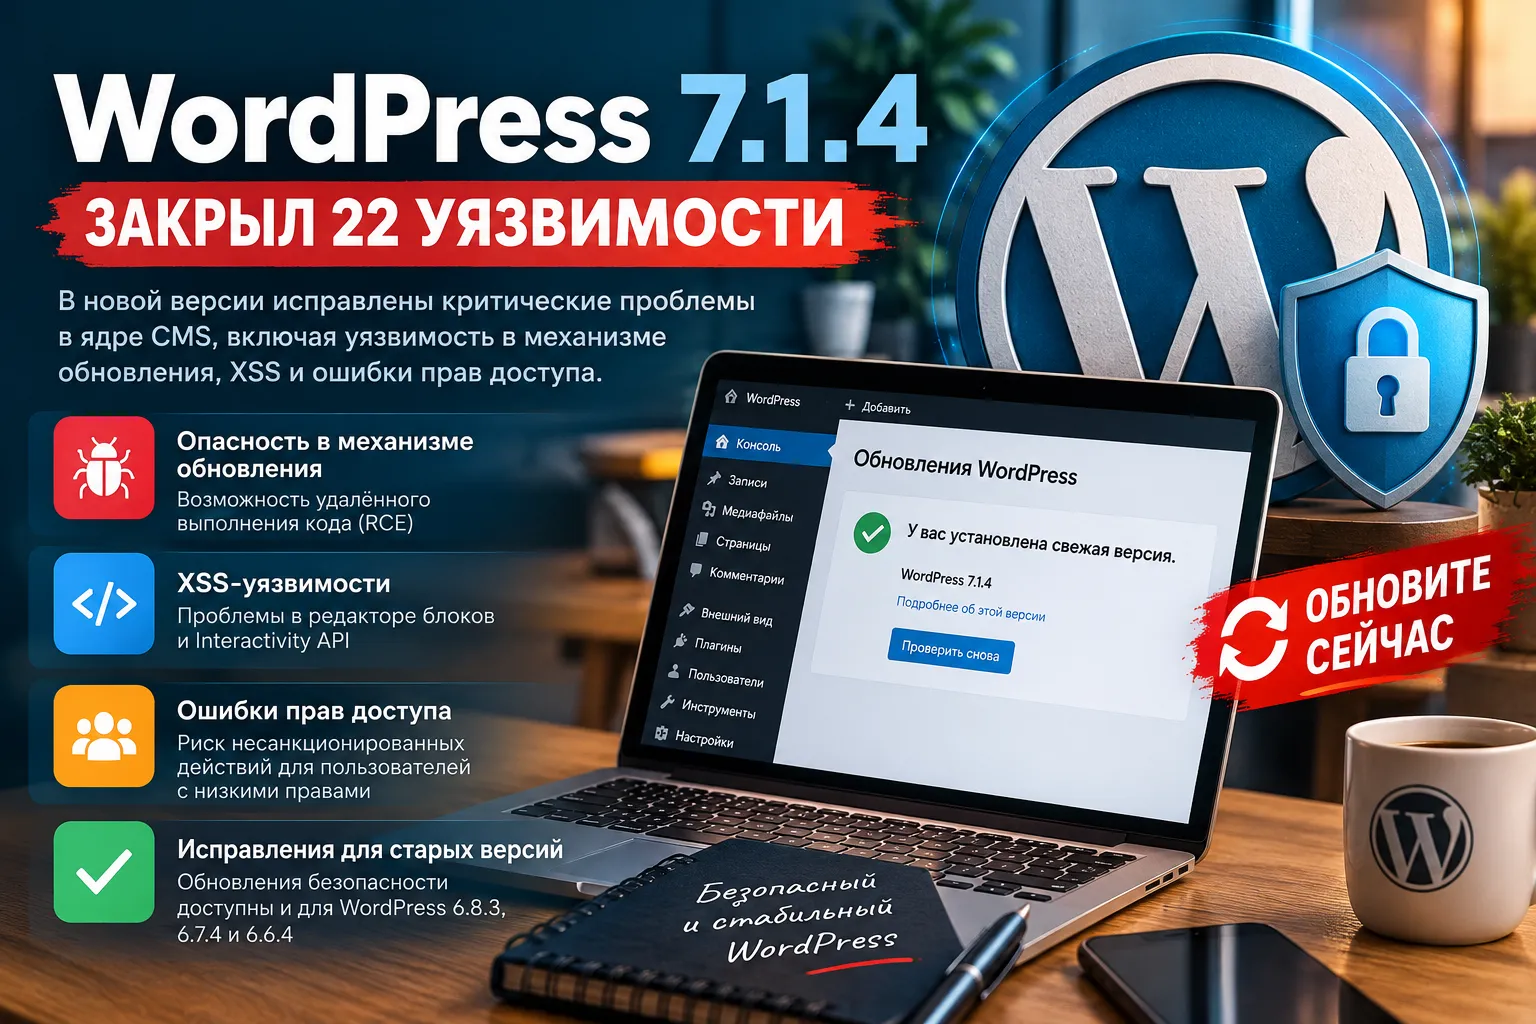
28 октября 2026 года вышел WordPress 7.1.4 с исправлениями 22 уязвимостей в ядре системы. Среди них — ошибка, которая при определённых условиях позволяла выполнить посторонний код на сервере во время обновления сайта, а также проблемы в редакторе блоков, Interactivity API и управлении доступом. Исправления получили и многие предыдущие версии WordPress.
Уязвимость в обновлении WordPress допускала удалённое выполнение кода
Самую необычную проблему обнаружили в процессе обновления самого WordPress. Пока система распаковывала файлы новой версии, злоумышленник при определённом совпадении условий мог получить возможность запустить код на сервере. Такая категория уязвимостей называется RCE — удалённое выполнение кода.
Исследователь Умут Байрам сообщил об ошибке, связанной с состоянием гонки: результат зависел от того, кто первым обращался к нужным файлам в очень короткий промежуток времени. Как объясняет команда Patchstack, WordPress временно размещал файлы обновления в каталоге wp-content/upgrade/. Имя создаваемой папки можно было предсказать, а при определённой конфигурации веб-сервера её содержимое оказывалось доступным по HTTP.
Для атаки не требовалась учётная запись на сайте, но должны были одновременно выполняться несколько условий. Обновление уже должно было идти, временная папка — быть доступной через веб-сервер, а злоумышленнику пришлось бы попасть в окно продолжительностью всего несколько секунд. Patchstack оценивает сложность эксплуатации как высокую.
В версии 7.1.4 разработчики изменили работу с временными файлами: добавили случайную часть к имени папки, сохранили защитный index.php и исключили перенос файла wp-config.php из временного каталога в рабочую установку. Эти изменения закрывают описанный сценарий атаки. Проблема особенно примечательна тем, что кратковременное окно возникало и при автоматических обновлениях.
В редакторе блоков и Interactivity API исправили сохранённые XSS
Заметная часть исправлений связана с сохранёнными XSS — ошибками, при которых вредоносный JavaScript попадает в содержимое сайта и может выполниться позднее, когда другой пользователь откроет страницу или редактор. Например, специально подготовленный материал от участника с ограниченными правами мог создать риск для редактора или администратора, который работает с таким содержимым.
Разработчики устранили ошибки в разметке блоков, блоке «Рубрики» (Categories), элементах навигации по комментариям и записям, а также в блоках изображений и плейлистов. В одном из случаев серверный обработчик и редактор по-разному распознавали пробельные символы в служебной разметке блока. Из-за этого содержимое, безвредное для одного обработчика, могло интерпретироваться иначе другим.
Отдельная группа проблем затрагивала Interactivity API — механизм, с помощью которого блоки WordPress реагируют на действия посетителя без полной перезагрузки страницы. Исследователи выявили опасные привязки атрибутов, обработчики событий и особенности работы с контекстом. Часть ошибок приводила к XSS, одна — к отказу в обслуживании на стороне браузера, когда вкладка могла перестать отвечать.
Для большинства таких сценариев, согласно разбору Patchstack, злоумышленнику требовалась учётная запись с ролью «Участник» (Contributor) или выше. Это существенное ограничение, но оно не исключает риска на сайтах, где несколько авторов публикуют материалы и используют редактор блоков.
Черновики оформления и заметки могли раскрывать данные посторонним
Ещё две проблемы касались границ доступа. Первая позволяла посетителю без авторизации получить сведения о неопубликованных изменениях в настройщике оформления WordPress — Customizer. Такие изменения могут содержать оформление и настройки, которые владелец сайта ещё не собирался показывать публике. В 7.1.4 доступ к предварительному просмотру ограничили соответствующими полномочиями.
Вторая ошибка затрагивала заметки, прикреплённые к публикациям. В конфигурациях с нестандартными пользовательскими ролями право модерировать комментарии могло давать доступ к чтению, изменению и удалению заметок даже там, где человек не имел права редактировать саму запись. Исправление привязало операции с заметками к правам на соответствующую публикацию.
В обновление вошли и изменения, связанные с запросами на удаление персональных данных и отображением имён пользователей. Две из этих проблем обнаружили специалисты Anthropic. Помимо исправлений уязвимостей, команда WordPress обновила встроенный набор корневых сертификатов из-за отзыва сертификатов eMudhra.
Исправления доступны для WordPress 7.0, 6.9 и более старых веток
Проблемы затронули разные поколения WordPress. По официальной документации, в версиях 7.0 и 6.9 присутствовали все 22 исправленные уязвимости, тогда как в более ранних ветках их число меньше. Это связано с тем, что часть уязвимых компонентов появилась сравнительно недавно.
| Ветка WordPress | Версия с исправлениями | Затронутые уязвимости |
| 7.1 | 7.1.4 | 22 |
| 7.0 | 7.0.8 | 22 |
| 6.9 | 6.9.11 | 22 |
| 6.8 и 6.7 | 6.8.12 и 6.7.11 | По 20 |
| 6.6 | 6.6.11 | 19 |
| 6.5 и 6.4 | 6.5.14 и 6.4.14 | По 17 |
| 6.3–5.9 | Исправления в соответствующих ветках | По 9 |
| 5.8–5.0 | Исправления в соответствующих ветках | По 6 |
| 4.9 | 4.9.35 | 4 |
| 4.8 и 4.7 | 4.8.34 и 4.7.39 | По 2 |
Для WordPress 4.6 и более старых версий исправления безопасности больше не выпускаются. При этом WordPress отдельно подчёркивает, что полноценная активная поддержка предусмотрена только для актуальной версии: перенос исправлений в старые ветки предоставляется дополнительно.
WordPress 7.1.4 доступен через раздел «Консоль → Обновления» в панели управления и в официальном архиве релизов. На сайтах с включёнными фоновыми обновлениями установка может начаться автоматически. Команда проекта рекомендует обновить сайты без промедления из-за характера закрытых уязвимостей.
Ошибки затрагивали разные этапы работы сайта
Предыдущая версия, WordPress 7.1.3 от 6 октября, содержала семь исправлений безопасности и четыре исправления ошибок. В 7.1.4 число закрытых уязвимостей выросло до 22, причём часть проблем существовала в старых ветках WordPress годами.
У этих уязвимостей разная модель угроз. Для большинства XSS требуется доступ к созданию или редактированию содержимого; для ошибки в механизме обновления учётная запись не нужна, но эксплуатация ограничена коротким промежутком времени и условиями размещения временных файлов. Релиз устраняет проблемы сразу в нескольких слоях WordPress — от установки обновлений до обработки блоков и разграничения прав пользователей.