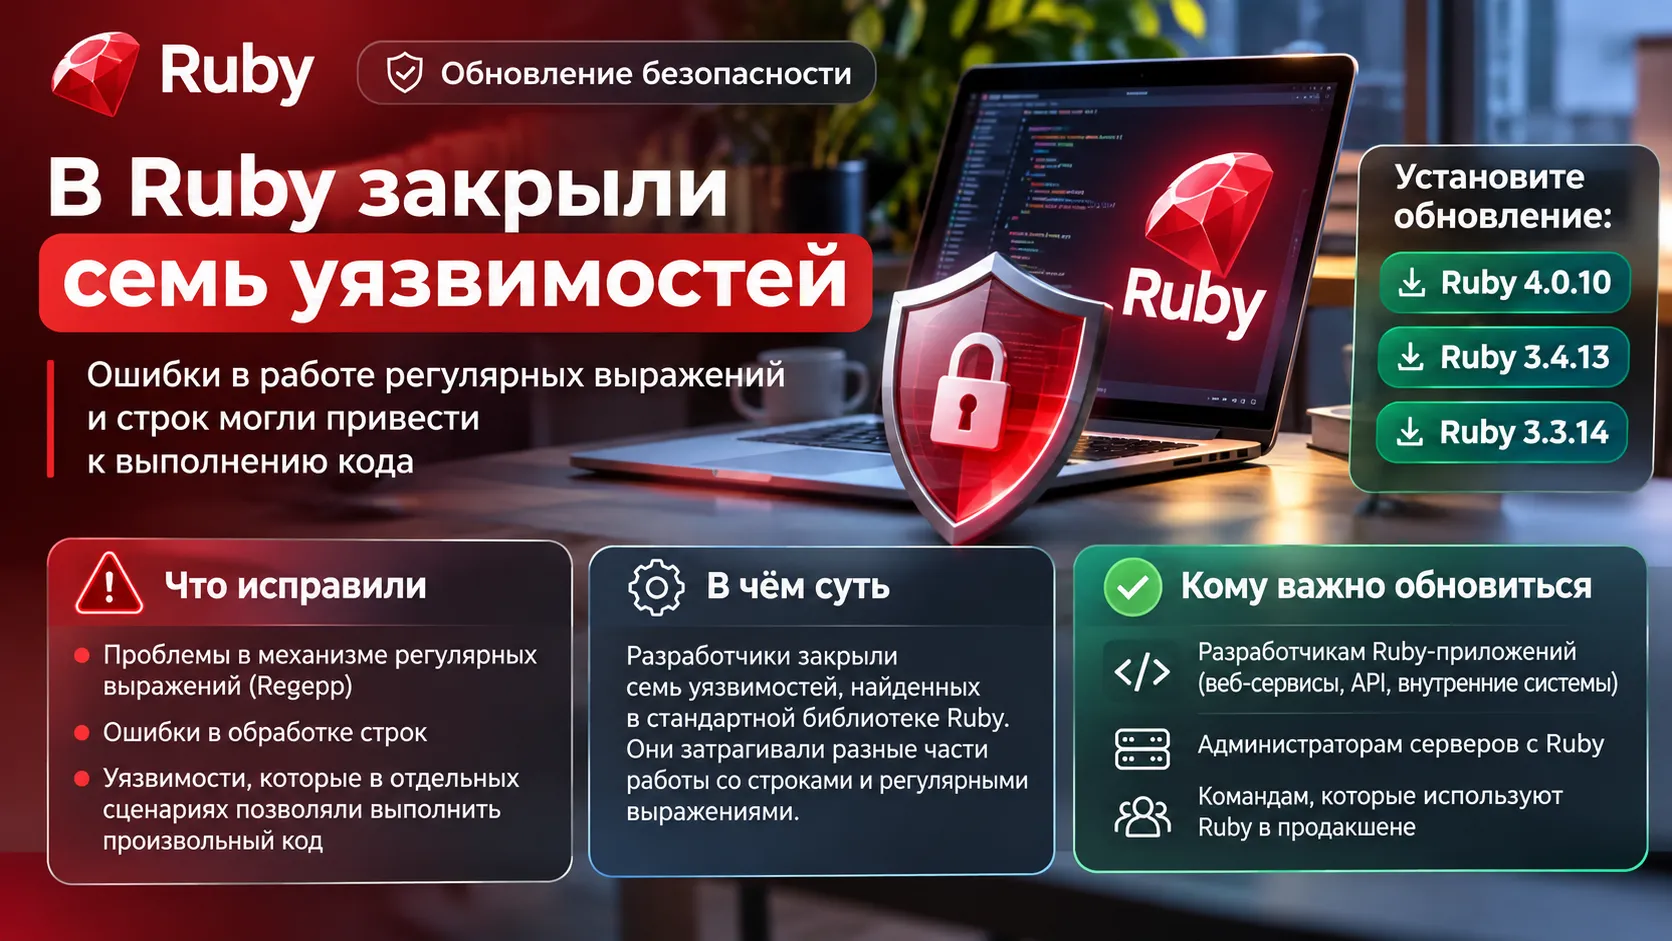
Команда Ruby 18 ноября 2026 года объявила об исправлении семи уязвимостей в движке регулярных выражений и преобразовании регистра строк. Для части ошибок исследователи подготовили доказательства возможности удалённого выполнения кода при определённых условиях. Исправления вошли в Ruby 4.0.10, 3.4.13 и 3.3.14, поэтому значение имеет как установленная версия языка, так и способ обработки входных данных приложением.
Пять уязвимостей Ruby связаны с обработкой регулярных выражений
Регулярные выражения помогают программам искать и проверять текст по заданному шаблону. Например, сервис может разрешать пользователю составить собственное правило поиска. Ruby преобразует такой шаблон во внутреннее представление, а затем применяет его к строкам. Именно на этих этапах обнаружили несколько ошибок обращения с памятью.
Одна из уязвимостей, GHSA-7x2q-68qv-6p8x, возникает при разборе пересечения классов символов с оператором &&. В определённом случае Ruby мог дважды освободить один и тот же участок памяти. Такая ошибка называется double free и способна привести к повреждению памяти процесса. Разработчики Ruby подтвердили наличие примеров, показывающих возможность удалённого выполнения кода в некоторых сценариях.
Другая проблема, GHSA-3p8q-wmhx-vm2w, связана с переполнением числа при расчёте размера скомпилированного регулярного выражения. В результате программа могла записать данные за границей выделенного буфера. Отдельную ошибку обнаружили в Regexp#to_s: преобразование специально подготовленного регулярного выражения в строку тоже могло повредить память, а в определённых условиях — привести к раскрытию информации или выполнению кода.
Ещё две уязвимости относятся к поиску без учёта регистра. Одна допускает повреждение памяти при обработке специально подготовленного шаблона, другая — чтение за пределами строки при сопоставлении обратной ссылки. Для последнего случая официально указаны возможная утечка содержимого памяти и аварийное завершение процесса.
Пользовательские шаблоны поиска создают отдельный путь атаки
Представим веб-приложение, в котором посетитель задаёт сложный фильтр и отправляет собственное регулярное выражение. Если сервер передаёт полученный текст в механизм компиляции Ruby, специально подготовленный шаблон может задействовать одну из описанных ошибок. Для нескольких ноябрьских уязвимостей разработчики прямо связывают возможность выполнения кода с обработкой шаблонов, контролируемых атакующим.
В приложении, где регулярные выражения заранее написаны разработчиками и внешние пользователи не могут влиять на их состав, именно этот путь атаки отсутствует. При этом обнаруженные проблемы с преобразованием строк имеют другие условия возникновения и требуют отдельного рассмотрения.
Преобразование регистра строк затронуло даже операции без Regexp
Две из семи уязвимостей находятся в механизме изменения регистра символов — например, когда программа приводит текст к верхнему или нижнему регистру. Это расширяет область новости за пределы приложений, которые позволяют вводить регулярные выражения.
Для GHSA-34m4-m9fh-gqp5 исследователи описали ошибку при работе с некоторыми однобайтовыми кодировками, включая ISO-8859-1 и Windows-1252. Во время преобразования регистра специально подготовленной строки Ruby мог записать один байт за пределами выделенной памяти. Команда проекта присвоила проблеме критическую степень опасности и подтвердила существование доказательств возможности выполнения кода в отдельных сценариях.
Уязвимость GHSA-87fm-7w84-j2px возникает при другом условии: если результат преобразования строки превышает 4 ГиБ, расчёт длины мог переполниться и вызвать запись за границами буфера. Этот порог показывает, почему условия эксплуатации двух ошибок различаются. Первая связана с конкретными кодировками, вторая — с обработкой очень больших строк.
Ruby 4.0.10, 3.4.13 и 3.3.14 закрывают все семь ошибок
Команда Ruby одновременно выпустила исправления для трёх поддерживаемых веток. Предыдущие версии каждой из них входят в перечень затронутых выпусков.
| Ветка Ruby | Затронутые версии | Версия с исправлениями |
| 4.0 | 4.0.0–4.0.9 | 4.0.10 |
| 3.4 | 3.4.0–3.4.12 | 3.4.13 |
| 3.3 | 3.3.13 и более ранние | 3.3.14 |
| 3.2 и старше | Поддержка завершена | Исправляющие выпуски не предусмотрены |
У Ruby 3.3 появился дополнительный нюанс. В объявлении о версии 3.3.14 разработчики переименовали этап её сопровождения из security maintenance в legacy maintenance: теперь в эту ветку могут переносить и отдельные исправления обычных ошибок, если команда сочтёт это необходимым. Срок официальной поддержки пока не изменился — конец марта 2027 года.
Ноябрьские ошибки Ruby отличаются от октябрьских проблем Onigmo
23 октября 2026 года уже выходили Ruby 4.0.9, 3.4.12 и 3.3.13. Те выпуски исправляли три ошибки движка Onigmo, связанные с четырьмя уязвимостями GitLab. В частности, GitLab обнаружила риск удалённого выполнения кода при компиляции регулярных выражений, заданных пользователями.
Ноябрьский бюллетень описывает семь дополнительных проблем: ошибки в компиляции и применении шаблонов, преобразовании Regexp#to_s, а также работе со строками. Поэтому установка октябрьских патчей сама по себе ещё не закрывает уязвимости, раскрытые 18 ноября.
17 ноября команда Ruby также обновила октябрьское объявление и уточнила статус прежних ошибок: разработчики признали их уязвимостями самого языка и запросили отдельные номера CVE. Это имеет значение для систем учёта уязвимостей, где проблема может отслеживаться по идентификаторам Ruby или по связанным записям GitLab.
Для ноябрьских уязвимостей пока используются идентификаторы GHSA
На момент публикации официального уведомления номера CVE для семи новых ошибок ещё не были присвоены. Команда Ruby использует идентификаторы GitHub Security Advisory — GHSA. Это полноценные записи с описанием затронутых версий, условий возникновения проблемы и доступных исправлений.
Разработчики сообщают о существовании PoC — экспериментальных примеров, подтверждающих возможность эксплуатации части ошибок. При этом такой пример показывает техническую осуществимость атаки в заданных условиях; он сам по себе не подтверждает использование уязвимости в реальных нападениях. Для оценки риска конкретного приложения принципиально, принимает ли оно пользовательские шаблоны и какие строки и кодировки обрабатывает.
Исправления затронули три ветки Ruby, но условия эксплуатации различаются
Семь уязвимостей объединяет риск ошибок работы с памятью, а последствия зависят от конкретного механизма. Для нескольких проблем с регулярными выражениями подтверждён путь к выполнению кода при обработке шаблонов, контролируемых атакующим. Ошибки изменения регистра имеют собственные условия — от однобайтовых кодировок до строк размером более 4 ГиБ.
Выпуски Ruby 4.0.10, 3.4.13 и 3.3.14 содержат исправления всех семи раскрытых проблем. Разработчики описали условия их возникновения в отдельных бюллетенях GHSA; назначение номеров CVE на момент первого объявления ещё ожидалось.
Источники
- Ruby — бюллетень о семи уязвимостях Regexp и обработки строк, 18 ноября 2026 года
- Ruby GitHub Security Advisory — double free при компиляции Regexp
- Ruby GitHub Security Advisory — ошибка изменения регистра в однобайтовых кодировках
- Ruby GitHub Security Advisory — переполнение при преобразовании строк объёмом свыше 4 ГиБ
- Ruby — объявление о выпуске 3.3.14 и изменении режима сопровождения
- Ruby — октябрьские исправления Regexp, обновлено 17 ноября 2026 года