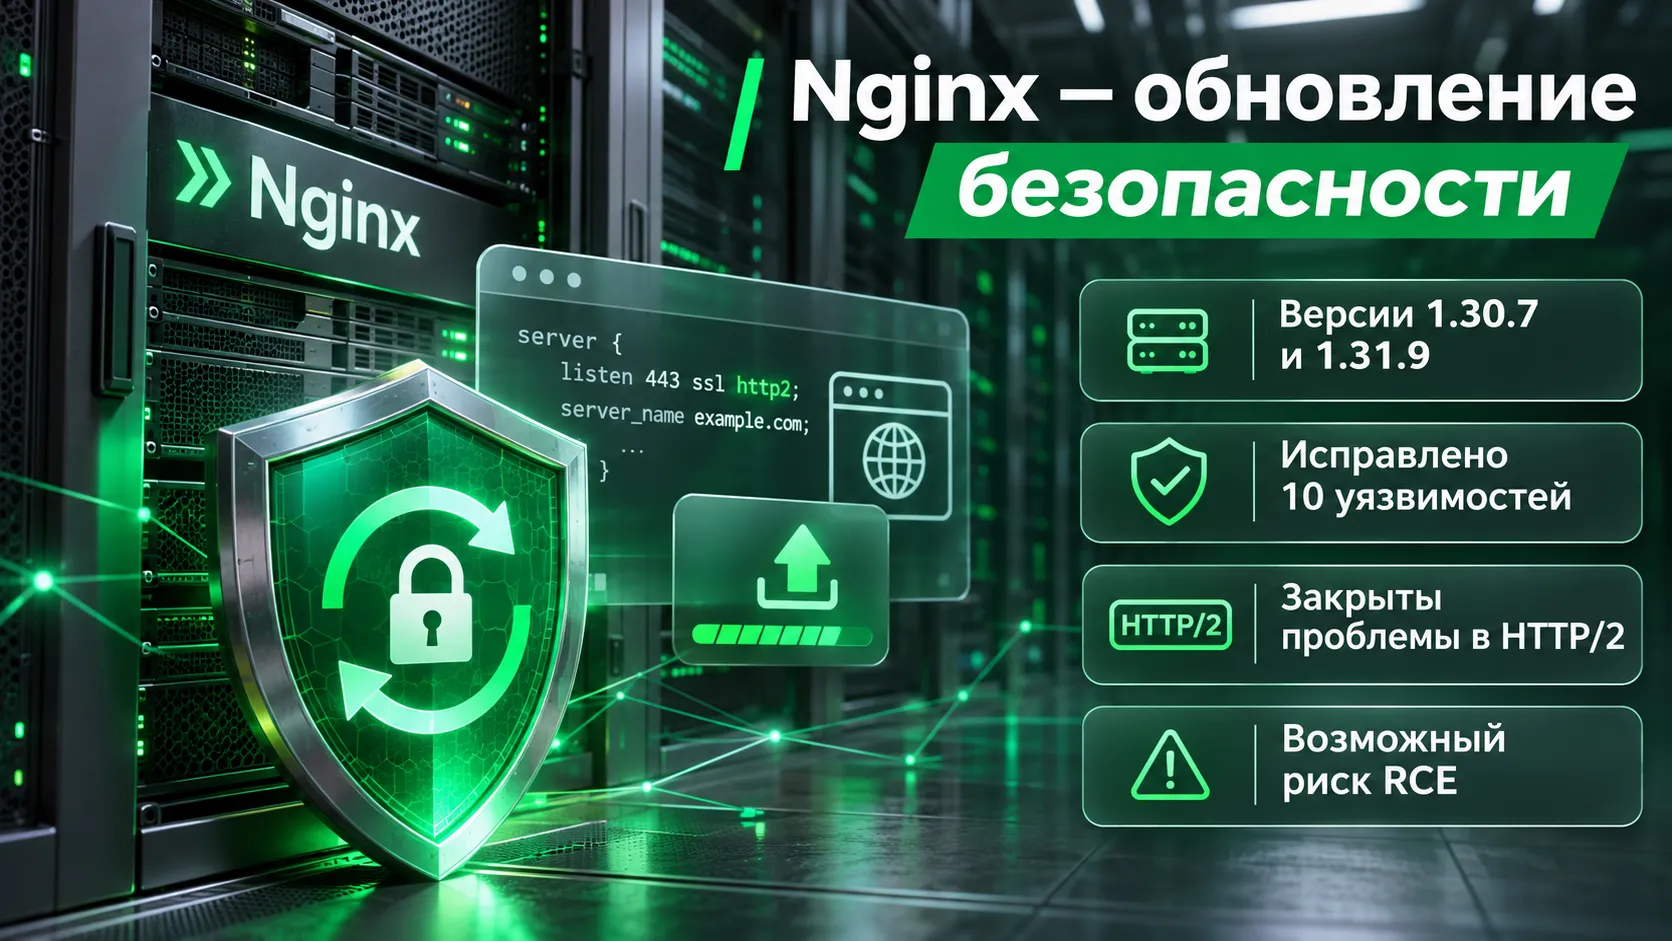
18 ноября 2026 года вышли Nginx 1.30.7 для стабильной ветки и 1.31.9 для основной ветки разработки. В них устранили десять уязвимостей, в том числе две ошибки HTTP/2, которые исследователи смогли использовать для удалённого выполнения кода без авторизации. Риск зависит от версии веб-сервера и включённых функций: часть проблем затрагивает даже сайты со статическими страницами, другие проявляются только при определённой настройке проксирования.
Ошибка HTTP/2 затрагивала даже сайты без серверного приложения
Самой заметной находкой стала CVE-2026-123007 — ошибка управления потоком данных в HTTP/2. Этот протокол позволяет браузеру передавать несколько запросов через одно соединение. Из-за неправильной обработки внутренних числовых значений Nginx мог повредить память рабочего процесса — программы, которая непосредственно обслуживает запросы посетителей.
Исследователи Wiz подтвердили удалённое выполнение кода на уязвимом Nginx, который отдавал обычные статические файлы. Для воспроизведения использовалось соединение HTTP/2 через HTTPS на 64-разрядной системе. Уязвимая логика присутствовала в официальных версиях, начиная с Nginx 1.9.5, выпущенной в 2015 году. Поэтому наличие относительно свежей сборки само по себе не гарантировало защиты.
Вторая проблема, CVE-2026-123633, тоже связана с памятью, но возникает при других обстоятельствах. Когда Nginx работает как обратный прокси и передаёт запросы приложению, при нехватке свободных соединений возможно обращение к уже освобождённой памяти. Здесь существенны одновременно поддержка HTTP/2, проксирование запросов и состояние соединений.
Почему эти ошибки привлекли столько внимания? Они находились в самом веб-сервере. Даже сайт с корректно написанным приложением мог оказаться под угрозой, если перед ним работала уязвимая версия Nginx с соответствующими настройками. При успешной атаке код выполняется с правами рабочего процесса Nginx; автоматического получения прав администратора сервера из этого факта не следует.
Пять опасных ошибок зависели от разных функций Nginx
Исследователи Xint объединили пять найденных путей удалённого выполнения кода под названием NGINX2Root. Это название исследовательской работы, а не обозначение нового продукта или официальное имя релиза Nginx. Условия эксплуатации у каждой ошибки различаются.
| Уязвимость | Где возникает проблема | Что означает для конфигурации |
| CVE-2026-123007 | Управление потоком данных в HTTP/2 | Достаточно уязвимой версии с доступным HTTP/2; отдельное приложение за Nginx не требуется |
| CVE-2026-123633 | Работа с памятью соединения HTTP/2 | Затрагивает обратный прокси, передающий запросы внутреннему серверу, при определённом состоянии соединений |
| CVE-2026-121810 | Обработка соединений HTTP/3 | Связана с HTTP/3 и проксированием запросов к внутреннему серверу |
| CVE-2026-123634 | DNS-резолвер Nginx | Требует особой конфигурации с динамически определяемым адресом назначения и параллельными подзапросами |
| CVE-2026-113425 | Почтовый прокси | Затрагивает конфигурации с proxy on и внешней проверкой авторизации через auth_http |
Например, обычный веб-сайт, использующий HTTP/2, может быть подвержен CVE-2026-123007. Ошибка почтового прокси при этом не относится к его конфигурации, если соответствующий модуль и режим работы не используются. Именно поэтому общий список CVE не показывает, какие из них можно использовать против конкретного сервера.
По данным CERT-EU от 18 ноября, исследователи продемонстрировали эксплуатацию уязвимостей в контролируемых условиях. На момент публикации бюллетеня подтверждённых случаев атак с их применением в реальной инфраструктуре не сообщалось. При этом для CVE-2026-123007 уже появился общедоступный демонстрационный эксплойт.
Ещё пять исправлений касаются TLS, проверки сертификатов и обработки запросов
Помимо группы NGINX2Root, разработчики устранили ещё пять проблем с другими последствиями.
- CVE-2026-118899 — зацикливание рабочего процесса при чтении тела запроса по TLS 1.3. Оно может нарушать доступность обслуживания запросов.
- CVE-2026-125283 — переполнение буфера в отдельных конфигурациях, где совместно используются директивы
aliasиtry_filesдля поиска файлов. - CVE-2026-120967 — некорректный выбор настроек проверки клиентского сертификата в модуле
streamпри использовании SNI. SNI сообщает серверу имя узла, к которому клиент хочет подключиться. - CVE-2026-123640 — недостаточная проверка сообщения TLS ClientHello модулем
ssl_preread, которая при определённых условиях могла позволить обойти ограничения доступа. - CVE-2026-120993 — сбой рабочего процесса при совместном использовании PROXY protocol v2 и динамической загрузки TLS-сертификатов. Согласно списку безопасности Nginx, эта ошибка относится к версиям 1.31.4–1.31.8.
Две ошибки с проверкой TLS особенно показательны: при неверном выборе виртуального сервера или различной интерпретации сообщения о начале защищённого соединения ограничения доступа могут работать иначе, чем предусмотрено настройками. Для владельца сайта последствия зависят от того, используются ли клиентские сертификаты, разделение виртуальных серверов и модуль stream.
Какие версии Nginx получили исправления
Официальный сайт Nginx указывает две исправленные версии открытого веб-сервера:
| Ветка | Версия до исправления | Версия от 18 ноября 2026 года |
| Stable | 1.30.6 | 1.30.7 |
| Mainline | 1.31.8 | 1.31.9 |
При этом начальная уязвимая версия зависит от конкретной CVE. Например, CVE-2026-123007 присутствовала в официальном коде начиная с 1.9.5, а проблема PROXY protocol v2 — только в отдельных более новых версиях основной ветки.
Отдельный нюанс касается Linux-дистрибутивов. В Ubuntu и Debian исправление безопасности может попасть в пакет без изменения основного номера Nginx. Команда nginx -v показывает версию веб-сервера, а сведения о полном номере установленного пакета и бюллетень безопасности дистрибутива помогают определить, было ли исправление перенесено в эту сборку. Поэтому строка nginx/1.24.0 сама по себе ещё не доказывает, что пакет остаётся уязвимым.
Для оценки конфигурации предусмотрены и другие штатные параметры: nginx -V выводит сведения о сборке и включённых модулях, nginx -T проверяет конфигурацию и показывает её содержимое. Поддержка HTTP/2 должна быть включена в сборку и настроена для соответствующего сервера. Вывод nginx -T может содержать чувствительные настройки, поэтому он предназначен для локального анализа.
Для коммерческого NGINX Plus F5 отдельно выпустила исправленные сборки PLS.37.0.8.1 LTS и PLS.37.3.0.1 CR. Номера версий NGINX Plus отличаются от версий открытой редакции.
Почему одного отключения HTTP/2 недостаточно
В бюллетене CERT-EU описана временная мера для двух ошибок HTTP/2: отключение поддержки протокола на затронутых входящих соединениях устраняет соответствующий путь эксплуатации CVE-2026-123007 и CVE-2026-123633. Но эта мера никак не закрывает ошибки DNS-резолвера, HTTP/3 и почтового прокси. У каждого из этих компонентов свои условия риска.
Полное исправление десяти опубликованных уязвимостей обеспечивают обновлённые сборки. При обновлении установленного исполняемого файла имеет значение и фактически запущенный процесс: исследователи Xint отмечают, что обычная перезагрузка конфигурации (reload) сама по себе не заменяет старый исполняемый файл работающего Nginx. В зависимости от способа установки для запуска исправленного бинарного файла требуется перезапуск службы либо предусмотренная процедурой Nginx замена работающего исполняемого файла.
У mainline-версии 1.31.9 есть и дополнительные изменения поведения запросов. В частности, сервер теперь отклоняет строки HTTP-заголовков без двоеточия и запросы с чрезмерными служебными данными при передаче тела частями (chunked encoding). В журнале изменений также упомянуты исправления обработки HTTP/3, HTTP/2 и проксируемых запросов. Для stable-версии 1.30.7 опубликован перечень исправлений безопасности.
Что известно о NGINX2Root после публикации исправлений
Название NGINX2Root связано с демонстрацией исследователей Xint, которые объединили уязвимость Nginx с отдельной ошибкой в подсистеме SCTP ядра Linux и в тестовой среде получили права root на хосте. Это дополнительная цепочка эксплуатации: сами ошибки Nginx дают выполнение кода с правами рабочего процесса, а её дальнейшие последствия определяются другими слабостями системы.
На 19 ноября 2026 года опубликованы исправления Nginx, технические разборы и демонстрации атак. CERT-EU и исследователи сообщили об отсутствии подтверждённых случаев использования этих ошибок злоумышленниками в реальных атаках по состоянию на 18 ноября. Уже установленная исправленная версия устраняет описанные уязвимости самого Nginx; безопасность других компонентов сервера, включая ядро Linux, оценивается отдельно.
Источники
- Nginx — официальное объявление о версиях 1.30.7 и 1.31.9
- Nginx — журнал изменений стабильной ветки 1.30
- Nginx — журнал изменений mainline
- Nginx — официальные уведомления об уязвимостях и затронутых версиях
- CERT-EU — бюллетень от 18 ноября 2026 года
- Wiz Research — разбор двух ошибок HTTP/2 и подтверждённого выполнения кода
- Xint — исследование NGINX2Root, условия эксплуатации и проверка уязвимости
- NGINX — документация по ключам командной строки
- F5 — актуальные сборки NGINX Plus