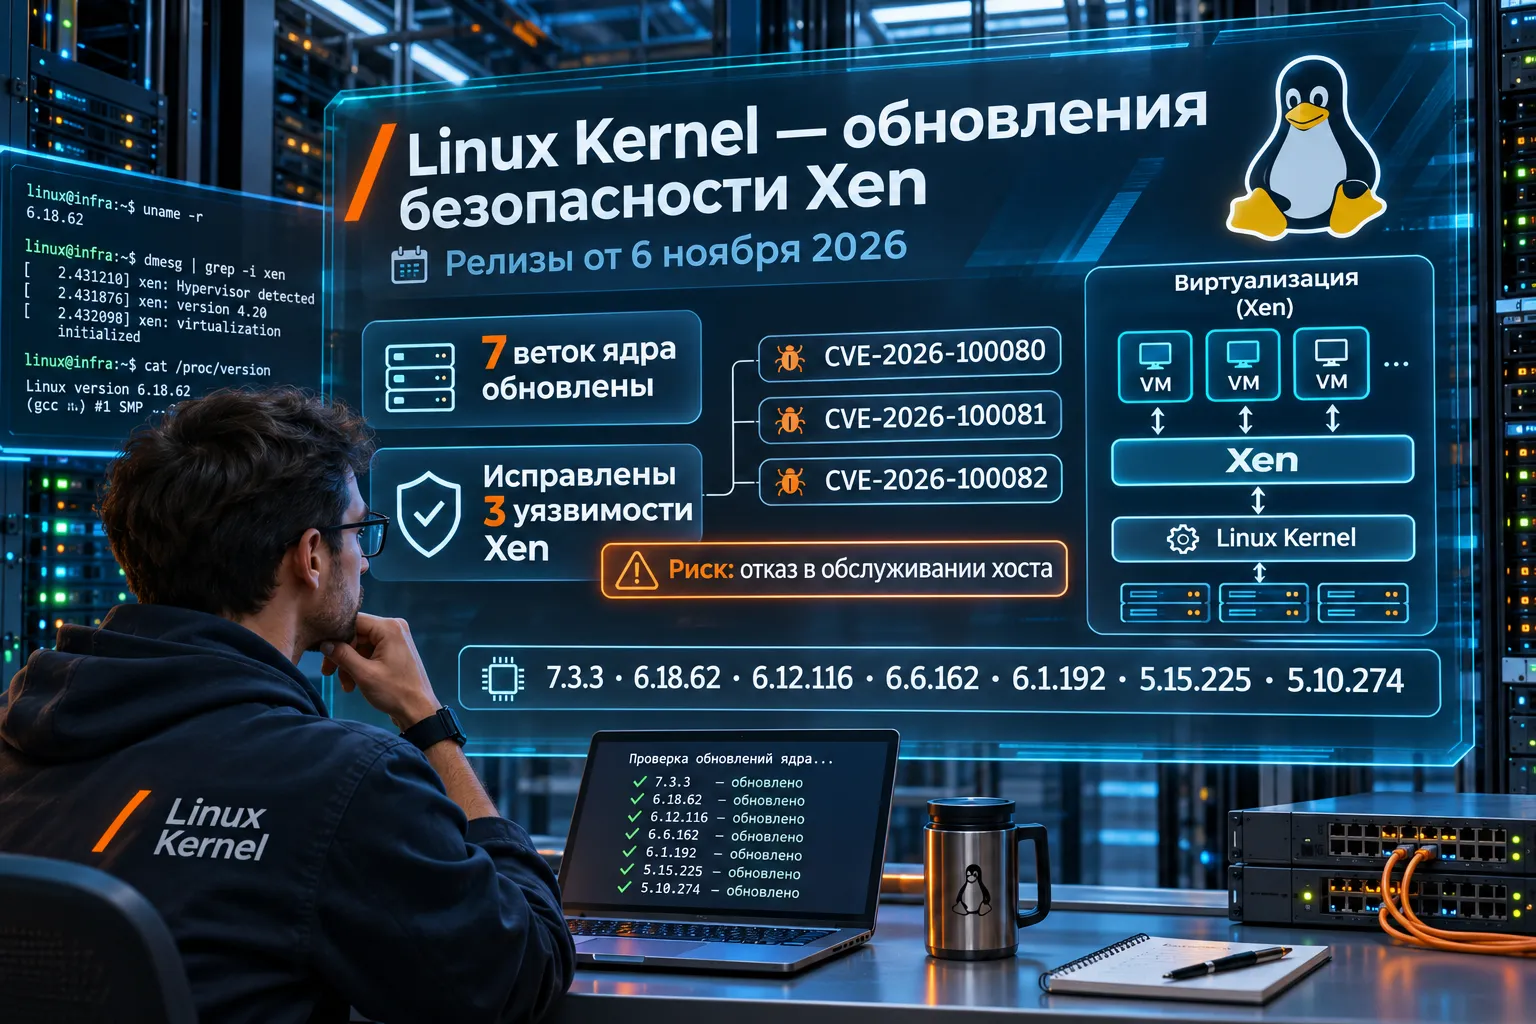
6 ноября 2026 года разработчики Linux выпустили семь обновлений ядра, устраняющих три уязвимости в драйверах виртуализации Xen. Ошибки позволяли гостевой системе спровоцировать обращение к уже освобождённой памяти, что могло привести к остановке драйвера или целого хоста. Исправления затрагивают сетевую и дисковую подсистемы серверов, использующих Xen.
Ошибки Xen позволяли гостевой системе нарушить работу хоста
Xen — технология виртуализации, которая позволяет запускать на одном физическом сервере несколько изолированных виртуальных машин. За обмен сетевыми пакетами и обращение к виртуальным дискам в определённых конфигурациях отвечают компоненты ядра Linux xen-netback и xen-blkback. Они работают на стороне хоста или отдельного домена драйверов и обслуживают запросы гостевых систем.
6 ноября команда безопасности Xen раскрыла три ошибки типа use-after-free (UAF) — обращения к памяти после её освобождения. Такое происходит, когда один участок программы уже удалил объект, а другой продолжает с ним работать. В данном случае проблема возникала при одновременном завершении работы виртуального устройства и обработке связанных с ним данных.
Наиболее вероятное последствие, указанное в официальных бюллетенях, — сбой драйвера с возможной остановкой всего хоста. Если на физическом сервере работают несколько виртуальных машин, отказ хоста может затронуть их одновременно. Разработчики Xen также не исключают утечку информации, а для одной из ошибок — повышение привилегий с очень низкой вероятностью.
Три уязвимости затронули сеть, multicast и дисковую статистику
| Уязвимость | Где возникала ошибка | Возможный результат |
| CVE-2026-100080 (XSA-526) | xen-netback: чтение сетевой статистики во время освобождения очередей после ошибки подключения | Сбой сетевого драйвера, возможная остановка хоста; не исключена утечка данных |
| CVE-2026-100081 (XSA-527) | xen-netback: обращение к данным многоадресной рассылки (multicast) параллельно с отключением устройства | Сбой драйвера или хоста; не исключены утечка данных и крайне маловероятное повышение привилегий |
| CVE-2026-100082 (XSA-528) | xen-blkback: чтение статистики ввода-вывода одновременно с удалением виртуального дискового устройства | Сбой дискового драйвера, возможная остановка хоста; не исключена утечка данных |
В случае CVE-2026-100080 сетевой драйвер использовал механизм RCU, позволяющий безопасно читать данные при параллельной работе разных частей ядра. Но при ошибке подключения виртуальной машины память могла освобождаться без ожидания завершения чтения статистики через sysfs — интерфейс, через который Linux предоставляет сведения об устройствах. Исправление добавило вызов synchronize_net(), обеспечивающий необходимую синхронизацию перед освобождением очередей.
Для CVE-2026-100081 разработчики изменили момент удаления списка multicast-адресов. Теперь очистка происходит после завершения обработки сетевых операций, чтобы работающий обработчик пакетов не обратился к удалённым данным.
Уязвимость CVE-2026-100082 касалась статистики дисковых операций. При отключении виртуального диска выделенная под счётчики память могла освобождаться во время её чтения. Разработчики ввели блокировку чтения-записи (rwlock), синхронизирующую доступ к этим данным.
Linux 7.3.3 и шесть LTS-веток получили одинаковые исправления
Исправления появились сразу в семи поддерживаемых ветках Linux Kernel:
| Ветка | Версия от 6 ноября 2026 года |
| Stable | 7.3.3 |
| Longterm | 6.18.62 |
| Longterm | 6.12.116 |
| Longterm | 6.6.162 |
| Longterm | 6.1.192 |
| Longterm | 5.15.225 |
| Longterm | 5.10.274 |
В журнале изменений Linux 7.3.3 перечислены три исправления Xen и изменение номера версии. Такой же набор исправлений присутствует в журналах обновлённых долгосрочных веток. Сопровождающий стабильные версии ядра Грег Кроа-Хартман объявил о выходе релизов 6 ноября.
В тот же день ранее были опубликованы Linux 7.3.2 и 6.18.61. Последующие сборки 7.3.3 и 6.18.62 добавили именно защиту от раскрытых ошибок Xen. Поэтому при сравнении версий важно учитывать обе последовательные поставки исправлений за один день.
Уязвимости затрагивают прежде всего серверы с Xen
Наличие Linux на компьютере само по себе не делает его уязвимым для описанных сценариев. Ошибки связаны с конфигурациями Xen, в которых используются встроенные в ядро backend-драйверы для виртуальных сетевых и блочных устройств. Особенно существенен риск для хостов, на которых гостевые виртуальные машины обслуживаются такими драйверами.
Согласно бюллетеням Xen, ошибка в чтении сетевой статистики затрагивает Linux начиная с версии 4.11, проблема с multicast — с 4.3, а ошибка дисковой статистики — с 4.5, если используется соответствующая уязвимая конфигурация. Эти границы описывают историю затронутого кода; наличие исправления в конкретной системе зависит и от патчей, которые поставщик дистрибутива мог перенести в свою сборку ядра.
В качестве способов уменьшить риск до установки исправленного ядра Xen указывает сетевой backend в пользовательском пространстве, например qnic, и дисковый backend qdisk. Ещё один предусмотренный вариант — выделение отдельного домена драйверов для каждой гостевой системы. Такие решения меняют расположение и изоляцию компонентов, обрабатывающих запросы виртуальных машин.
Исправления устраняют опасные ситуации при отключении устройств
Все три ошибки связаны с тем, что сетевое или дисковое устройство могло завершить работу, пока ядро продолжало читать связанные с ним данные. В Linux 7.3.3 и соответствующих LTS-релизах разработчики согласовали эти операции: добавили ожидание завершения сетевых обращений, перенесли очистку multicast-списка и синхронизировали доступ к дисковой статистике.
Публикация сразу семи версий позволяет закрыть один и тот же класс проблем в разных поддерживаемых ветках ядра. Подтверждённое последствие уязвимостей — возможность вызвать отказ в обслуживании Xen-хоста; для CVE-2026-100081 бюллетень дополнительно упоминает крайне маловероятное повышение привилегий. Данных о массовой эксплуатации этих трёх ошибок официальные бюллетени не приводят.