5 ноября 2026 года разработчики выпустили Alpine Linux 3.24.4 с исправлением опасной ошибки OpenSSH: при определённых настройках злоумышленник мог войти на сервер без знания пароля. Обновление затрагивает серверы с работающим sshd, включая некоторые облачные виртуальные машины, а также устраняет сбой в пакетном менеджере apk-tools.
Ошибка OpenSSH позволяла войти в учётную запись без пароля
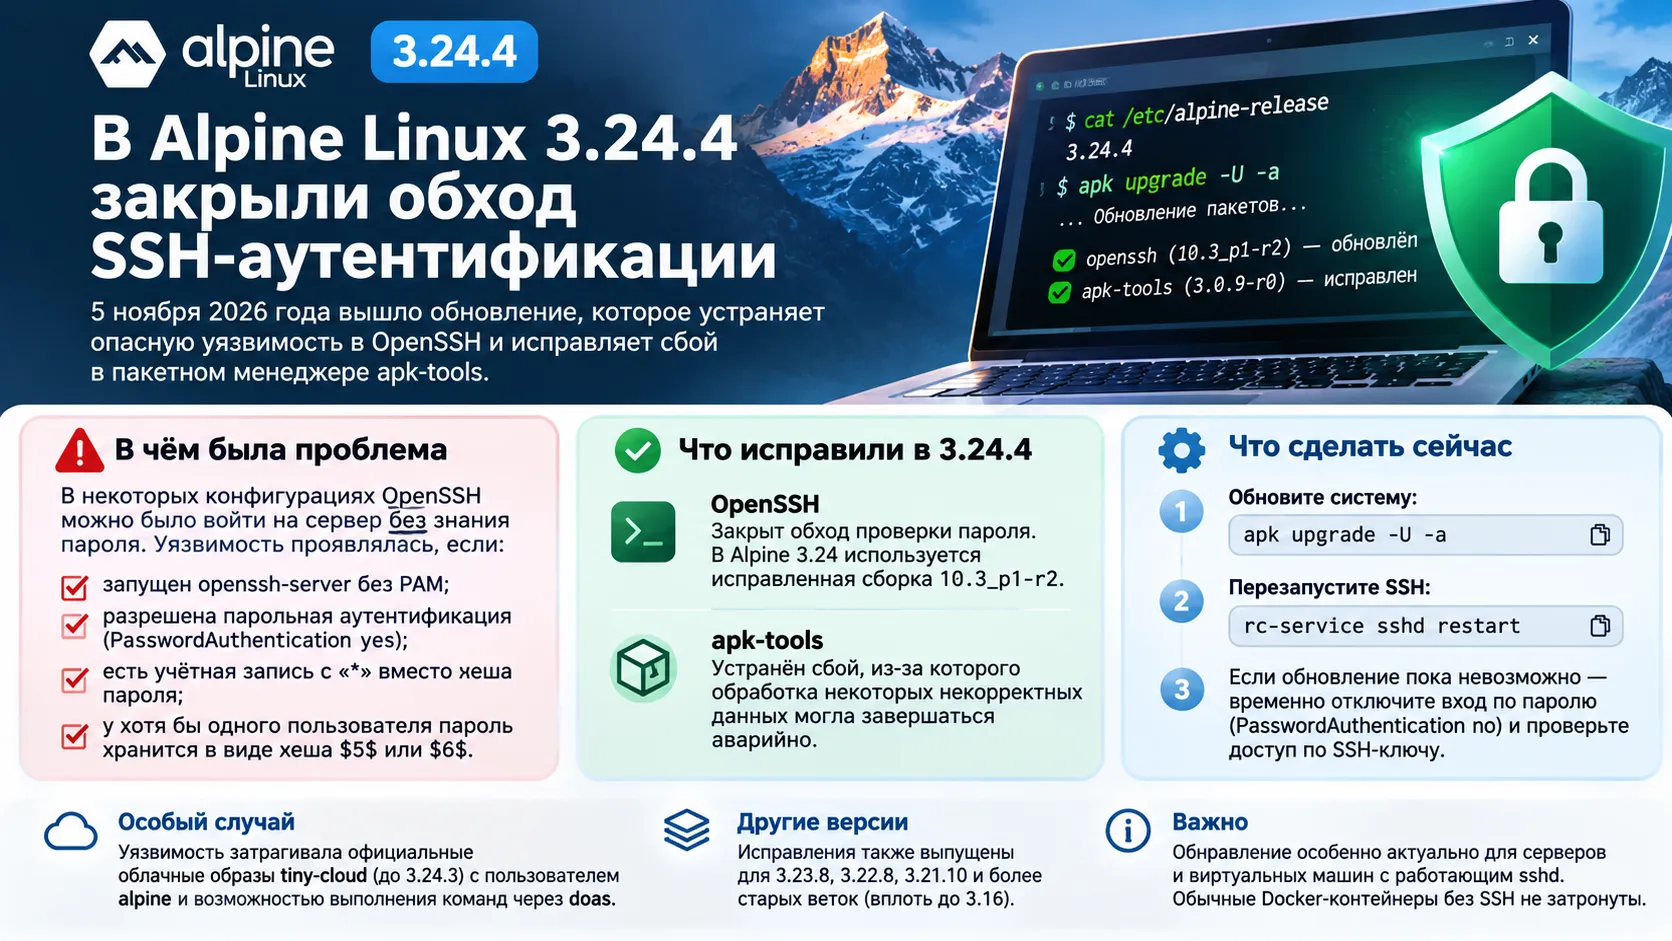
Уязвимость проявлялась в SSH-сервере, собранном без PAM — дополнительного механизма проверки пользователей. В ряде конфигураций учётная запись, для которой предусмотрен вход по ключу, могла неожиданно стать доступной через парольную аутентификацию. При соблюдении условий атаки для входа хватало одного соединения с открытым SSH-портом.
Причина связана с обработкой паролей в библиотеке musl, которую использует Alpine Linux. У некоторых учётных записей в поле пароля хранится символ . Когда функция crypt() получала слишком длинный пароль, она тоже возвращала как признак ошибки. Проверка могла принять совпадение за правильный пароль. Проблему описали разработчики Alpine и OpenSSH; для OpenSSH 10.6p2 выпустили отдельное исправление.
В ветке Alpine 3.24 исправленная сборка OpenSSH обозначена как 10.3_p1-r2: проект перенёс защитное исправление в используемую версию пакета. Полное обновление OpenSSH до 10.6 для устранения этой ошибки не требуется.
Какие настройки делали Alpine Linux уязвимой
По бюллетеню Alpine, риск возникал при одновременном выполнении нескольких условий: на машине запущен openssh-server без PAM либо сервер с отключённым PAM; разрешена парольная аутентификация (PasswordAuthentication yes); есть учётная запись с * вместо хеша пароля; хотя бы у одного локального пользователя пароль хранится в виде хеша $5$ или $6$.
Особый случай — официальные облачные образы tiny-cloud. В образах до 3.24.3 присутствовал пользователь alpine с возможностью выполнять административные команды через doas без пароля. При добавлении учётной записи с подходящим хешем пароля возникали условия для атаки, которая могла привести к получению прав администратора. Новые образы 3.24.4 включают исправленный SSH-пакет, но уже запущенные виртуальные машины требуют обновления установленного ПО.
Системы с PasswordAuthentication no или с openssh-server-pam при UsePAM yes не подпадают под описанный сценарий. Обычные Docker-контейнеры, в которых вообще не запущен sshd, тоже им не затронуты. Таким образом, решающее значение имеет конфигурация сервера, а не сам факт использования Alpine Linux.
В Alpine 3.24.4 исправили сбой пакетного менеджера apk
Второе подтверждённое исправление касается apk-tools — программы, через которую в Alpine устанавливают и обновляют пакеты. В выпуске устранена ошибка, из-за которой обработка некоторых некорректно сформированных данных могла завершаться аварийным закрытием программы.
Для ветки Alpine 3.24 опубликован пакет apk-tools 3.0.9-r0. В объявлении о релизе разработчики также упоминают исправления в ветках apk-tools 3.0.9 и 2.14.13. Более подробный пользовательский сценарий или оценку вероятности такого сбоя в анонсе не приводят.
Как установить исправление OpenSSH на уже работающий сервер
Для систем ветки Alpine 3.24 команда из официального бюллетеня обновляет доступные пакеты из настроенных репозиториев:
apk upgrade -U -aПосле установки обновлённого OpenSSH необходимо отдельно перезапустить SSH-сервер:
rc-service sshd restartЭто принципиальная деталь релиза: обновление файлов пакета само по себе не заменяет процесс sshd, который уже работает в памяти. В версии 3.24 исправление присутствует в openssh 10.3_p1-r2.
Если обновить пакет пока невозможно, Alpine указывает временную защиту — отключение входа по паролю параметром PasswordAuthentication no и перезапуск службы. Перед изменением настройки требуется убедиться, что вход по SSH-ключу работает, чтобы сохранить доступ к серверу. Для проверки подозрительных входов официальный бюллетень предлагает изучить записи Accepted password for в /var/log/messages, особенно если они относятся к учётным записям без установленного пароля.
Исправление вышло сразу для нескольких веток Alpine Linux
5 ноября вместе с версией 3.24.4 опубликованы Alpine 3.23.8, 3.22.8 и 3.21.10. Разработчики подготовили исправленные пакеты OpenSSH даже для старых веток вплоть до 3.16. На момент публикации предупреждения отдельный идентификатор CVE для этой проблемы ещё не был назначен.
Релиз 3.24.4 устраняет конкретный способ обхода проверки пароля и делает доступными исправленные образы для новых установок. Для уже работающих систем определяющим остаётся состояние установленного пакета OpenSSH и запущенного процесса sshd.