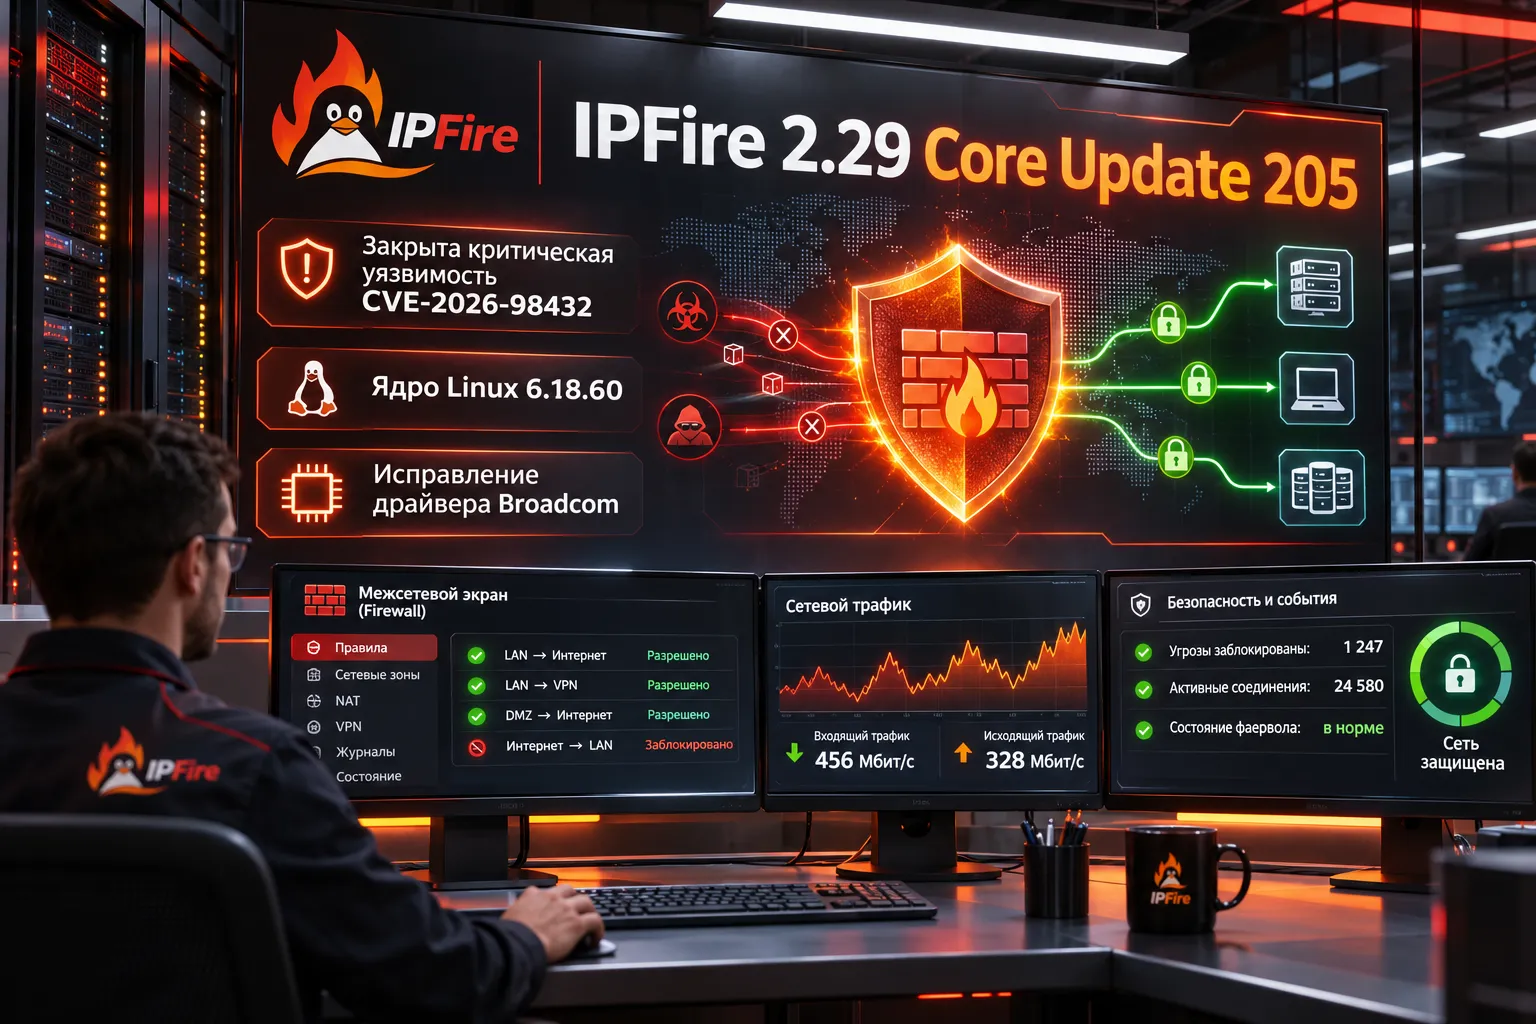
Уязвимость CVE-2026-98432 затрагивает обработку входящих TCP-соединений в ядре Linux и при определённых условиях допускает удалённую атаку без авторизации. 3 ноября 2026 года разработчики IPFire выпустили экстренный Core Update 205 с ядром Linux 6.18.60; исправление начинает действовать после перезагрузки системы. 4 ноября в сообществе появились сообщения о некорректной работе интерфейсов дополнений WIO и Guardian, которые требуют отдельного разбора.
Уязвимость CVE-2026-98432 затрагивает входящие TCP-соединения
CVE-2026-98432 связана с ошибкой use-after-free в подсистеме IPv4/TCP ядра Linux. При обработке сетевого соединения один участок кода может освободить область памяти, пока другой продолжает к ней обращаться. Для запуска ошибки атакующему требуется специально подготовленный сетевой трафик и точное совпадение операций обработки соединения.
Последствия могут включать аварийное завершение работы ядра и повреждение памяти. В обновлённом 4 ноября бюллетене Red Hat описывается и возможность удалённого выполнения кода без учётной записи и действий со стороны пользователя. Компания относит уязвимость к критическим. Это описание потенциальных последствий, а не сообщение об успешной атаке на конкретное устройство IPFire.
Для межсетевого экрана проблема особенно чувствительна: IPFire использует сетевой стек Linux для обработки соединений. Поэтому разработчики выпустили исправление вне обычного графика обновлений. По данным Red Hat, отключение Multipath TCP (MPTCP) не устраняет уязвимость полностью, а фильтрация определённых IPv4-пакетов лишь уменьшает риск. Полное исправление требует обновлённого ядра.
В Core Update 205 ядро Linux обновили с 6.18.54 до 6.18.60
В предыдущем Core Update 204, выпущенном 14 октября, IPFire использовал ядро Linux 6.18.54. Экстренный Core Update 205 заменяет его версией 6.18.60, в которой разработчики закрыли CVE-2026-98432. Тем же обновлением исправлен сбой драйвера сетевых устройств Broadcom.
Этим состав релиза ограничивается: согласно официальному анонсу, Core Update 205 содержит только обновлённое ядро. Изменения веб-интерфейса, переводов и другие доработки, которые ранее готовили под номером 205, перенесли в Core Update 206. На момент экстренного выпуска он находился на тестировании.
Для администратора различие между версиями 204 и 205 сосредоточено в двух сценариях: защите обработки TCP-соединений и устранении указанного сбоя сетевого драйвера. Функции управления брандмауэром в этом экстренном пакете отдельно не менялись.
Обновление через Pakfire требует перезагрузки IPFire
Core Update 205 устанавливается через веб-интерфейс IPFire в разделе Pakfire или с помощью командной строки. В официальной документации для проверки обновлений и установки пакетов предусмотрены команды:
pakfire update
pakfire status
pakfire upgrade
pakfire update обновляет перечень доступных пакетов, pakfire status показывает сведения о текущем Core Update и необходимости перезагрузки, а pakfire upgrade запускает установку доступных обновлений. Веб-интерфейс Pakfire также показывает доступную версию перед подтверждением установки.
После установки Core Update 205 требуется перезагрузка. Пока IPFire работает со старым запущенным ядром, исправление CVE-2026-98432 ещё не применяется. Для устройства, через которое проходит доступ всей локальной сети к интернету, перезапуск также означает кратковременный перерыв соединений.
4 ноября пользователи сообщили о проблемах WIO и Guardian
На официальном форуме IPFire 4 ноября появились сообщения о некорректном отображении страниц дополнений Guardian и WIO после установки Core Update 205. Один участник сообщил, что повторная установка дополнения помогла восстановить интерфейс. Другой воспроизвёл проблему на виртуальной машине и обнаружил в журнале веб-сервера ошибки отсутствующих строк локализации $Lang::tr(...); пересоздание языкового кеша устранило симптомы в его случае.
Разработчик IPFire Майкл Тремер в том же обсуждении уточнил, что экстренный Core Update 205 меняет только ядро, поэтому напрямую связывать повреждённое отображение веб-страниц с обновлением ядра неверно. Сообщения пользователей подтверждают наличие симптомов на отдельных установках, но не доказывают общую неисправность Core Update 205 или единую причину для всех дополнений.
Это различие имеет практический смысл: сбой интерфейса WIO или Guardian и устранение уязвимости TCP относятся к разным компонентам системы. Обсуждение проблем дополнений продолжалось уже после публикации экстренного исправления безопасности.
Экстренный патч отделили от дальнейших изменений IPFire
К 5 ноября подтверждено, что Core Update 205 содержит ядро Linux 6.18.60 с исправлением CVE-2026-98432 и сбоя драйвера Broadcom. Остальные изменения разработчики перенесли в тестируемый Core Update 206. Сообщения от 4 ноября о WIO и Guardian пока описывают опыт отдельных пользователей и не устанавливают, что эти проблемы вызвало именно обновление ядра.
Источники
- IPFire — официальный анонс Core Update 205 от 3 ноября 2026 года
- Red Hat — бюллетень CVE-2026-98432, обновлённый 4 ноября 2026 года
- IPFire — анонс Core Update 204 и версия предыдущего ядра
- IPFire — официальная документация по командам Pakfire
- IPFire Community — обсуждение проблем Guardian и WIO от 4 ноября 2026 года