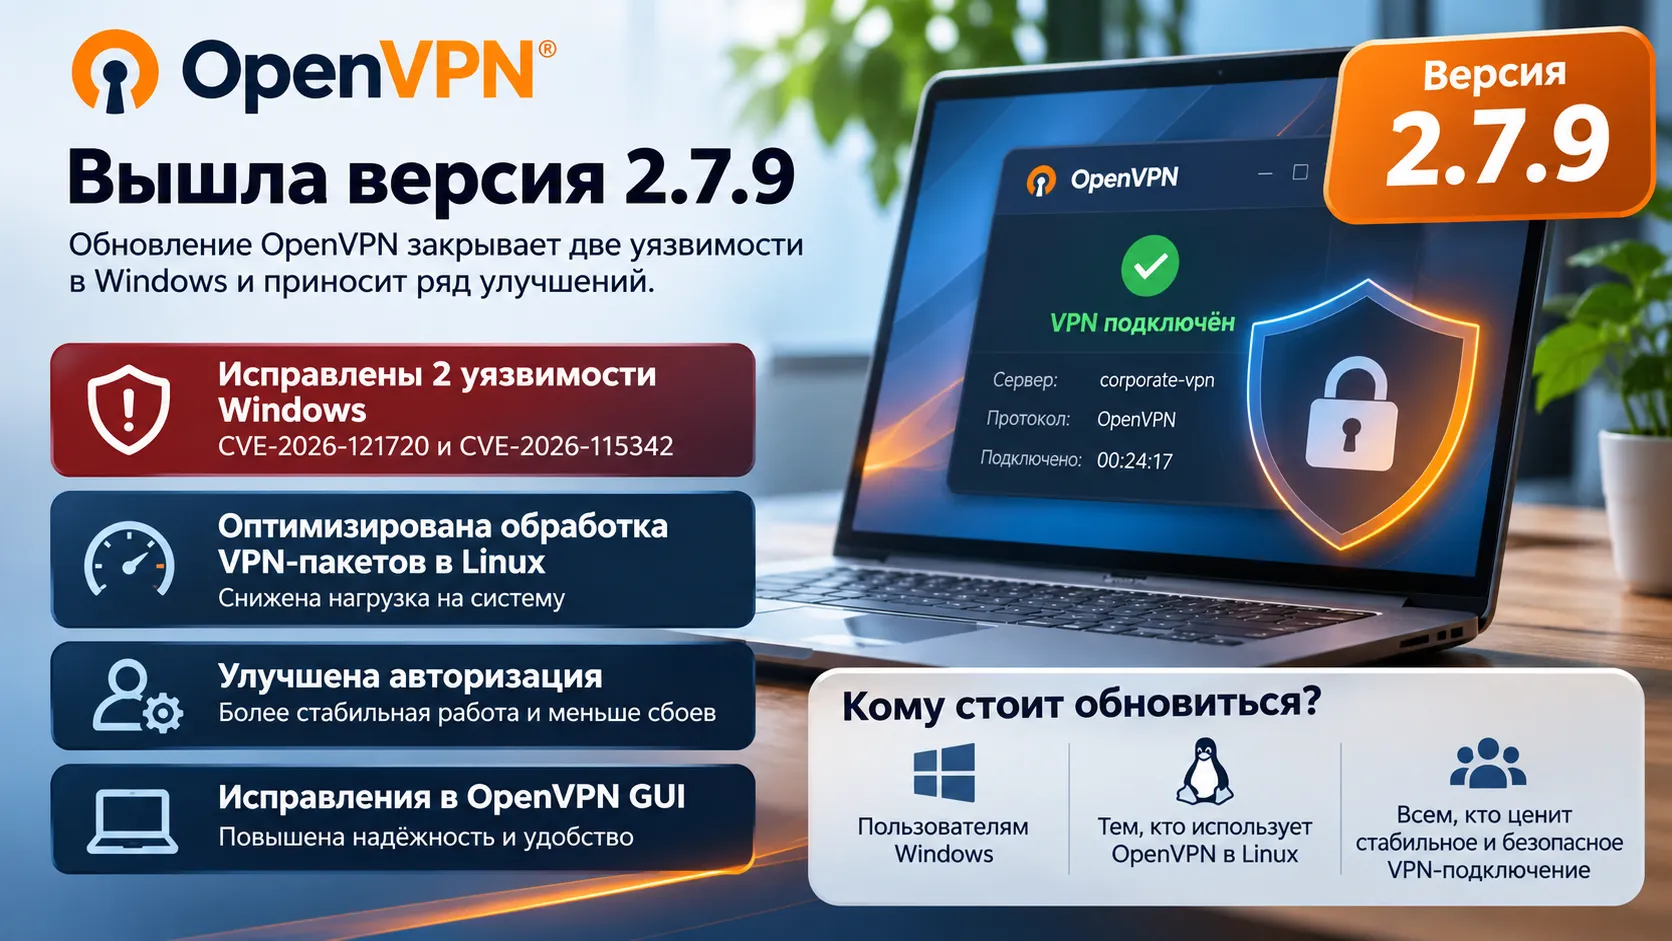
5 ноября 2026 года разработчики OpenVPN выпустили версию 2.7.9, которая устраняет две уязвимости в службе Windows и усиливает защиту запускаемых процессов. Обновление затрагивает и Linux: система получила более гибкую обработку пакетов, когда VPN-приложение не успевает их принимать. Отдельные исправления касаются ввода логина и пароля.
Две уязвимости OpenVPN затрагивали обработку команд в Windows
В OpenVPN для Windows часть операций выполняет служба openvpnserv, которая взаимодействует с основным процессом openvpn.exe. В версии 2.7.9 разработчики устранили две ошибки, связанные с передачей данных между этими компонентами. Обе проблемы обнаружил исследователь Хайко Хунд (Heiko Hund).
Первая уязвимость, CVE-2026-121720, касалась пользовательских переменных окружения. Служба передавала их основному процессу без достаточно строгой фильтрации. Теперь OpenVPN тщательнее проверяет такие значения перед передачей.
Вторая, CVE-2026-115342, была связана с обработкой командной строки: специально сформированные кавычки могли приводить к неправильному разбору аргументов. Разработчики усилили проверку команд и перевели openvpn.exe на функцию Windows CommandLineToArgvW(), которую уже использует интерактивная служба. В результате оба компонента одинаково интерпретируют аргументы запуска.
Защиту Windows дополнили ещё двумя мерами. Зависимые DLL-библиотеки подключаемых модулей теперь загружаются только из каталогов плагина, приложения и системы. А процесс openvpn.exe, запущенный интерактивной службой, работает с высоким уровнем целостности Windows, что усиливает защиту его памяти от вмешательства со стороны процессов с меньшими правами.
Эти изменения касаются прежде всего установок OpenVPN Community Edition в Windows, особенно конфигураций, которые используют интерактивную службу. Опубликованные примечания к выпуску описывают исправленные механизмы, но не приводят оценку масштабов возможных атак.
В Linux изменили обработку VPN-пакетов при перегрузке
OpenVPN 2.7.9 использует флаг IFF_BACKPRESSURE для сетевых интерфейсов TUN/TAP в Linux, если его поддерживает ядро. Через такие виртуальные интерфейсы проходят данные VPN-туннеля.
До изменения при ситуации, когда программа в пользовательском пространстве слишком медленно забирала поступающие пакеты, ядро могло просто отбрасывать их. С IFF_BACKPRESSURE ядро получает возможность применять механизмы приоритизации очередей, включая qdisc. Это даёт системе больше контроля над входящим трафиком во время нагрузки.
Изменение представляет интерес для Linux-серверов и маршрутизаторов с OpenVPN, на которых скорость обработки пакетов иногда становится ограничивающим фактором. Разработчики не опубликовали численных результатов ускорения: эффект зависит от поддержки флага и конкретных условий работы туннеля.
OpenVPN GUI стал удобнее при авторизации и работе с двумя мониторами
В конфигурациях, где имя пользователя уже задано, но пароль нужно ввести при подключении, раньше графический интерфейс мог повторно запрашивать оба поля. В OpenVPN 2.7.9 появилась передача подсказки с именем пользователя через интерфейс управления. Совместимый клиент может заранее заполнить логин и запросить только пароль.
Функция работает при условии, что графический клиент объявил уровень совместимости интерфейса управления не ниже 6. В установщики Windows включён OpenVPN GUI 11.67 с поддержкой этой возможности.
В той же версии интерфейса исправили расположение всплывающих окон и подсказок значка в системном трее при использовании дополнительного монитора. Раньше такие элементы могли появляться в неудобном месте на конфигурациях с несколькими дисплеями.
Исправлена ошибка, из-за которой длинный логин превращался в пароль
Отдельное исправление связано с чтением учётных данных из файла --auth-user-pass или непосредственно из конфигурации. В прежнем коде слишком длинное имя пользователя могло не поместиться в выделенный буфер. Оставшиеся символы ошибочно попадали в поле пароля, из-за чего программа иногда пропускала запрос настоящего пароля.
Проблему описали в GitHub issue #1140. В версии 2.7.9 ошибочное смешивание полей устранили. Это изменение относится к механизму чтения учётных данных и не ограничивается оформлением окна авторизации в Windows.
Разработчики также исправили несколько утечек памяти и ошибок обработки сетевых параметров, в том числе в службе Windows. Ещё одна правка вернула отображение информации о шлюзе маршрута: ранее маршруты обрабатывались правильно, но сведения о шлюзе не выводились.
OpenVPN 2.7.9 доступен для Windows и в исходном коде
На официальном сайте опубликованы установщики версии 2.7.9 для Windows x64, ARM64 и x86, а также исходный архив с цифровой подписью. Для Linux проект отдельно указывает на пакеты, сопровождаемые сообществом и разработчиками дистрибутивов; дата появления сборки в конкретном репозитории может отличаться от даты исходного релиза.
В сравнении с OpenVPN 2.7.8, выпущенным 7 октября, новая версия отдельно закрывает две ошибки службы Windows и меняет поведение очередей TUN/TAP в Linux. В официальных материалах нет измерений влияния IFF_BACKPRESSURE на скорость конкретных VPN-соединений и сведений о случаях использования двух новых уязвимостей в реальных атаках.
Источники
- OpenVPN Community — официальный список изменений и релиз OpenVPN 2.7.9
- OpenVPN на GitHub — релиз v2.7.9
- OpenVPN на GitHub — ошибка чтения длинного имени пользователя, issue #1140
- OpenVPN GUI на GitHub — проблема расположения всплывающих окон на двух мониторах, issue #836
- OpenVPN Community — официальные загрузки