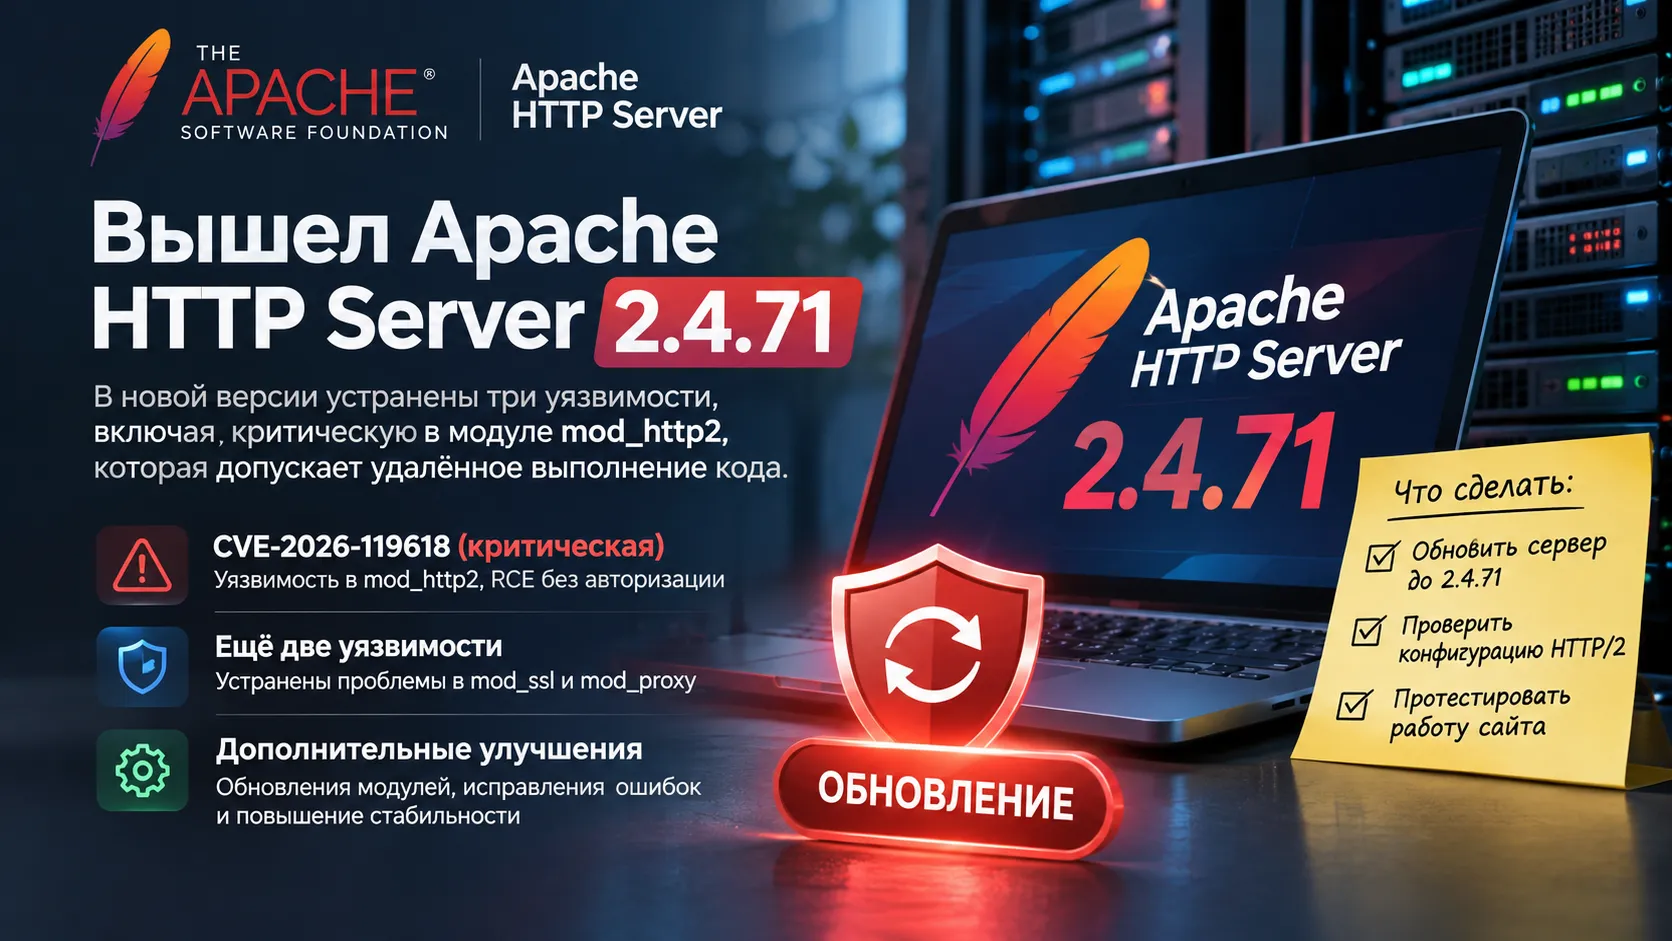
11 ноября 2026 года проект Apache выпустил HTTP Server 2.4.71 с исправлениями трёх уязвимостей. Самая опасная из них, CVE-2026-119618, связана с параллельной обработкой HTTP/2-запросов и может привести к удалённому выполнению кода без авторизации. Риск зависит от того, включён ли HTTP/2 непосредственно в Apache и какие исправления уже предоставил поставщик операционной системы.
Ошибка в mod_http2 допускает выполнение кода на сервере
Критическая уязвимость CVE-2026-119618 находится в модуле mod_http2, который обеспечивает поддержку HTTP/2 в Apache. Этот протокол позволяет передавать несколько запросов по одному соединению одновременно. Ошибка возникает при работе с общими участками памяти: один поток может изменить данные, с которыми в тот же момент работает другой. В результате память процесса повреждается, а злоумышленник потенциально получает возможность выполнить собственный код на сервере.
Проблема затрагивает Apache HTTP Server от 2.4.55 до 2.4.70 включительно. Для модуля mod_h2, распространяемого отдельно через GitHub, разработчики указывают диапазон 2.0.8–2.0.42. Apache присвоил уязвимости критический уровень опасности, а Red Hat оценивает её по CVSS 3.1 в 9,8 балла из 10.
Особенность случая — подтверждённая возможность эксплуатации без учётной записи. Red Hat сообщает, что в открытом исследовании уже показана надёжная эксплуатация ошибки на сервере со стандартной конфигурацией и включённым mod_http2. Это описание технической возможности атаки; официальные материалы не содержат сведений о масштабах её применения против реальных сайтов.
О проблеме сообщили две исследовательские группы: сканер открытого ПО Anthropic — 26 октября, специалисты Google Cloud Vulnerability Research — 3 ноября. Исправление вошло в Apache 2.4.71, опубликованный 11 ноября.
Наличие Apache ещё не означает уязвимость перед CVE-2026-119618
Для этой ошибки важно, как именно веб-сервер обслуживает запросы. Согласно разъяснению Red Hat, риск связан с включённым HTTP/2 — протоколами h2 для защищённых соединений или h2c без TLS. Установка, которая обслуживает запросы исключительно по HTTP/1.1, этой конкретной уязвимости не подвержена.
В официальной документации Apache по умолчанию указан Protocols http/1.1. Для приёма HTTP/2 через HTTPS конфигурация может содержать Protocols h2 http/1.1. Поэтому одна лишь версия программы не даёт полного представления о риске: значение имеют загруженные модули, разрешённые протоколы и фактическая схема обработки запросов.
Здесь есть ещё одно различие. В Red Hat Enterprise Linux 9 и 10 используются сборки mod_http2, где потоки HTTP/2 получают отдельные области памяти. По оценке Red Hat, это усложняет эксплуатацию, поэтому для этих систем уязвимость классифицирована как Important, хотя общая оценка остаётся Critical. Red Hat Enterprise Linux 8 и более ранние версии, согласно бюллетеню производителя, не затронуты. Для RHEL 9 и 10 11 ноября опубликованы исправленные пакеты в соответствующих ветках поддержки.
Ещё две уязвимости связаны со сбоями и обработкой виртуальных хостов
В Apache 2.4.71 устранены ещё две проблемы, и обе зависят от использования конкретных модулей.
| Уязвимость | Модуль и затронутые версии | Возможное последствие |
| CVE-2026-106023 — высокая значимость (Important) | mod_md, Apache 2.4.30–2.4.70 | Ошибка обращения к отсутствующему указателю при обработке HTTP-запроса может завершить дочерний процесс сервера. |
| CVE-2026-109163 — низкая значимость (Low) | mod_vhost_alias, Apache 2.4.69–2.4.70 | Запись одного лишнего байта в область памяти стека; проблема связана с предыдущим исправлением CVE-2026-63292. |
Модуль mod_md отвечает, в частности, за автоматическое получение и продление TLS-сертификатов через ACME. Ошибка в нём влияет на устойчивость процесса обработки запросов. mod_vhost_alias используют для динамического сопоставления доменных имён с каталогами сайтов; его дефект затрагивает обработку памяти в модуле.
В Apache 2.4.71 изменили поведение HTTP/2, прокси и сертификатов
Помимо исправлений безопасности, разработчики устранили несколько конкретных сбоев. mod_http2 теперь корректно принимает запросы OPTIONS *, которые раньше мог ошибочно считать некорректными. Для этого же модуля убрали повторяющиеся сообщения о превышении лимита заголовков и падение при сочетании H2PushDiarySize 0 с отладочным журналированием.
Изменился mod_remoteip, используемый для определения адреса клиента за обратным прокси. Настройки RemoteIPTrustedProxyList и RemoteIPInternalProxyList теперь применяются к тому виртуальному хосту, в котором заданы. Списки из общей конфигурации и виртуального хоста объединяются; если записи присутствуют на обоих уровнях, Apache выводит предупреждение. Это затрагивает конфигурации с несколькими сайтами за разными доверенными прокси.
Для mod_md разрешили задавать MDHttpProxy и MDCACertificateFile отдельно для управляемых доменов (MDomain). Новая директива MDHttpProxyCACertificateFile определяет сертификаты удостоверяющего центра, которыми проверяют HTTPS-прокси. Такие настройки применимы в инфраструктуре, где получение сертификатов выполняется через корпоративный прокси.
В журнал изменений включены также исправления обработки дополнительных полей gzip в mod_deflate и заголовка Timeout в mod_dav. Их эффект проявляется в соответствующих сценариях сжатия и WebDAV, поэтому они не затрагивают каждую установку Apache.
Как определить версию и оценить затронутую конфигурацию
Официальная документация Apache предусматривает команду httpd -v для просмотра версии сервера и httpd -M для списка загруженных модулей. Наличие http2_module в этом списке показывает, что модуль загружен; для оценки CVE-2026-119618 дополнительно имеет значение настройка Protocols с h2 или h2c.
У систем, получающих Apache из репозиториев Linux-дистрибутива, номер пакета может отличаться от версии исходного релиза. Например, Red Hat переносит исправления безопасности в поддерживаемые ветки пакетов, сохраняя прежнюю основную версию. Поэтому данные о защищённости такой установки зависят и от опубликованных обновлений поставщика, а не только от строки версии httpd.
Релиз через пять дней после предыдущей версии
Apache HTTP Server 2.4.70 был опубликован 6 ноября, а 2.4.71 появился уже 11 ноября. За эти пять дней в стабильную ветку вошли исправления критической ошибки HTTP/2, ещё двух уязвимостей и нескольких функциональных дефектов. Различия между установками по-прежнему определяются включёнными модулями, протоколами и пакетами конкретной операционной системы.
Источники
- Apache HTTP Server Project — официальное объявление о выпуске 2.4.71
- Apache HTTP Server — журнал изменений CHANGES_2.4.71
- Apache HTTP Server — бюллетень уязвимостей ветки 2.4
- Red Hat — разбор CVE-2026-119618 и затронутых продуктов
- Apache HTTP Server — документация по директиве Protocols
- Apache HTTP Server — параметры команды httpd
- Apache HTTP Server — назначение модуля mod_md
- Apache HTTP Server — официальное объявление о выпуске 2.4.70