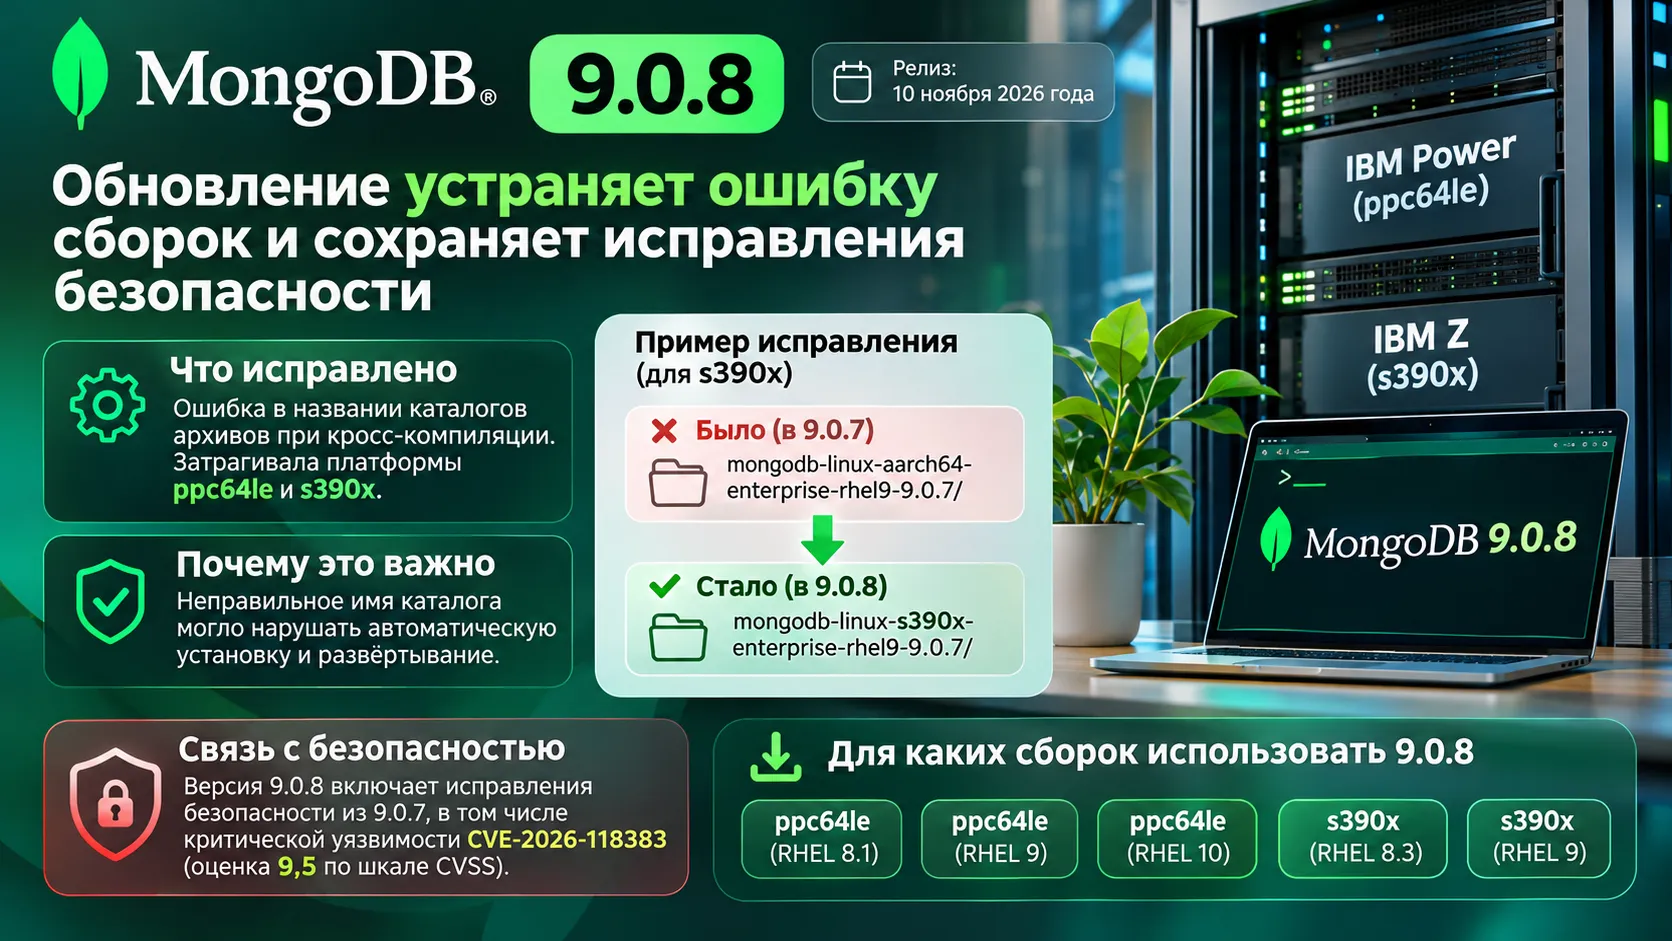
10 ноября 2026 года вышла MongoDB 9.0.8, устраняющая ошибку в именовании каталогов архивов, подготовленных с помощью кросс-компиляции. Исправление затрагивает серверные платформы ppc64le и s390x, для которых возникли ограничения при распространении предыдущей версии. Новый выпуск также позволяет получить исправления безопасности, представленные в MongoDB 9.0.7.
MongoDB 9.0.8 исправляет ошибку в архивах для серверных архитектур
Проблема обнаружилась при подготовке MongoDB для серверов с архитектурой s390x, используемой в системах IBM Z. Архив с программой содержал каталог, название которого указывало на архитектуру сборочного компьютера ARM64, хотя сама программа была скомпилирована для s390x.
Разницу можно увидеть на конкретном примере из официального отчёта об ошибке SERVER-138547.
| Состояние | Имя каталога |
| До исправления | mongodb-linux-aarch64-enterprise-rhel9-9.0.7/ |
| Корректное название | mongodb-linux-s390x-enterprise-rhel9-9.0.7/ |
Проверка исполняемого файла mongod показывала правильную архитектуру s390x. Ошибка находилась в механизме формирования имени каталога при упаковке дистрибутива.
Почему это создавало проблему? Автоматические сценарии развёртывания могут использовать имя распакованного каталога для поиска исполняемых файлов, копирования библиотек и подготовки окружения. Когда вместо ожидаемого s390x появляется aarch64, сценарий может завершиться с ошибкой, даже если сама база данных работоспособна.
Разработчики устранили причину в системе сборки Bazel: название каталога теперь определяется целевой архитектурой, для которой создаётся программа. Изменение относится к архивам для кросс-компилируемых платформ, включая s390x и ppc64le.
В системе отслеживания ошибок MongoDB задача SERVER-138547 закрыта со статусом Fixed и включена в версию 9.0.8.
Почему MongoDB 9.0.8 связана с критическим обновлением безопасности
В тот же день, 10 ноября, компания представила MongoDB 9.0.7 с исправлениями безопасности и надёжности. Среди устранённых уязвимостей — CVE-2026-118383 с оценкой 9,5 по шкале CVSS. По сообщению MongoDB, она могла привести к несанкционированному доступу к серверу базы данных.
Компания заявила, что обнаружила уязвимость самостоятельно и на момент объявления не располагала сведениями о попытках её эксплуатации. Официальные примечания к MongoDB 9.0.7 перечисляют и другие устранённые уязвимости, связанные, в частности, с проверкой прав доступа, обработкой памяти и шифрованием данных.
Версия 9.0.8 вышла вслед за этим обновлением. В её собственном списке исправлений значится только SERVER-138547, связанная с упаковкой архивов. Как последующий патч той же ветки, 9.0.8 сохраняет исправления безопасности, вошедшие в 9.0.7. Поэтому назначение релиза выходит за рамки правильного названия каталога: для некоторых серверных платформ он стал доступным способом получить защищённую сборку.
Какие сборки MongoDB 9.0.7 пришлось заменить версией 9.0.8
В документации MongoDB указаны пять вариантов дистрибутивов Red Hat/CentOS, для которых двоичные пакеты версии 9.0.7 недоступны. Компания прямо указывает на соответствующие пакеты 9.0.8.
| Архитектура | Платформа, указанная MongoDB |
ppc64le | Red Hat / CentOS 8.1 |
ppc64le | Red Hat / CentOS 9 |
ppc64le | Red Hat / CentOS 10 |
s390x | Red Hat / CentOS 8.3 |
s390x | Red Hat / CentOS 9 |
Архитектура ppc64le применяется в серверах на процессорах IBM Power, а s390x — в системах IBM Z. Эти платформы используются в корпоративной серверной инфраструктуре, где обновления баз данных могут развёртываться через автоматизированные сценарии.
Сбой с названием каталога и отсутствие некоторых пакетов версии 9.0.7 относятся к распространению и установке MongoDB. В официальном описании 9.0.8 нет новых операторов запросов, изменений формата хранения данных или дополнительных возможностей для прикладных разработчиков.
Исправление MongoDB затрагивает автоматическую установку и проверку архитектуры
В отчёте SERVER-138547 подробно показано, как возникала ошибка. Система Bazel определяла архитектуру из параметров сборочного компьютера и переносила полученное значение в имя каталога архива. Когда компиляция выполнялась на ARM64 для целевой платформы s390x, каталог получал ошибочный префикс aarch64.
При этом команда mongod --version в исследованной сборке возвращала корректные значения distarch и target_arch — s390x. Такое расхождение объясняет, почему проблема могла проявляться только при распаковке или автоматическом развёртывании, а не при непосредственном запуске сервера.
Исправление меняет источник данных для имени каталога: теперь учитывается целевая архитектура. В описании задачи отдельно отмечены архивы релизных и отладочных сборок, а также проверка соответствия каталогов фактической платформе.
MongoDB 9.0.8 завершает исправление проблемы с упаковкой релиза
Согласно официальному changelog, собственное изменение MongoDB 9.0.8 ограничено задачей SERVER-138547. Для администраторов IBM Power и IBM Z оно устраняет несоответствие в структуре архивов и связано с доступностью исправлений безопасности, выпущенных 10 ноября. Разработчики MongoDB отдельно подтвердили критичность одной из устранённых в этой серии уязвимостей — CVE-2026-118383.
Новых функций базы данных в описании 9.0.8 не заявлено. Практическое отличие этого выпуска связано с тем, как MongoDB собирается, распространяется и устанавливается на отдельных серверных архитектурах.