Apache Software Foundation 1 октября 2026 года выпустила Apache HTTP Server 2.4.69, текущую стабильную версию ветки 2.4.x. В официальном списке безопасности для неё указаны 20 исправленных CVE: пять уровня moderate и пятнадцать уровня low; сценарии включают падение рабочих процессов, раскрытие данных, response smuggling и выполнение кода при определённых конфигурациях. Релиз одновременно меняет внутреннюю работу Digest-аутентификации, исправляет обработку HTTP/2 GOAWAY и добавляет совместимость mod_md с OpenSSL 4.
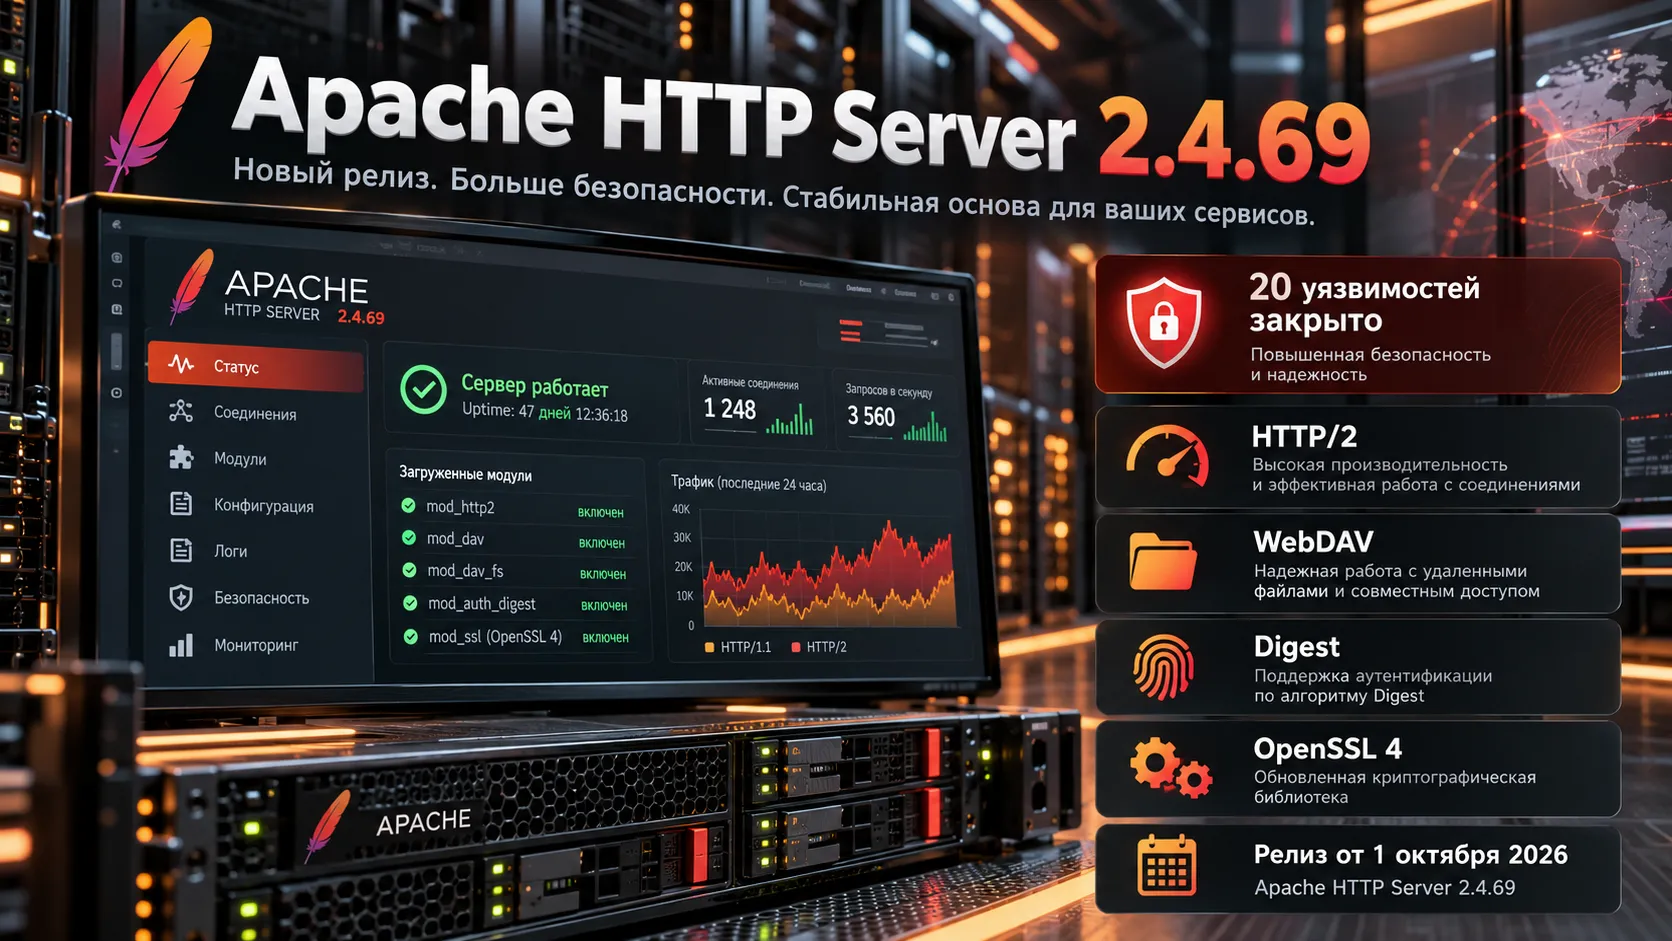
Apache HTTP Server 2.4.69 закрыл 20 CVE за один релиз
Официальная страница безопасности Apache перечисляет для версии 2.4.69 двадцать отдельных уязвимостей. Пять из них команда Apache оценивает как moderate, остальные пятнадцать — как low. Такой рейтинг учитывает условия эксплуатации: часть ошибок становится доступна только при включённом модуле, специальной конфигурации или уже имеющемся уровне доступа.
Релиз опубликован 1 октября 2026 года и сменил Apache HTTP Server 2.4.68, вышедший 8 июня. На странице загрузки Apache HTTP Server версия 2.4.69 указана как текущий стабильный выпуск ветки 2.4.x.
Весь набор исправлений безопасности собран на официальной странице уязвимостей Apache HTTP Server 2.4.
| CVE | Уровень Apache | Компонент | Возможный эффект |
| CVE-2026-42356 | low | CGI / internal redirects | Выполнение файла как CGI при специальных условиях |
| CVE-2026-42528 | moderate | mod_dav | Падение рабочих процессов через WebDAV lock |
| CVE-2026-46729 | low | mod_heartmonitor | Отказ в обслуживании из-за NULL pointer dereference |
| CVE-2026-47360 | low | mod_session_cookie | Передача session cookie backend-серверу после internal redirect |
| CVE-2026-48005 | low | mod_auth_digest | Принудительная повторная аутентификация и DoS |
| CVE-2026-56153 | low | mod_charset_lite | Запись за границы памяти |
| CVE-2026-56154 | low | mod_rewrite | Use-after-free при lookahead %{LA-U:HTTP:...} |
| CVE-2026-56449 | low | mod_proxy_html | Запись за границы памяти через специально сформированный ответ |
| CVE-2026-57941 | moderate | mod_http2 | Use-after-free и некорректная запись в память |
| CVE-2026-58415 | low | mod_dav_fs | Чтение внутренних WebDAV-свойств через каталог .DAV |
| CVE-2026-59685 | moderate | core / Windows | Запись за границы памяти при обработке путей с именами 8.3 |
| CVE-2026-59797 | low | mod_ssl | Неправильное управление привилегиями через SSLRequire |
| CVE-2026-63045 | low | mod_proxy_ftp | Подключение прокси к стороннему хосту через поддельный PASV-ответ |
| CVE-2026-63292 | moderate | mod_vhost_alias | Переполнение стека, DoS и потенциальное выполнение кода |
| CVE-2026-63686 | low | mod_xml2enc | Падение процесса при ошибке преобразования кодировки |
| CVE-2026-63718 | low | mod_proxy_uwsgi | Response smuggling через Transfer-Encoding |
| CVE-2026-73636 | low | mod_auth_digest | Повтор перехваченных Digest-учётных данных |
| CVE-2026-73637 | low | mod_auth_digest | Повреждение состояния аутентификации и DoS |
| CVE-2026-79768 | low | mod_userdir | Раскрытие информации при определённой настройке UserDir |
| CVE-2026-93546 | moderate | mod_dav_fs | Падение процессов и повреждение базы WebDAV-свойств |
Пять уязвимостей moderate затрагивают WebDAV, HTTP/2, Windows и виртуальные хосты
Самые заметные по рейтингу Apache исправления распределены между несколькими подсистемами, поэтому единого сценария атаки здесь нет.
CVE-2026-42528 связана с mod_dav. Ошибка расчёта памяти позволяет клиенту, имеющему право создавать WebDAV-блокировки, аварийно завершать дочерние процессы сервера.
CVE-2026-57941 находится в mod_http2. Apache описывает её как use-after-free с возможностью некорректной записи в память при повторном входе в обработку общей структуры HTTP/2-сессии.
CVE-2026-59685 относится к Windows. Ошибка появляется при обработке путей с короткими именами формата 8.3, если каноническое имя после раскрытия становится длиннее ожидаемого.
CVE-2026-63292 затрагивает mod_vhost_alias. При VirtualDocumentRoot с подстановкой имени хоста и увеличенном выше стандартного значении LimitRequestFieldSize запрос с заголовком Host длиннее 8192 байт может вызвать переполнение стека. В описании Apache среди возможных последствий указаны отказ в обслуживании и потенциальное выполнение произвольного кода.
CVE-2026-93546 относится к mod_dav_fs. Аутентифицированный WebDAV-клиент с правом записи может отправлять PROPPATCH с большим количеством XML-пространств имён, вызывая integer overflow, падение рабочих процессов и устойчивое повреждение базы свойств каталога.
Уязвимость CGI получила low при наличии сценария выполнения кода
CVE-2026-42356 выглядит необычно: в её описании присутствует ограниченный сценарий удалённого выполнения кода, при этом Apache присвоил проблеме уровень low. Причина видна в условиях эксплуатации.
Ошибка связана с внутренними перенаправлениями из CGI-программ. Целевой файл уже должен находиться в каталоге, где разрешён CGI, а его расширение не должно обрабатываться другим известным mod_mime-типом. При совпадении этих условий Apache мог назначить цели CGI-обработчик и выполнить файл.
Проблема затрагивает версии с 2.4.60 по 2.4.68. В 2.4.69 этот сценарий закрыт.
Похожая зависимость от конфигурации характерна и для CVE-2026-63292: потенциальное выполнение кода связано с mod_vhost_alias, конкретным вариантом VirtualDocumentRoot и изменённым лимитом размера заголовка. Сам факт наличия модуля ещё не создаёт описанный сценарий.
Digest-аутентификацию переработали глубже обычного исправления CVE
mod_auth_digest получил сразу три исправления безопасности: CVE-2026-48005, CVE-2026-73636 и CVE-2026-73637. Они охватывают принудительную повторную аутентификацию, replay-сценарий и use-after-free при определённых настройках nonce.
В CHANGES_2.4.69 видно, что работа с Digest вышла за рамки трёх точечных патчей. Разработчики:
- исправили совместимость с
AuthName, заданным через выражение; - убрали поддержку RFC 2069;
- переписали работу с общей памятью;
- переработали обработку клиентских nonce;
- убрали ставший ненужным mutex
authdigest-opaque.
Для конфигураций с Digest-аутентификацией версия 2.4.69 меняет сразу несколько внутренних механизмов, которые раньше отвечали за состояние клиента и проверку повторных запросов.
HTTP/2 теперь корректно завершает активные потоки после GOAWAY
В 2.4.69 исправлена отдельная ошибка mod_http2, которая не относится к CVE. Клиент может отправить HTTP/2-фрейм GOAWAY с кодом ошибки 0, сообщая серверу о корректном завершении соединения.
До исправления Apache мог закрыть сессию, пока уже открытые потоки ещё обрабатывались. Результатом становился молча потерянный ответ: приложение успевало обработать запрос, а клиент его не получал.
Теперь сессия сохраняется до завершения открытых потоков. В changelog это изменение описано как соответствующее RFC 9113 поведение.
Для сайтов за reverse proxy, API и приложений с большим количеством параллельных HTTP/2-запросов разница проявляется в конкретном сценарии: уже начатый ответ не исчезает из-за корректного GOAWAY, пришедшего во время обработки.
mod_md получил OpenSSL 4, а MDServerStatus сменил поведение по умолчанию
Ещё одна группа изменений касается TLS и автоматического управления сертификатами.
В mod_md добавлена совместимость с OpenSSL 4. Одновременно параметр MDServerStatus теперь отключён по умолчанию. Конфигурации, которые полагались на прежнее значение без явного задания директивы, после перехода получают другое стандартное поведение.
Разработчики упоминают дополнительные hardening-изменения в mod_cgid, mod_ssl и mod_md. Для старых сборок OpenSSL исправлены compatibility macros, связанные с X509_get0_notBefore, X509_get0_notAfter и X509_get0_serialNumber.
В core, mod_substitute и mod_dir закрыли отдельные причины сбоев
Релиз содержит несколько исправлений, которые заметны уже в обычной эксплуатации сервера.
Ядро Apache теперь отклоняет управляющие символы в reason phrase промежуточных HTTP-ответов и принимает пробел как разделитель кода статуса.
mod_substitute получил проверку слишком больших значений SubstituteMaxLineLength с суффиксами K, M и G. Там же исправлено падение или некорректное поведение при директиве Substitute без закрывающего разделителя.
В mod_dir устранён сбой в fixup_dir для запроса, который не был сопоставлен ни с одним типом содержимого.
Эти изменения не получили отдельных CVE, но закрывают реальные состояния, при которых сервер мог завершать обработку запроса аварийно или интерпретировать конфигурацию некорректно.
Тестовая инфраструктура Apache переехала с Perl на Python и pytest
В исходное дерево Apache HTTP Server 2.4.69 включён pytest_suite — перенос старой тестовой инфраструктуры с Perl на Python и pytest. Новый набор находится в каталоге ./test.
Это изменение напрямую не меняет обработку HTTP-запросов на production-сервере. Оно меняет способ, которым разработчики проекта и сопровождающие сборок могут воспроизводить проверки Apache HTTP Server в исходном дереве.
На фоне большого пакета security-исправлений появление современного тестового набора выглядит особенно уместно: в одном выпуске затронуты CGI, HTTP/2, WebDAV, Digest, proxy-модули, SSL и Windows-специфичный код.
Apache 2.4.69 сосредоточен на безопасности и поведении уже существующих модулей
Apache HTTP Server 2.4.69 заменил 2.4.68 в статусе текущего стабильного выпуска 1 октября 2026 года. Официальные материалы фиксируют 20 закрытых CVE, изменения в Digest-аутентификации, HTTP/2, WebDAV, TLS-модулях и нескольких обработчиках запросов.
Большая часть рисков зависит от активных модулей и конкретной конфигурации: WebDAV требует соответствующего доступа, mod_vhost_alias — специального VirtualDocumentRoot и увеличенного лимита заголовка, CGI-сценарий — каталога с разрешённым CGI. При этом набор затронутых компонентов охватывает достаточно разные типы серверов, от reverse proxy и HTTP/2 до Windows-инсталляций и WebDAV-хранилищ.
Исходные архивы 2.4.69 уже опубликованы Apache Software Foundation. Сроки появления этой версии в пакетах конкретных Linux-дистрибутивов и сторонних Windows-сборках определяются их сопровождающими и в официальном анонсе Apache не указаны.