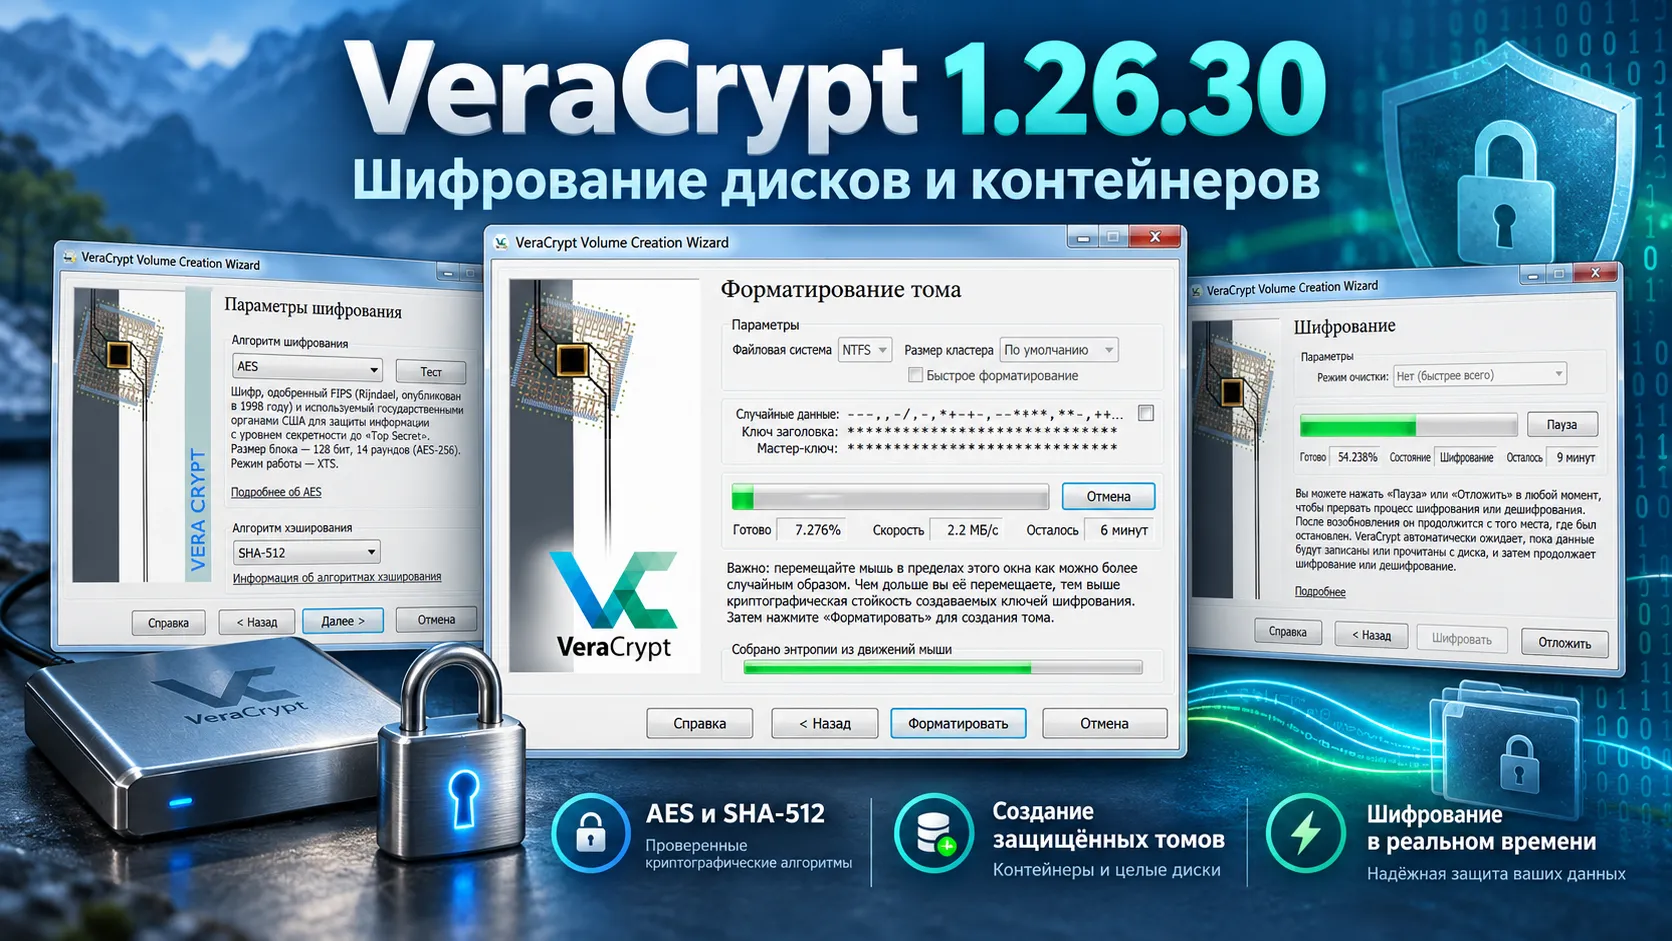
В VeraCrypt 1.26.30, опубликованном 24 октября 2026 года, исправили уязвимость macOS-версии с FUSE-T: после отключения зашифрованного тома его содержимое могло оставаться доступным без повторного ввода пароля. Релиз также устраняет ошибки безопасности в Windows, Linux и BSD, а заодно исправляет сбои при подключении томов. На момент публикации установочные файлы новой версии представлены пока не для всех систем.
FUSE-T на macOS мог сохранять доступ к файлам после отключения тома
VeraCrypt шифрует файлы в специальных контейнерах и на целых дисках. Пока пользователь подключает такой том и вводит пароль, система показывает его как обычный накопитель; после отключения доступ к расшифрованным данным должен прекращаться. В сборке VeraCrypt 1.26.29 для macOS с FUSE-T это условие выполнялось не всегда.
Проблема CVE-2026-108982 была связана с незавершённой работой вспомогательной службы FUSE-T. Программа могла сообщить об успешном отключении тома, но обслуживающий его процесс продолжал работать. В результате приложение, запущенное от имени того же пользователя macOS, могло повторно получить доступ к содержимому без пароля. Исследователи воспроизвели ситуацию через список недавно открытых файлов и сохранившийся вспомогательный образ диска.
Уязвимости присвоена оценка 7,2 по CVSS 4.0 (высокая опасность). Подтверждён именно локальный сценарий для FUSE-T в VeraCrypt 1.26.29; наличие удалённого доступа или доступа из других учётных записей исследователи не установили. Сборка VeraCrypt с macFUSE этой проблемой не затронута.
В версии 1.26.30 разработчики изменили завершение фоновых служб и добавили проверку успешности их остановки. Есть особенность обновления с 1.26.29: в примечаниях к релизу предписано сначала отключить тома, затем перезагрузить macOS и только после этого пользоваться новой сборкой. Обычная замена приложения не останавливает службы, оставшиеся от предыдущего запуска.
В Windows исправили защиту системного шифрования и работу драйвера
Одна из устранённых проблем Windows, GHSA-w98h-pqh6-wfjj, затрагивала вспомогательные файлы системного шифрования. При определённых условиях обновления компонентов Windows недостаточная защита этих файлов могла создать возможность локального повышения привилегий. При восстановлении также существовал риск вмешательства в загрузчик BIOS. VeraCrypt 1.26.30 усиливает защиту установочных сценариев, пакетов драйверов и резервных копий, а также отвергает недоверенные старые резервные копии.
Это затрагивает пользователей, которые шифруют системный раздел: при крупном обновлении Windows часть служебных файлов VeraCrypt участвует в подготовке загрузки. Разработчики отдельно уточнили, что установка обновлённого VeraCrypt не заменяет уже подготовленный Windows Setup сценарий. Если подготовка функционального обновления началась раньше, её требуется запустить заново с актуальными файлами VeraCrypt.
Второе исправление, CVE-2026-77572, ограничивает выдачу локальному пользователю некоторых сведений о структуре дисков и системных путях через драйвер. Согласно бюллетеню безопасности, эта ошибка не раскрывала пароли, ключи шифрования или содержимое томов; её оценка — 3,3 по CVSS 3.1.
Доработали и стабильность: после версии 1.26.29 поступали сообщения о зависаниях и сбоях драйвера. В 1.26.30 восстановили прежнее поведение завершения операций ввода-вывода, переработали очистку ресурсов при подключении и отключении томов, а также уточнили обработку Secure Boot и резервных копий загрузчика.
Linux и BSD получили исправления службы с повышенными правами
На Linux, macOS и BSD закрыта CVE-2026-77372 — ошибка обработки данных, отправляемых вспомогательной службе VeraCrypt с повышенными правами. Специально сформированный запрос мог приводить к выходу за пределы выделенной памяти или чрезмерному расходованию памяти. Разработчики добавили проверки размеров и ограничили объём обрабатываемых данных. В официальном описании это локальная проблема границы привилегий, а не подтверждённая удалённая атака.
Отдельное исправление касается универсальных установщиков для Linux и FreeBSD. Ранее другой локальный пользователь при определённых условиях мог подменить временный архив во время установки VeraCrypt администратором и добиться выполнения действий с правами root. Пакеты дистрибутивов DEB/RPM и AppImage не затрагивались этим сценарием.
В Linux также изменили работу с накопителями, защищёнными от записи: VeraCrypt теперь распространяет режим «только чтение» на все необходимые уровни подключения. Для томов через FUSE команда синхронизации теперь передаётся базовому файлу или устройству с сообщением об ошибке записи. Раньше успешное завершение синхронизации ещё могло означать, что данные остались в кэше основной системы.
Смена алгоритма KDF больше не переносит прежний PIM автоматически
Исправление для всех платформ затронуло настройки вывода ключа из пароля. KDF определяет, как из пароля получается криптографический ключ, а PIM задаёт параметр сложности соответствующей процедуры. В 1.26.29 при переходе на другой KDF в диалоге смены пароля или настройки заголовка тома программа могла непреднамеренно использовать прежний PIM.
В VeraCrypt 1.26.30 при выборе другого KDF применяется его значение PIM по умолчанию, если пользователь явно не задал новое. Для систем с процессорами с порядком байтов big-endian исправили криптографические ошибки, а для некоторых 32-разрядных ARM — сбои из-за выравнивания памяти. Устранена и ошибка ChaCha при последовательной обработке неполных блоков данных.
Сборки VeraCrypt 1.26.30 появляются поэтапно
На 25 октября 2026 года страница релиза на GitHub содержит два пакета DMG для macOS — стандартный и FUSE-T, а также AppImage для Linux x86-64. Файлы сопровождаются отсоединёнными цифровыми подписями. При этом в опубликованном списке загрузок 1.26.30 установщики Windows пока отсутствуют, хотя исправления этой платформы подробно перечислены в описании версии.
Дата публикации исходного релиза и фактическая доступность сборок для отдельных ОС сейчас различаются. На macOS обновление закрывает подтверждённый сценарий сохранения доступа к расшифрованному тому. Для Windows изменения уже документированы, а время появления установщиков на странице релиза пока не указано.
Источники
- VeraCrypt 1.26.30 — официальный релиз и примечания
- CVE-2026-108982 — доступ к томам после отключения FUSE-T в macOS
- Отчёт об оставшихся процессах FUSE-T после отключения тома
- CVE-2026-77372 — ошибка обработки данных привилегированной службой
- CVE-2026-77572 — утечка метаданных драйвера Windows
- Уязвимость универсального установщика Linux/FreeBSD