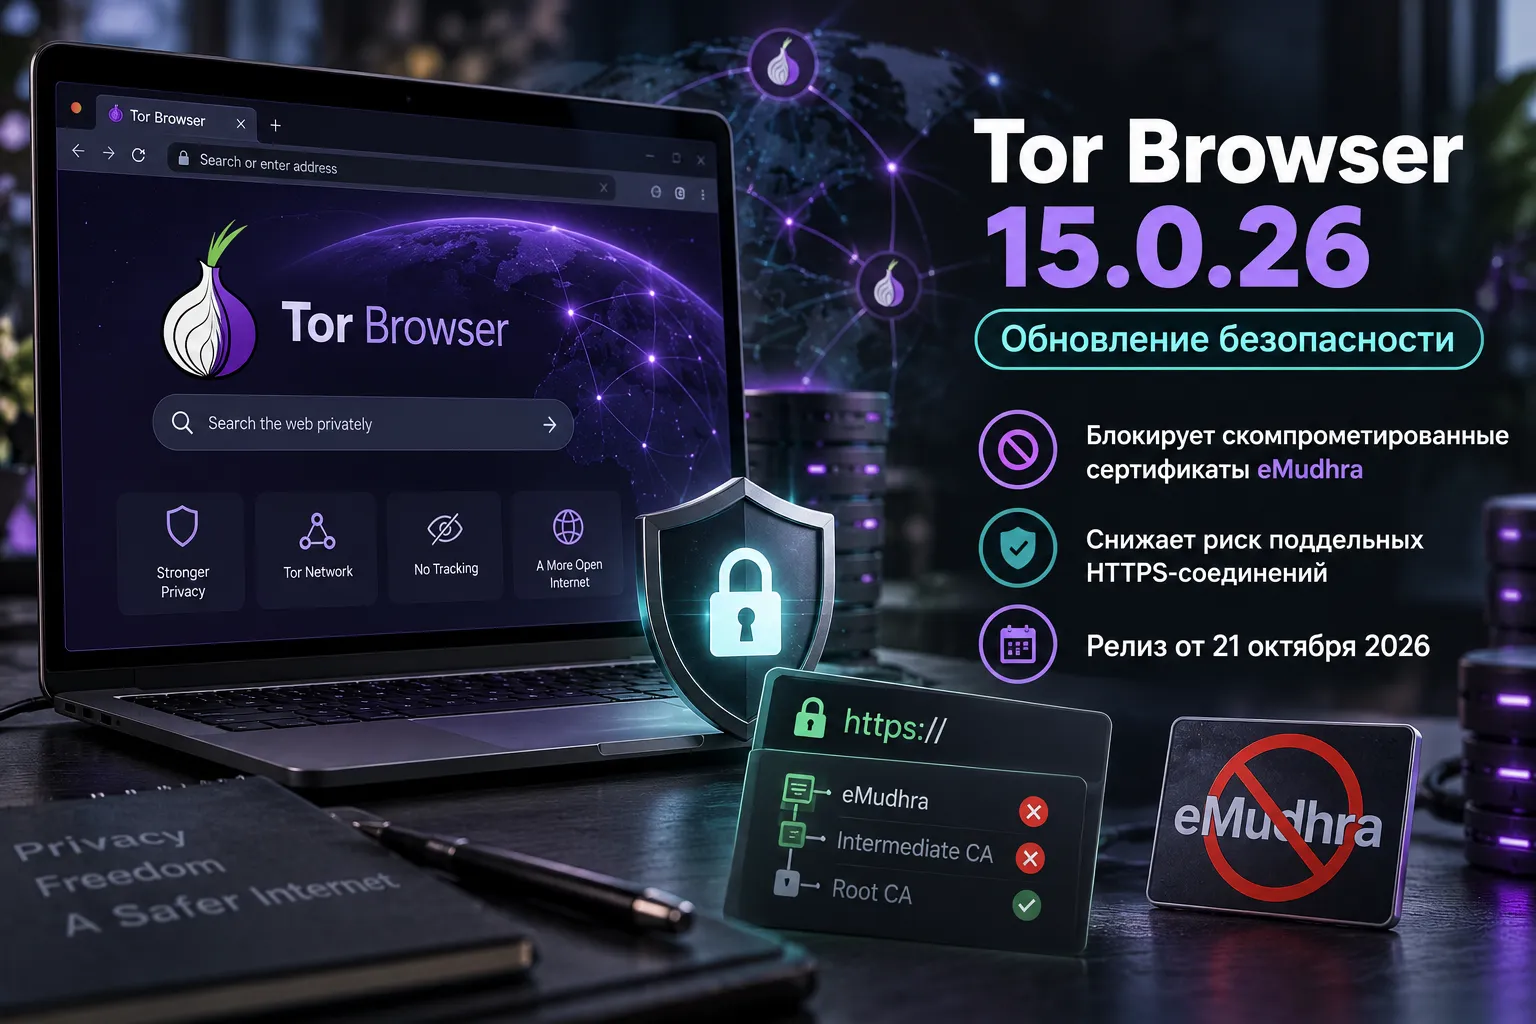
21 октября 2026 года Tor Project выпустил Tor Browser 15.0.26 для Windows, macOS, Linux и Android. Обновление блокирует скомпрометированные промежуточные сертификаты eMudhra, ключи которых позволяли создавать поддельные HTTPS-сертификаты для чужих сайтов. При первом запуске браузеру может потребоваться несколько минут на формирование обновлённой базы отозванных сертификатов.
Утечка ключей eMudhra создала риск подмены HTTPS-сайтов
Поводом для срочного обновления стала компрометация восьми промежуточных сертификатов удостоверяющего центра eMudhra. О проблеме стало известно 17 октября, а 20 октября Google и Mozilla опубликовали технические разъяснения. По данным команды Chrome, закрытые ключи были созданы с недостаточной криптографической случайностью, поэтому посторонний мог восстановить их и выпускать сертификаты от имени скомпрометированных центров.
Промежуточный удостоверяющий центр — это звено между корневым сертификатом, которому доверяет браузер, и сертификатом конкретного сайта. Такой механизм позволяет браузеру проверить, действительно ли HTTPS-соединение установлено с нужным сервером. Если злоумышленник располагает закрытым ключом промежуточного центра и может перехватить либо перенаправить соединение, он способен выдать поддельный сертификат за настоящий и попытаться прочитать или изменить передаваемые данные.
Из восьми затронутых сертификатов шесть предназначались для выпуска TLS-сертификатов, ещё два — для подписи программного кода. Сам факт обнаружения слабых ключей не доказывает, что конкретные пользователи Tor Browser столкнулись с перехватом трафика.
В версии 15.0.26 пересмотрели данные доверенных центров сертификации
В официальном списке изменений Tor Browser 15.0.26 указан один пункт для всех платформ — задача tor-browser#45397, связанная с обновлением данных промежуточных удостоверяющих центров и других настроек. Tor Project прямо подтверждает, что новая версия блокирует скомпрометированные сертификаты eMudhra.
Предыдущий выпуск, Tor Browser 15.0.25 от 12 октября, включал исправления безопасности Firefox и обновления внутренних компонентов браузера. Версия 15.0.26 посвящена конкретной проблеме доверия к сертификатам. В её анонсе нет заявлений о новых функциях интерфейса, изменении маршрутизации через сеть Tor или переходе на другую версию Firefox ESR.
Релиз охватывает Windows, macOS, Linux и Android. Таким образом, затронута проверка подлинности сайтов при HTTPS-подключениях на всех поддерживаемых платформах, для которых объявлено обновление.
Почему защищённый маршрут Tor всё равно зависит от HTTPS-сертификатов
Сеть Tor скрывает исходный IP-адрес пользователя от посещаемого сайта и передаёт соединение через несколько ретрансляторов. HTTPS дополнительно защищает обмен данными между браузером и сервером, включая участок от выходного узла Tor до обычного сайта.
Представим вход в почтовый сервис через Tor Browser. Браузер должен убедиться, что сервер действительно принадлежит нужному домену. Если атакующий получает возможность перенаправить трафик и предъявить сертификат, который браузер ошибочно считает действительным, защищённое соединение может оказаться под контролем постороннего. Именно поэтому проверка цепочки сертификатов остаётся существенной частью безопасности даже при использовании сети Tor.
Блокировка ключей eMudhra устраняет конкретный путь такой подмены: браузер больше не должен принимать сертификаты, опирающиеся на скомпрометированные промежуточные центры. Это объясняет, почему сравнительно небольшое изменение базы доверия заслужило отдельного выпуска.
Первый запуск после обновления может занять несколько минут
Tor Project отдельно предупредил об особенностях запуска версии 15.0.26. Браузер формирует обновлённую базу отзыва сертификатов, и этот процесс при первом открытии может продолжаться несколько минут.
Причина задержки указана непосредственно в сообщении разработчиков. В опубликованном changelog нет данных о замедлении обычной загрузки сайтов или о необходимости повторять такую подготовку при каждом следующем запуске.
Расследование eMudhra продолжается, а браузеры уже заблокировали опасные ключи
Mozilla сообщила, что ещё 17 октября разослала пользователям Firefox с обычными настройками блокировку затронутых сертификатов через OneCRL. Chrome применил собственный механизм CRLSet. Tor Browser получил подтверждённое обновление своих данных доверия в релизе 15.0.26 от 21 октября.
Сама eMudhra заявила 20 октября, что расследует обстоятельства инцидента. По результатам её внутренней проверки, из восьми затронутых промежуточных центров только один использовался в рабочей среде, причём ни один из них не выпускал конечных сертификатов для сайтов или других объектов. Компания указывает, что эти выводы согласуются с публичными журналами Certificate Transparency. Это заявление описывает обнаруженные следы использования сертификатов; расследование причин появления слабых ключей ещё продолжается.
История Tor Browser 15.0.26 показывает, как ошибка при создании ключей удостоверяющего центра превращается в проблему доверия к HTTPS сразу у нескольких разработчиков браузеров. В случае Tor Project ответом стала отдельная сборка с обновлённой базой сертификатов, а подробности исходного сбоя eMudhra продолжают выяснять.
Источники
- Tor Project — New Release: Tor Browser 15.0.26
- Tor Project — New Release: Tor Browser 15.0.25
- Tor Project — Tor Browser best practices
- Mozilla — Protecting Firefox users following the compromise of eMudhra intermediate certificates
- Google — Protecting Chrome and Android Users from Compromised eMudhra Intermediate CA Certificates
- eMudhra — Statement on Recent Certificate Security Incident