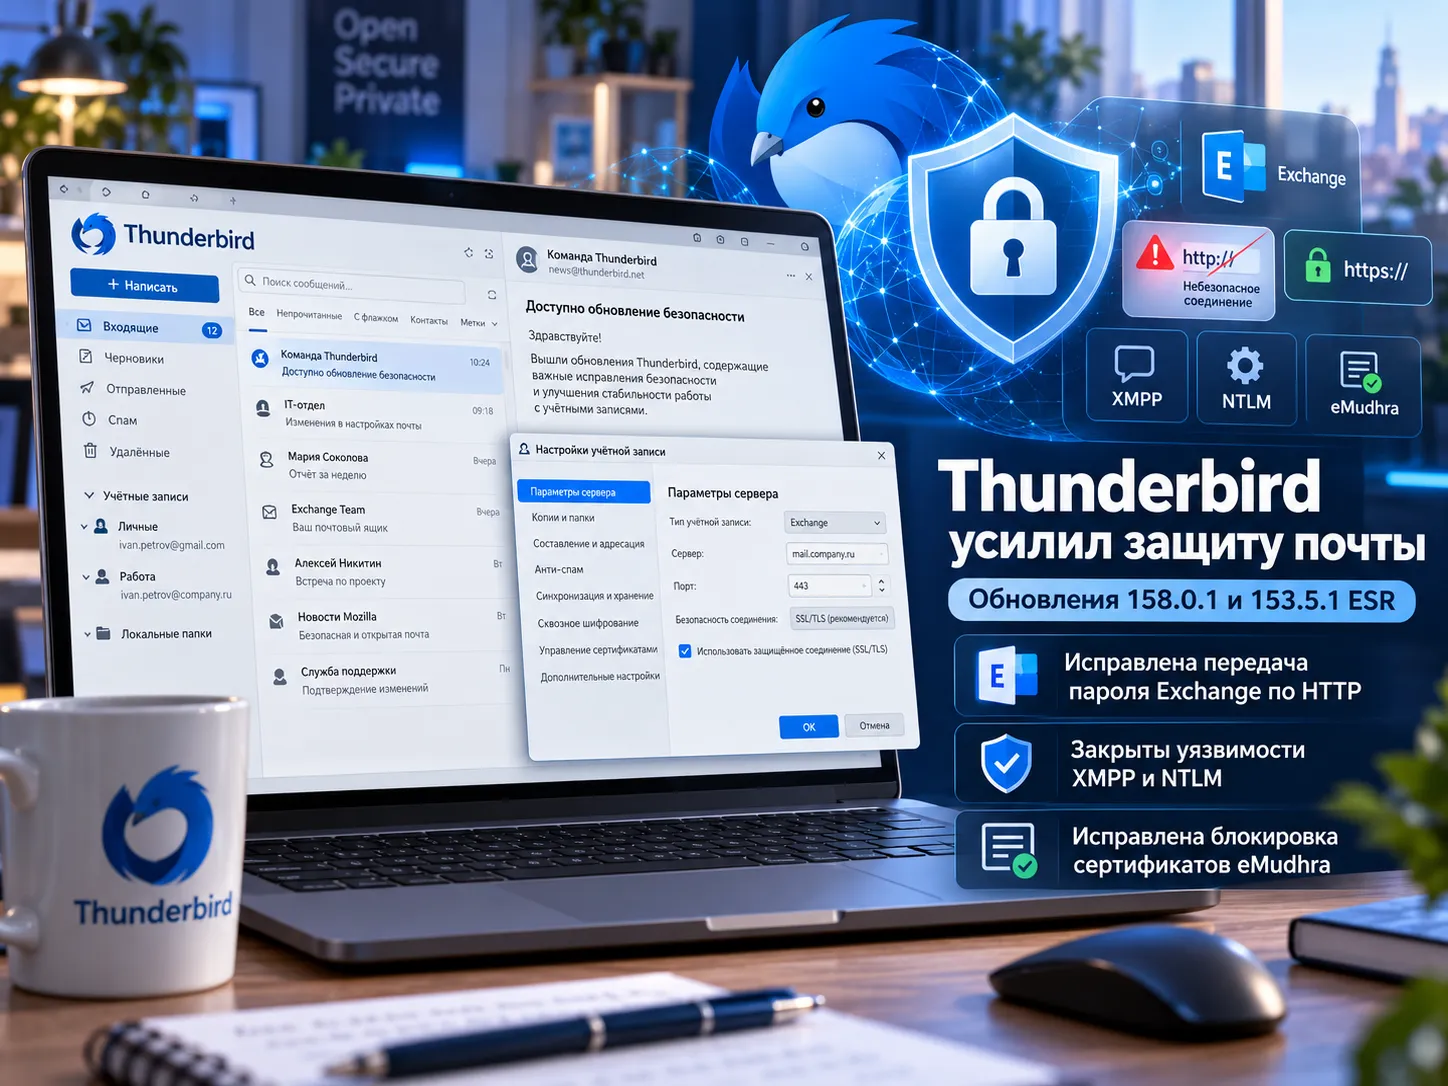
При добавлении почты Exchange Thunderbird мог отправить введённый пароль по незашифрованному HTTP-соединению. 20 октября 2026 года разработчики устранили уязвимость CVE-2026-113866 в версиях 158.0.1 и 153.5.1 ESR; вместе с ней закрыли ошибки в XMPP и механизме авторизации NTLM.
Автонастройка Exchange в Thunderbird могла раскрыть пароль посторонним
Проблема возникала во время подключения почтового ящика Exchange. Thunderbird использует механизм AutoDiscover, чтобы найти параметры сервера без ручного ввода адресов и протоколов. При такой проверке программа обращалась в том числе к службе AutoDiscover домена по обычному HTTP. Из-за ошибки вместе с запросом передавались введённые пользователем учётные данные.
HTTP не шифрует содержимое соединения. Если злоумышленник мог перехватывать или изменять сетевой трафик на пути такого запроса, он получал возможность узнать пароль. Mozilla присвоила уязвимости CVE-2026-113866 высокий уровень опасности (high). Её обнаружил разработчик Magnus Melin.
Здесь важен момент возникновения ошибки: риск относился к настройке учётной записи Exchange, когда Thunderbird выполнял обнаружение сервера. В бюллетене Mozilla нет утверждения, что пароли всех ранее подключённых ящиков передавались при обычном получении писем. Точный масштаб возможного раскрытия паролей разработчики не указали.
Thunderbird поддерживает подключение к Exchange через Exchange Web Services (EWS) и Microsoft Graph. В официальной справке описаны автоматическая настройка и отдельный процесс входа через Microsoft OAuth для соответствующих учётных записей. Эти варианты авторизации различаются, поэтому из описания CVE нельзя сделать вывод, что каждый способ подключения Microsoft 365 имел одинаковый риск.
XMPP позволял отправлять действия от имени пользователя, а NTLM — раскрывать память
Второй заметный дефект, CVE-2026-113867, находился во встроенном чате Thunderbird. При обработке XMPP программа неправильно экранировала значения атрибутов в исходящих служебных сообщениях — stanza. Удалённый пользователь XMPP мог отправить специально составленный запрос, после которого Thunderbird включал в свой ответ дополнительные команды. Сервер воспринимал их как действия владельца соединения.
По данным Mozilla, такая схема позволяла отправлять сообщения, изменять контакты или настройки подписки без действий со стороны пострадавшего. Уязвимость касалась именно функции чата с учётными записями XMPP. Она не описана как проблема всех почтовых подключений Thunderbird.
Ещё одна ошибка, CVE-2026-113868, затрагивала проверку подлинности на POP3- и SMTP-серверах. Если учётная запись использовала NTLM или GSSAPI, вредоносный сервер мог отправить некорректный ответ при авторизации. В отдельных случаях Thunderbird передавал серверу содержимое неинициализированной памяти либо аварийно завершался из-за чтения за пределами буфера. Mozilla уточняет: раскрытие памяти происходило только при NTLM; дефект обработки некорректных данных затрагивал и конфигурации с GSSAPI.
Две ветки Thunderbird получили общие исправления безопасности и разные правки интерфейса
Выпуски от 20 октября охватывают обычную ветку Thunderbird и ветку длительной поддержки ESR. Оба закрывают CVE-2026-113866, CVE-2026-113867 и CVE-2026-113868. Дополнительные изменения зависят от установленной версии.
| Версия | Отдельное исправление, указанное в release notes | Дополнительная особенность безопасности |
| 158.0.1 | Устранены прозрачные фоны диалоговых окон при использовании сторонних тем оформления | Исправлена ошибка CVE-2026-113869 при расшифровке S/MIME-сообщений |
| 153.5.1 ESR | Неудачная настройка почтового ящика больше не должна оставлять запись входящего сервера, мешающую повторной попытке | Закрыты общие с 158.0.1 уязвимости Exchange, XMPP и NTLM |
Ошибка S/MIME из CVE-2026-113869 могла проявиться, когда Thunderbird запрашивал PIN смарт-карты или основной пароль во время расшифровки письма. Если загрузка письма завершалась или отменялась, пока окно запроса оставалось открытым, программа могла обратиться к уже освобождённому объекту. Mozilla оценила этот дефект как moderate и указала его в бюллетене для 158.0.1; в перечне для 153.5.1 ESR он не заявлен.
Обновлённый список сертификатов eMudhra защищает и при отключённом RemoteSettings
Обе версии содержат исправление CVE-2026-113470, связанное с блокировкой скомпрометированных промежуточных сертификатов eMudhra. Mozilla внесла их в список OneCRL 17 октября и тогда же распространила ограничения через механизм RemoteSettings.
В выпуски от 20 октября актуальный список блокировки включён непосредственно. Это охватывает конфигурации, где получение изменений через RemoteSettings отключено политикой организации или недоступно из-за сетевых ограничений. Сама блокировка появилась ещё 17 октября. В выпусках от 20 октября разработчики обеспечили её действие при отключённом RemoteSettings.
Где проходит граница риска для почтовых учётных записей
Бюллетени Mozilla от 20 октября относятся к нескольким независимым механизмам Thunderbird: обнаружению Exchange, чату XMPP, авторизации POP3/SMTP и проверке сертификатов. Для каждого требуется собственное сочетание условий. Например, утечка пароля через AutoDiscover связана с настройкой Exchange и возможностью перехвата HTTP-запроса, а уязвимость XMPP предполагает наличие соответствующей учётной записи чата.
Mozilla не приводит в этих бюллетенях число затронутых пользователей и сведения о подтверждённых атаках с использованием перечисленных ошибок. Известны технические причины уязвимостей и версии, в которых они устранены: Thunderbird 158.0.1 и Thunderbird 153.5.1 ESR, опубликованные 20 октября 2026 года.
Источники
- Thunderbird 158.0.1 — официальные примечания к выпуску
- Thunderbird 153.5.1 ESR — официальные примечания к выпуску
- Mozilla Security Advisory MFSA 2026-114 — уязвимости Thunderbird 158.0.1
- Mozilla Security Advisory MFSA 2026-115 — уязвимости Thunderbird 153.5.1
- Mozilla Support — Thunderbird и протоколы Microsoft Exchange и Graph