23 октября 2026 года разработчики Samba выпустили версию 4.25.1 с исправлением уязвимости CVE-2026-109411. Ошибка позволяла обойти ограничения доступа при открытии файлов через модуль vfs_ceph_rgw, который связывает общие папки SMB с объектным хранилищем Ceph. Под угрозой находилась конкретная конфигурация Samba 4.25.0 с этим модулем.
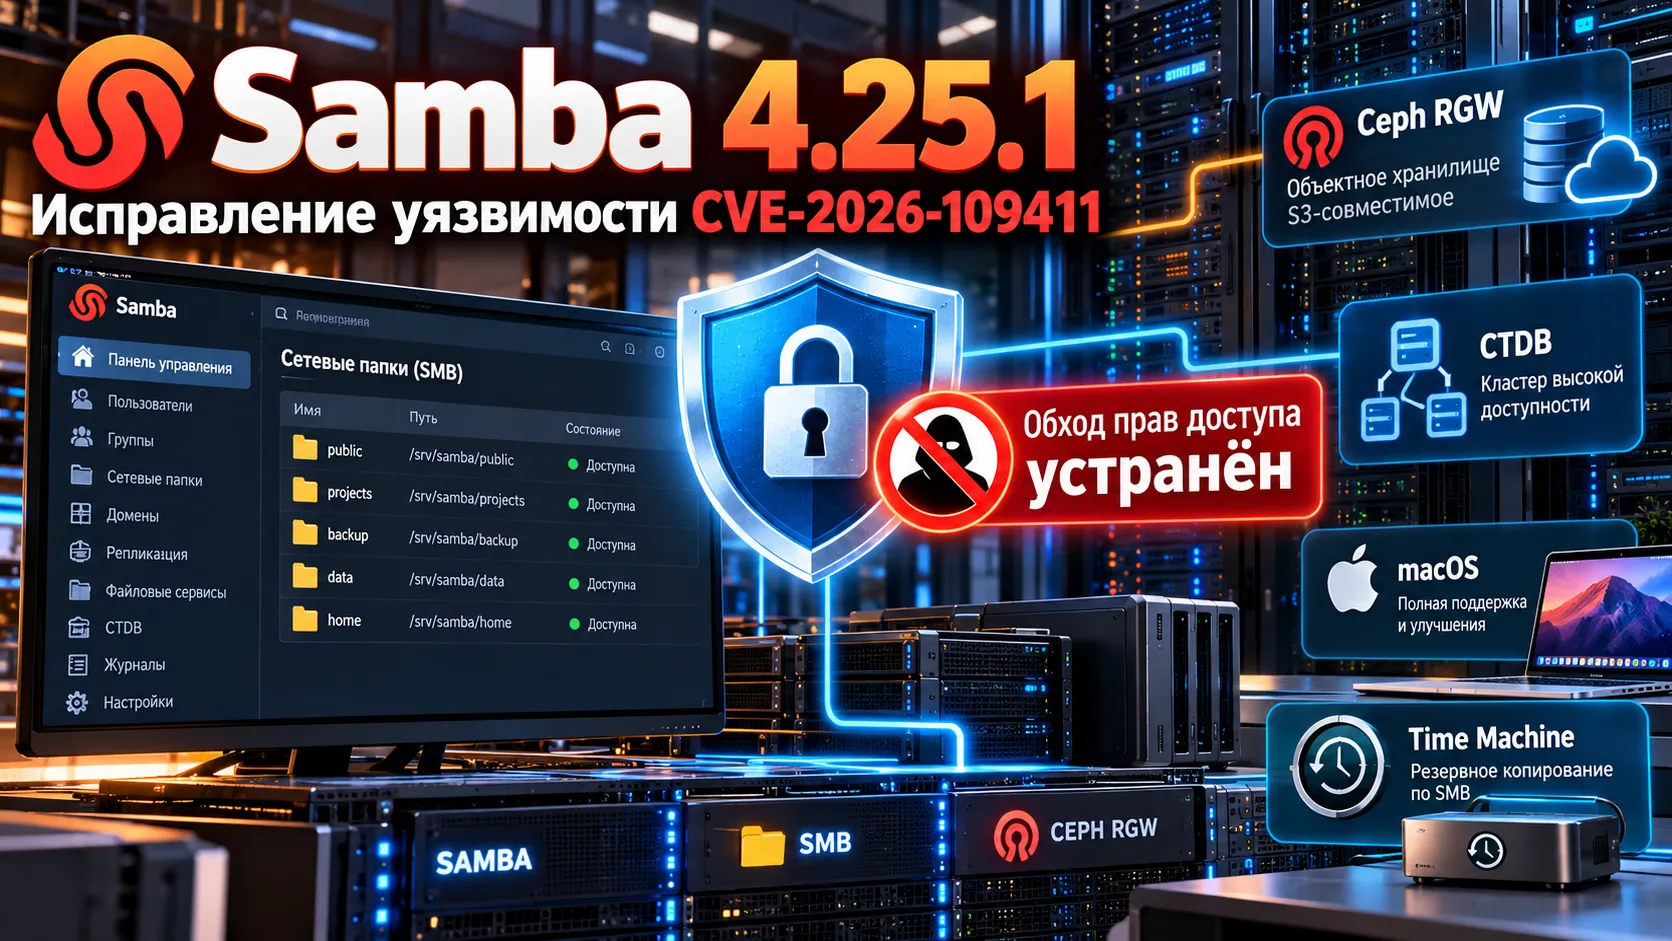
Уязвимость CVE-2026-109411 затрагивала доступ к файлам в Ceph RGW
В Samba 4.25.0 появилась возможность предоставлять доступ к объектам Ceph Object Gateway через привычные для Windows сетевые папки SMB. Её обеспечивает модуль vfs_ceph_rgw: пользователь видит файлы и каталоги, а за ними находится бакет объектного хранилища Ceph.
Вскоре обнаружилась ошибка в проверке прав. При открытии файла без учёта регистра букв модуль мог пропустить ограничения доступа. Такой способ обращения к именам знаком пользователям Windows, где Document.txt и document.txt обычно рассматриваются как одно имя. В уязвимом модуле этот сценарий создавал возможность получить доступ к файлу вопреки установленным разрешениям.
Проблеме присвоили идентификатор CVE-2026-109411, а в системе отслеживания ошибок Samba её зарегистрировали под номером 16276. Разработчики включили исправление в обычный корректирующий выпуск 4.25.1: по их объяснению, ошибка присутствовала только в недавно появившемся модуле версии 4.25.0.
Какие серверы Samba затронуты уязвимостью
Условия риска достаточно конкретны: на сервере должна использоваться Samba 4.25.0 и общая папка, работающая через vfs_ceph_rgw. В конфигурации Samba такой модуль указывается строкой vfs objects = ceph_rgw. Он предназначен для обращения к бакету Ceph RGW через SMB и требует соответствующей настройки Ceph.
Это различие имеет значение для администраторов обычных файловых серверов. Если Samba обслуживает локальные каталоги Linux без vfs_ceph_rgw, описанная CVE на такую конфигурацию не распространяется. Более ранние версии Samba также не содержали уязвимый модуль: он впервые появился в ветке 4.25.
Исправление уже попало и в экосистему Linux-дистрибутивов. 23 октября пакет Samba 4.25.1 был принят в Debian unstable; сопровождающие отдельно указали устранение CVE-2026-109411. Наличие пакета в unstable само по себе не говорит о его доступности в стабильных выпусках Debian.
Samba 4.25.1 исправляет сбои кластеров CTDB и операции с файлами
В выпуске устранены несколько ошибок, которые могли мешать работе кластеров Samba. Компонент CTDB позволяет нескольким серверам обслуживать общие данные. До исправления операции с его базами данных могли направляться неверным узлам, а узел, потерявший кластерную блокировку, мог пытаться начать восстановление и получать статус заблокированного узла. Исправлена и обработка сетевых интерфейсов, представленных именами вида интерфейс@связь.
Изменилось поведение операции переименования ReplaceIfExists. Если исходное имя и имя уже существующего файла различались только регистром букв, Samba могла создать дубликат вместо замены. В 4.25.1 разработчики исправили эту регрессию — она особенно заметна в средах, где к общим папкам обращаются клиенты с разными правилами обработки регистра.
Ещё одна ошибка приводила к сбою модуля vfs_acl_xattr при запросе расширенных атрибутов с нулевым размером буфера. Этот модуль связан с хранением списков контроля доступа к файлам. Теперь такой запрос не должен вызывать описанный в отчёте сбой.
Исправлены сборка Samba на macOS и настройка Time Machine
У Samba 4.25.0 возникали проблемы при сборке на macOS, а также на 32-битных системах Linux i686. Обе ошибки внесены в список исправлений 4.25.1.
Затронута и интеграция с резервным копированием Apple Time Machine. Параметр fruit:time machine max size используется для ограничения размера, который Samba сообщает клиенту в качестве доступного для резервных копий. Ранее значение с дробной частью игнорировалось; в новой версии этот случай исправлен. Сама оценка занятого места остаётся приблизительной, что отдельно оговорено в документации Samba.
Почему у исправления Samba 4.25.1 узкая область применения
CVE-2026-109411 связана с функцией, появившейся 24 сентября 2026 года в Samba 4.25.0. Поэтому её исправление особенно существенно для серверов, на которых бакеты Ceph RGW доступны клиентам по SMB. Другие изменения версии 4.25.1 относятся к работе CTDB, операциям с именами файлов, поддержке macOS и совместимости отдельных компонентов.
В опубликованных примечаниях к выпуску разработчики не приводят данных о реальных атаках с использованием этой ошибки. Подтверждённый итог релиза — устранённый обход контроля доступа в vfs_ceph_rgw и набор исправлений ошибок, обнаруженных после выхода Samba 4.25.0.