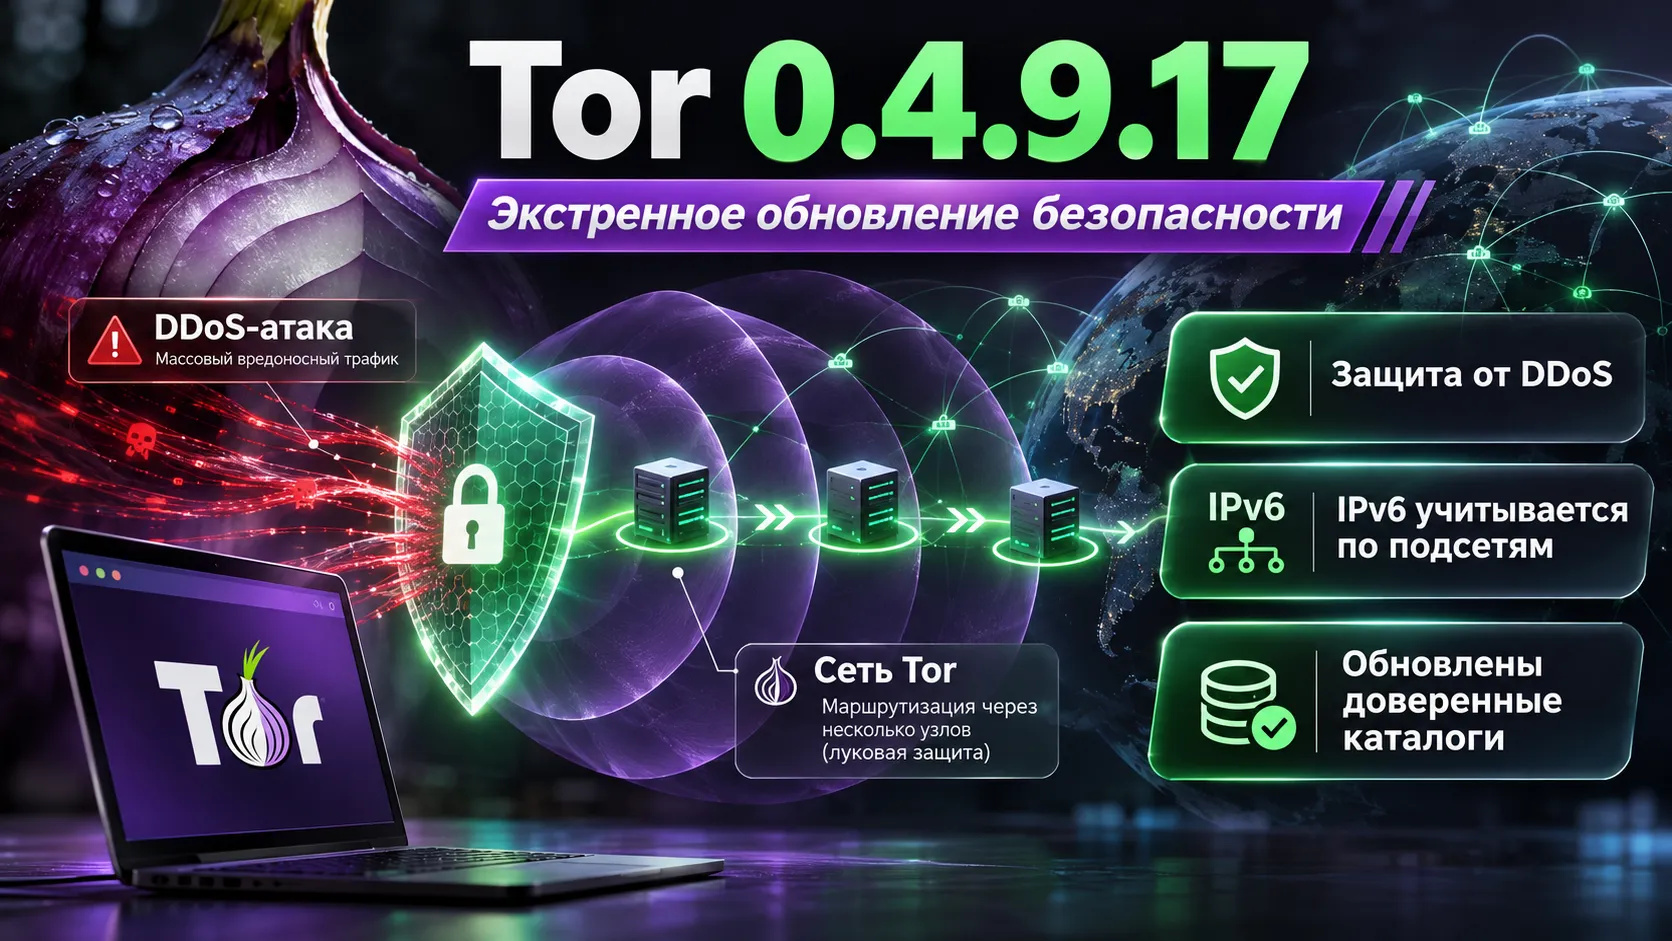
13 ноября 2026 года команда Tor выпустила срочное обновление Tor 0.4.9.17 на фоне продолжающейся DDoS-атаки на сеть. Исправление меняет способ учёта IPv6-клиентов при защите ретрансляторов от перегрузки, а дополнительные правки затрагивают изоляцию соединений и проверку сетевых данных.
Защита ретрансляторов Tor теперь объединяет IPv6-адреса в группы /64
В Tor 0.4.9.17 исправили механизм защиты от отказа в обслуживании (DoS): при учёте IPv6-клиентов ретранслятор теперь использует сетевой префикс /64. Раньше каждый IPv6-адрес отслеживался отдельно. Ошибка зарегистрирована под номером 41344 и обозначена в бюллетене безопасности как TROVE-2026-031.
Что даёт такое изменение? У одного подключения может быть несколько IPv6-адресов, принадлежащих одному диапазону. При прежнем способе учёта они рассматривались как разные источники запросов. Теперь адреса с одинаковыми первыми 64 битами объединяются в одну группу. Это позволяет ограничениям DoS учитывать активность на уровне подсети, даже когда отдельные адреса внутри неё меняются.
Разработчики изменили и статистику: в дополнительных отчётах ретрансляторов и мостов (extra-info) IPv6-адреса с общим префиксом /64 теперь считаются одним уникальным клиентом. Поэтому различия в числе зафиксированных IPv6-клиентов до и после обновления могут быть связаны с новой методикой подсчёта. Само по себе уменьшение счётчика не доказывает сокращения реального числа пользователей.
DDoS-атака на сеть Tor продолжается после октябрьских исправлений
Причиной срочного релиза стала продолжающаяся атака на инфраструктуру Tor. В объявлении от 13 ноября разработчики сообщили, что большинство операторов ретрансляторов столкнулись с массовым созданием клиентских цепей — маршрутов, по которым трафик проходит через узлы сети. Такой поток способен перегружать серверы ещё до обработки обычных пользовательских запросов.
У этой проблемы уже есть предыстория. В версии Tor 0.4.9.15 от 28 октября появились ограничения на частоту запросов BEGIN_DIR внутри цепи, а также правила для запросов к каталогам onion-сервисов. Эти меры помогали отсекать избыточные обращения к служебным данным. Но разработчики отдельно предупреждали: даже после ограничения BEGIN_DIR интенсивное создание новых цепей продолжает нагружать ретрансляторы.
Версия 0.4.9.16, выпущенная 4 ноября, решала другую связанную с нагрузкой проблему — массовые повторные запросы служебных документов от старых клиентов после изменения требований к сетевым протоколам. Нынешний выпуск дополняет защиту новым способом распознавания IPv6-источников. По словам Tor Project, оценка дополнительных защитных мер продолжается, поэтому возможны следующие срочные версии.
Tor исправил изоляцию соединений и проверку DNS-ответов
Отдельное исправление затрагивает HTTPTunnelPort — интерфейс, через который приложения могут устанавливать соединения Tor с помощью HTTP CONNECT. Сервис использует заголовки Tor-Stream-Isolation и X-Tor-Stream-Isolation, чтобы различать потоки, которые должны проходить по разным цепям.
Раньше при обработке длины такого заголовка значение сокращалось до 8 бит. Из-за этого некоторые разные значения длиной более 251 байта могли ошибочно считаться совпадающими и попадать в одну цепь. Исправление ошибки 41474 устраняет это поведение. Разделение потоков имеет значение для приложений, использующих Tor одновременно для разных аккаунтов или сеансов: согласно спецификации проекта, совместная цепь может позволить выходному узлу связать соответствующие соединения между собой.
Ещё одна правка безопасности, TROVE-2026-075, связана с DNS: Tor теперь отклоняет ячейки RESOLVED, содержащие запись с недопустимым доменным именем. В журнале изменений это ошибка 41464. Разработчики также устранили возможность ошибочного срабатывания внутренней проверки при особом запросе каталога и ужесточили проверку расширений протокола ntor-v3 во время установления цепи.
В сетевых каталогах Tor изменились данные доверенных узлов
В составе релиза удалены ключи доверенного каталожного узла bastet из-за возможной компрометации. Tor Project не объявил компрометацию подтверждённым фактом; в журнале изменений указано, что узел может вернуться позднее с новыми ключами. Такие каталожные узлы участвуют в формировании согласованного представления о состоянии сети, по которому клиенты находят действующие ретрансляторы.
Для другого каталожного узла, maatuska, обновили IP-адреса. Список резервных каталогов пересоздали 13 ноября, а базы географической привязки IP-адресов привели в соответствие с данными IPFire на ту же дату.
Защита от перегрузки остаётся предметом дальнейшей работы
Tor 0.4.9.17 прежде всего затрагивает операторов ретрансляторов и мостов, на которых приходится нагрузка от атаки. Для них важны новый учёт IPv6-подсетей и изменения в обработке сетевых запросов. Это релиз сетевого компонента Tor; номер версии Tor Browser, в состав которого входит этот компонент, обновляется по собственному графику.
Команда проекта пока не сообщила, насколько новый механизм снизил нагрузку на сеть в целом. В официальном объявлении атака описана как продолжающаяся, а разработчики прямо говорят о возможности дополнительных защитных релизов. Подтверждённый результат версии 0.4.9.17 — изменение механизма учёта IPv6-клиентов и устранение нескольких отдельных ошибок безопасности.