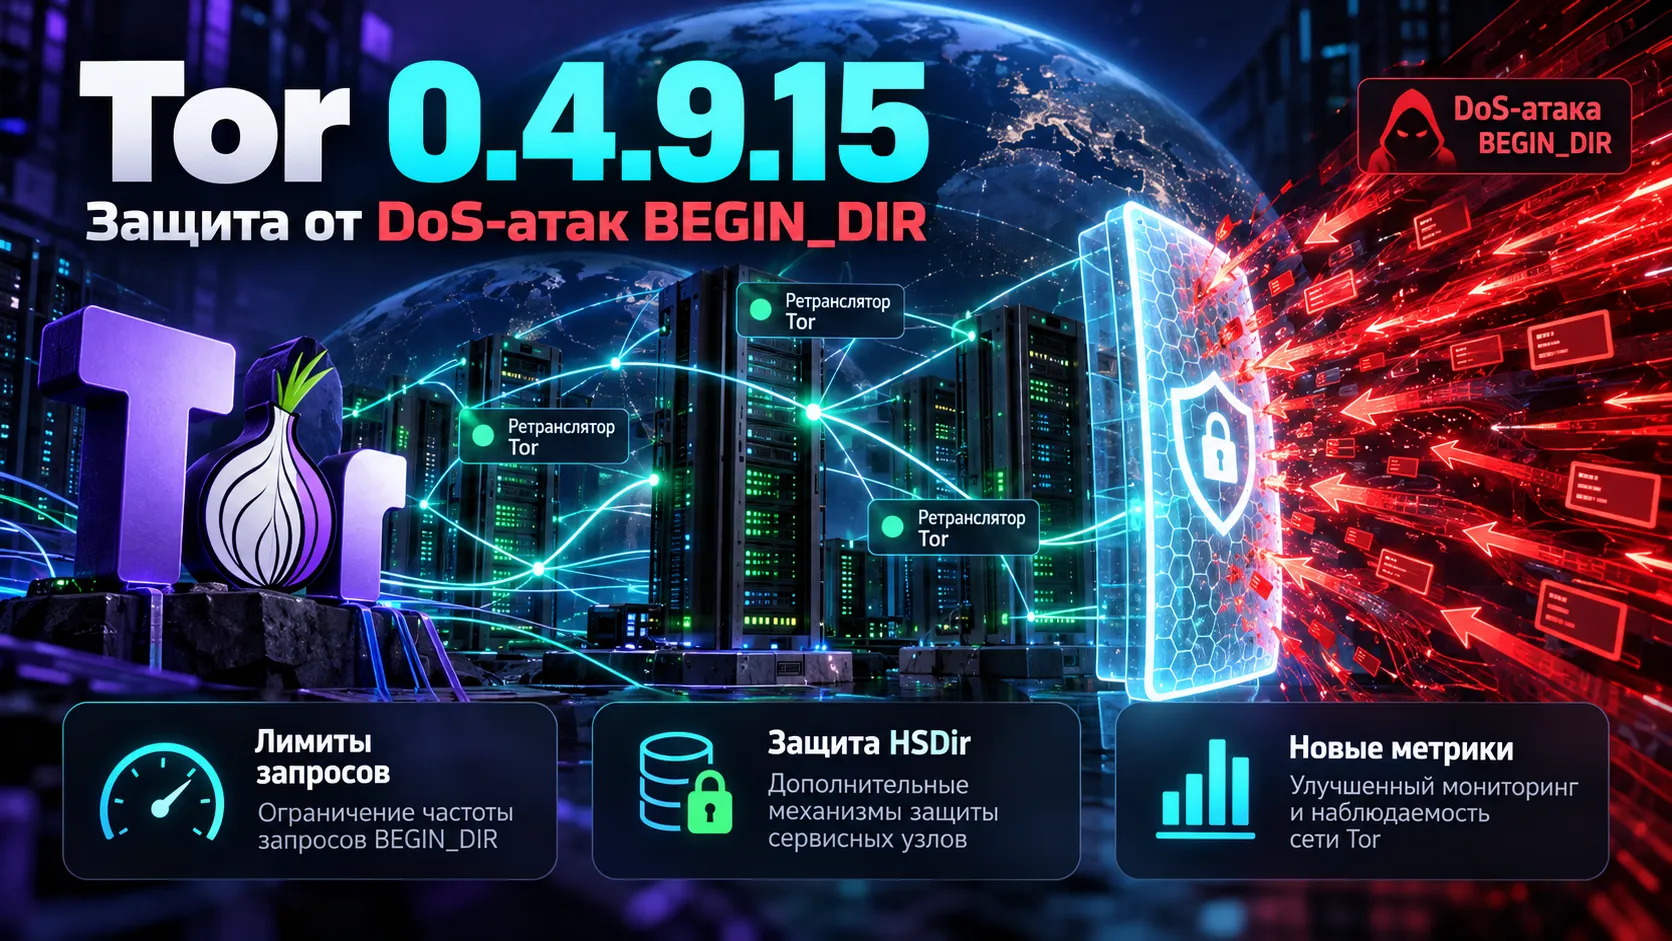
28 октября 2026 года разработчики Tor выпустили версию 0.4.9.15 с тремя механизмами защиты от перегрузки сетевых узлов запросами BEGIN_DIR. Новые ограничения направлены на атаку, из-за которой операторы ретрансляторов сталкивались с повышенной нагрузкой на процессор, память и канал связи. Релиз также меняет правила сохранения статуса HSDir после перезапуска узла.
Массовые запросы BEGIN_DIR перегружали ретрансляторы Tor
В октябре операторы сети Tor сообщали о необычайно высоком количестве запросов BEGIN_DIR. Такой запрос используется для получения служебных документов сети, например консенсуса — списка действующих узлов и сведений, необходимых для построения соединений. Запрос передаётся через цепочку ретрансляторов, которую в Tor называют цепью (circuit).
Обычно эти запросы помогают клиентам получать информацию о сети. Во время атаки они поступали в огромном количестве и заставляли отдельные ретрансляторы обрабатывать лишний трафик. В одном из опубликованных операторских отчётов частота достигала примерно 2300 BEGIN_DIR в секунду, а исходящий поток — 115 МБ/с. Это наблюдение относится к конкретному узлу и не характеризует всю сеть.
До выхода 0.4.9.15 даже обновление до Tor 0.4.9.14 не всегда устраняло такую нагрузку: операторы описывали повторные всплески после установки предыдущей версии. Для владельцев серверов проблема выражалась в загрузке процессора, расходе сетевого трафика и, в отдельных случаях, нестабильной работе ретрансляторов.
Tor ограничил число запросов внутри одной цепи
Первый механизм в Tor 0.4.9.15 ограничивает частоту BEGIN_DIR отдельно для каждой цепи. Он включён по умолчанию и работает на обычных ретрансляторах и мостах — узлах, через которые пользователи могут подключаться к сети при ограничениях доступа.
В опубликованных разработчиками настройках указаны базовая скорость 10 запросов и допустимый всплеск 60 запросов. Если поток превышает установленный предел, по умолчанию закрывается вся соответствующая цепь. Такие ограничения позволяют реагировать на избыточную активность до того, как через конкретную цепь пройдёт большое количество служебных запросов.
Второй механизм рассчитан на цепи, приходящие от другого ретранслятора. Он допускает лишь один запрос BEGIN_DIR за всё время существования такой цепи. Пока эта защита выключена по умолчанию: разработчики объясняют, что для её безопасного включения нужно обновить значительную часть сети. Управление предусмотрено через общий сетевой консенсус, поэтому самостоятельное включение на отдельных узлах может нарушить работу сети.
Третья защита относится к HSDir — ретрансляторам, которые хранят служебные описания onion-сервисов. Теперь через одну цепь HSDir принимает не более одного запроса на получение или публикацию такого описания. Повторный запрос приводит к закрытию цепи. Эта проверка действует постоянно.
Статус HSDir сохраняется после перезапуска ретранслятора
В Tor 0.4.9.15 изменили и правила присвоения флага HSDir. Он обозначает узел, который может обслуживать описания onion-сервисов — сайтов и других служб с адресами .onion.
Для первого получения статуса, как и раньше, требуется 96 часов работы и соблюдение остальных условий сети. Но если уже получивший HSDir ретранслятор перезапускается и при этом остаётся в консенсусе, статус сохраняется. После исключения узла из консенсуса требование к времени работы применяется заново.
Изменение затрагивает и популярный временный обходной путь, к которому прибегали некоторые операторы во время атаки. Параметр DirCache 0 отключает обслуживание каталогов, но одновременно исключает узел из нескольких полезных для сети ролей, включая Guard, HSDir и FallbackDir. В сообщении о релизе разработчики связывают возвращение таких функций с устойчивостью всей сети.
Новые счётчики показывают, какая защита сработала
Для операторов серверов разработчики добавили показатели в MetricsPort и диагностические сообщения о защите от DoS. Они позволяют различать причины отклонения запросов:
Показатель tor_relay_dos_total | Что фиксирует |
type="begindir_rate_rejected" | Превышение лимита частоты BEGIN_DIR в цепи |
type="begindir_rejected" | Отклонение дополнительного BEGIN_DIR от другого ретранслятора, когда соответствующая защита включена |
type="begindir_hsdir_rejected" | Повторный запрос описания onion-сервиса через одну цепь |
Разделение счётчиков помогает понять, сработал ли частотный лимит или ограничение на повторные запросы. При этом большое число срабатываний само по себе ещё не показывает, насколько снизилась общая нагрузка на сервер: для этого нужны дополнительные данные о процессоре, памяти, количестве цепей и сетевом трафике.
Защита от BEGIN_DIR снижает нагрузку, но атака может продолжаться
Команда Tor ожидает, что новые ограничения отсекут большую часть вредоносных BEGIN_DIR-запросов. Разработчики одновременно предупреждают: атакующий по-прежнему может создавать сотни цепей в секунду на отдельном ретрансляторе, поэтому нагрузка на серверы не исчезнет полностью.
На 29 октября подтверждены выпуск 0.4.9.15 и включение двух защит по умолчанию: ограничения частоты BEGIN_DIR и ограничения запросов описаний onion-сервисов. Третий механизм будет зависеть от готовности сети и решения управляющих каталогов. Насколько заметно уменьшится нагрузка на ретрансляторы в реальных условиях, покажут наблюдения после распространения новой версии.