В Flatpak 1.18.4, выпущенном 28 сентября 2026 года, разработчики устранили шесть уязвимостей. Две из них позволяли вредоносному приложению добиться удаления или обнуления файлов самой системы, если программа устанавливалась для всех пользователей. Остальные исправления касаются токенов доступа, временных каталогов и взаимодействия изолированных приложений с рабочим столом.
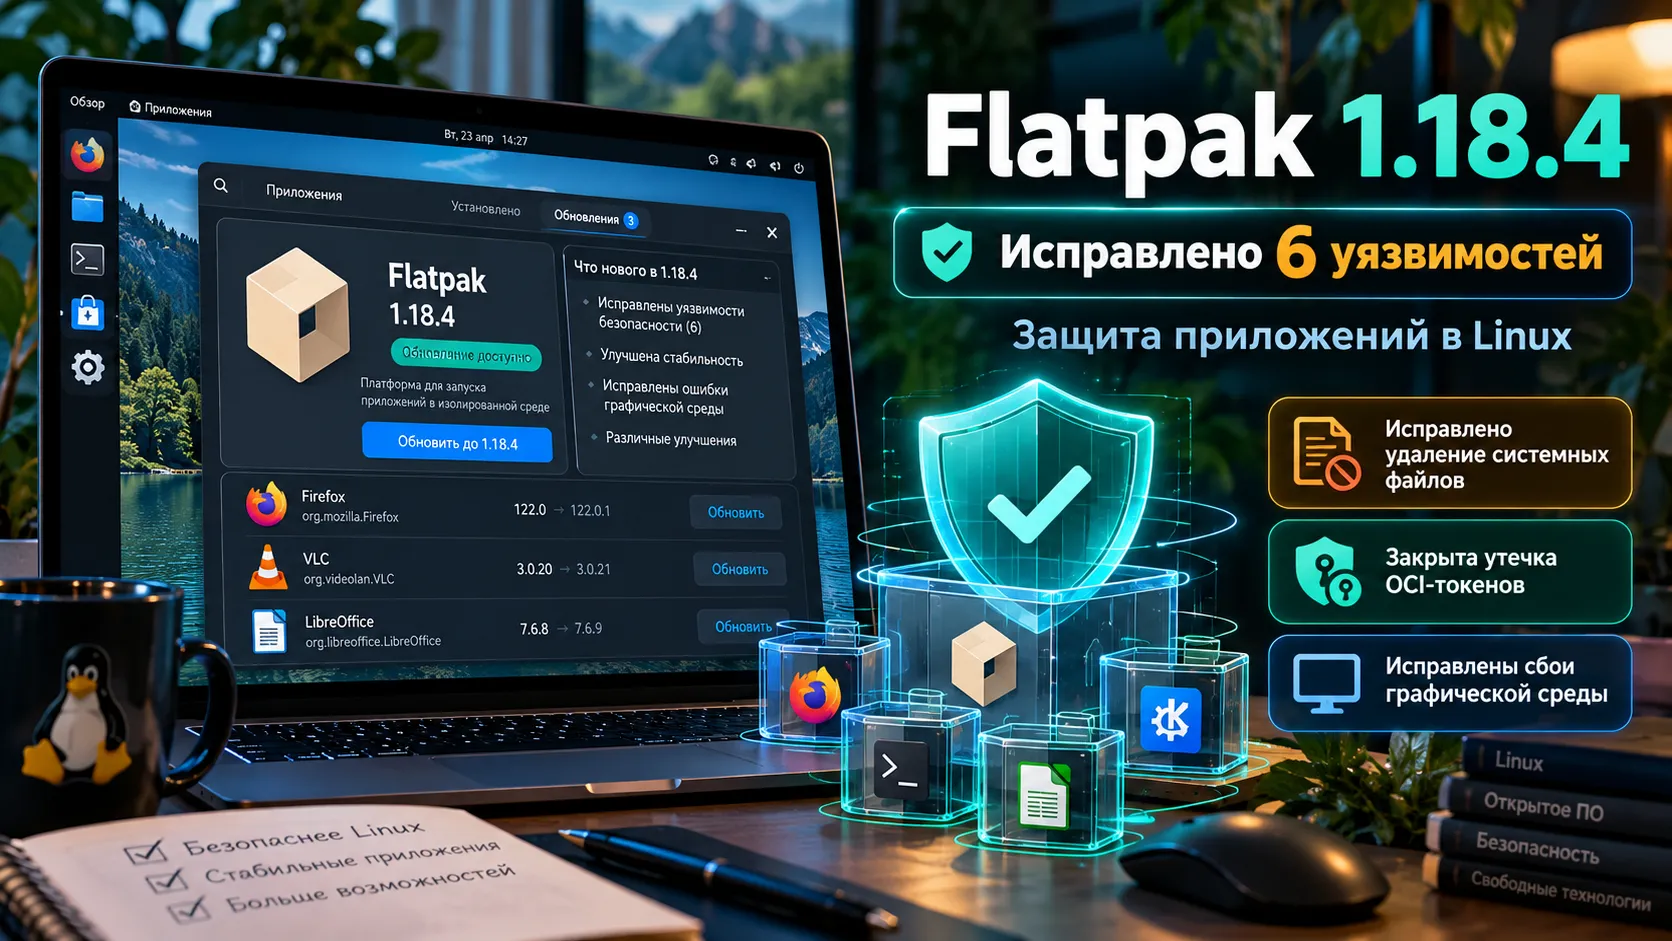
Обновление Flatpak защищает файлы за пределами изолированной среды
Программа, установленная через Flatpak, обычно работает в «песочнице» — ограниченном окружении, которое отделяет её от большей части операционной системы. Но при установке и обновлении приложений Flatpak выполняет служебные операции за пределами этой среды. В версиях до 1.18.4 злоумышленник мог использовать особенности этих операций, чтобы затронуть файлы Linux, к которым у приложения в обычных условиях доступа нет.
28 сентября разработчики опубликовали Flatpak 1.18.4 с исправлениями шести уязвимостей. Самые серьёзные из них связаны с символьными ссылками — специальными файлами, которые указывают на другие файлы или каталоги. Подготовленное злоумышленником приложение могло заставить служебный компонент Flatpak обратиться по такой ссылке за пределы каталога установки.
CVE-2026-97023 — удаление произвольных системных файлов
Уязвимость CVE-2026-97023 позволяла вредоносному Flatpak-приложению подготовить удаление выбранного файла в основной системе во время обновления приложения. При общесистемной установке эту операцию выполнял служебный процесс с правами root. В результате под угрозой оказывались файлы за пределами каталога программы, вплоть до нарушения работы операционной системы.
Разработчики изменили операции с каталогами установки, чтобы обращения к файлам выполнялись относительно уже открытых каталогов и не уходили по подставленным символьным ссылкам. Подробности приведены в официальном уведомлении о CVE-2026-97023.
CVE-2026-97024 — обнуление важных файлов Linux
Второй дефект, CVE-2026-97024, позволял во время обновления вредоносного приложения опустошить определённые системные файлы, в том числе /etc/passwd, /etc/group или /etc/machine-id. Потеря их содержимого могла обернуться проблемами со входом в систему и доступом к компьютеру. Для файла resolv.conf был возможен другой сценарий: его замена символьной ссылкой на /run/host/monitor/resolv.conf.
При общесистемной установке действия снова происходили с правами root. Разработчики отдельно уточняют, что подтверждённый сценарий позволял обнулить определённые файлы или подменить ссылку на resolv.conf; возможность записать в системный файл произвольное содержимое не установлена. Оба дефекта закрыты в 1.18.4, а связанный с ними код дополнительно защищён от перехода по символьным ссылкам.
Токены OCI и временные каталоги больше не открыты посторонним пользователям
Ещё две уязвимости проявлялись главным образом на компьютерах, где работает несколько пользователей. Они связаны с OCI — форматом контейнерных образов, который некоторые репозитории используют для распространения приложений и их компонентов.
При загрузке из OCI-репозитория с авторизацией Flatpak мог записать токен доступа в файл с правами, позволявшими другим локальным пользователям его прочитать. Уязвимость CVE-2026-97025 устранена: программа больше не сохраняет такой токен в дочернем репозитории на диске. Этот сценарий касается OCI-источников, в том числе применяемых в Fedora; репозитории на основе libostree, к которым относится Flathub, данной проблемой не затронуты.
По CVE-2026-97026 речь шла о временных каталогах /var/tmp/flatpak-cache-*. При определённых настройках прав доступа другой локальный пользователь мог изменять их содержимое в процессе установки. Разработчики ограничили разрешения на такие каталоги. В официальном уведомлении предполагаемым последствием названы прежде всего сбои установки: проверка цифровых подписей или контрольных сумм должна была обнаруживать подменённые компоненты. Риск зависел от настроек umask и способа использования библиотеки libflatpak.
Два исправления защищают D-Bus и графическое окружение Linux
Оставшиеся проблемы затрагивали связь изолированных приложений с сервисами рабочего стола. CVE-2026-97027 была связана с экспортируемыми файлами .desktop и D-Bus .service. Через неподходящие поля в таких файлах вредоносное приложение могло вызвать отказ в обслуживании или нежелательное взаимодействие с системными сервисами. Flatpak 1.18.4 проверяет разрешённый набор полей и отбрасывает недопустимые записи.
Уязвимость CVE-2026-97029 позволяла приложению внутри песочницы отправлять сигналы группе процессов, в которую входил родительский процесс за пределами песочницы. В определённых обстоятельствах это могло завершить работу графического окружения и прервать пользовательский сеанс. В новой версии границы отправки сигналов ужесточены.
Разработчики обновили и используемую при сборке зависимость xdg-dbus-proxy до версии 0.1.9, учитывающей CVE-2026-93676 и CVE-2026-94422. Все шесть основных исправлений перечислены в официальном журнале изменений Flatpak 1.18.4.
Чем Flatpak 1.18.4 отличается от предыдущей версии
Flatpak 1.18.3, опубликованный 22 сентября, устранял ошибки сборки приложений и сред выполнения, сбои при установке пакетов и проблемы запуска вложенных песочниц. Там же обновили версии bubblewrap и xdg-dbus-proxy, используемые как компоненты сборки. Спустя шесть дней приоритет сместился к новым исправлениям безопасности самого Flatpak.
Для пользователя Linux разница между версиями особенно заметна в сценарии установки приложения от неизвестного издателя. Уязвимости CVE-2026-97023 и CVE-2026-97024 требовали специально подготовленного вредоносного пакета и последующего обновления. При установке для всей системы последствия могли затронуть файлы, с которыми обычное приложение из песочницы работать не должно. Само наличие Flatpak на компьютере ещё не означает, что атака произошла.
Версию Flatpak поставляет дистрибутив Linux. Поэтому номер исправленного пакета может отличаться от номера исходного релиза: сопровождающие дистрибутивов иногда переносят исправления безопасности в более ранние ветки. Например, 28 сентября Debian объявил исправления для своей стабильной ветки в пакете 1.16.6-1~deb13u3. Обновление установленных приложений через Flatpak и обновление самой системной программы Flatpak — разные операции.
После выхода обновления в сентябре остаётся неясным, как быстро будут распространяться исправления
Flatpak 1.18.4 закрывает шесть опубликованных 28 сентября уязвимостей и усиливает защиту служебных операций с файлами, временными каталогами и взаимодействием с сервисами Linux. Для ветки 1.18 эти изменения вышли через шесть дней после предыдущей версии. Фактическая доступность исправлений на конкретном компьютере зависит от того, когда его дистрибутив опубликует новый пакет или перенесёт исправления в поддерживаемую версию.