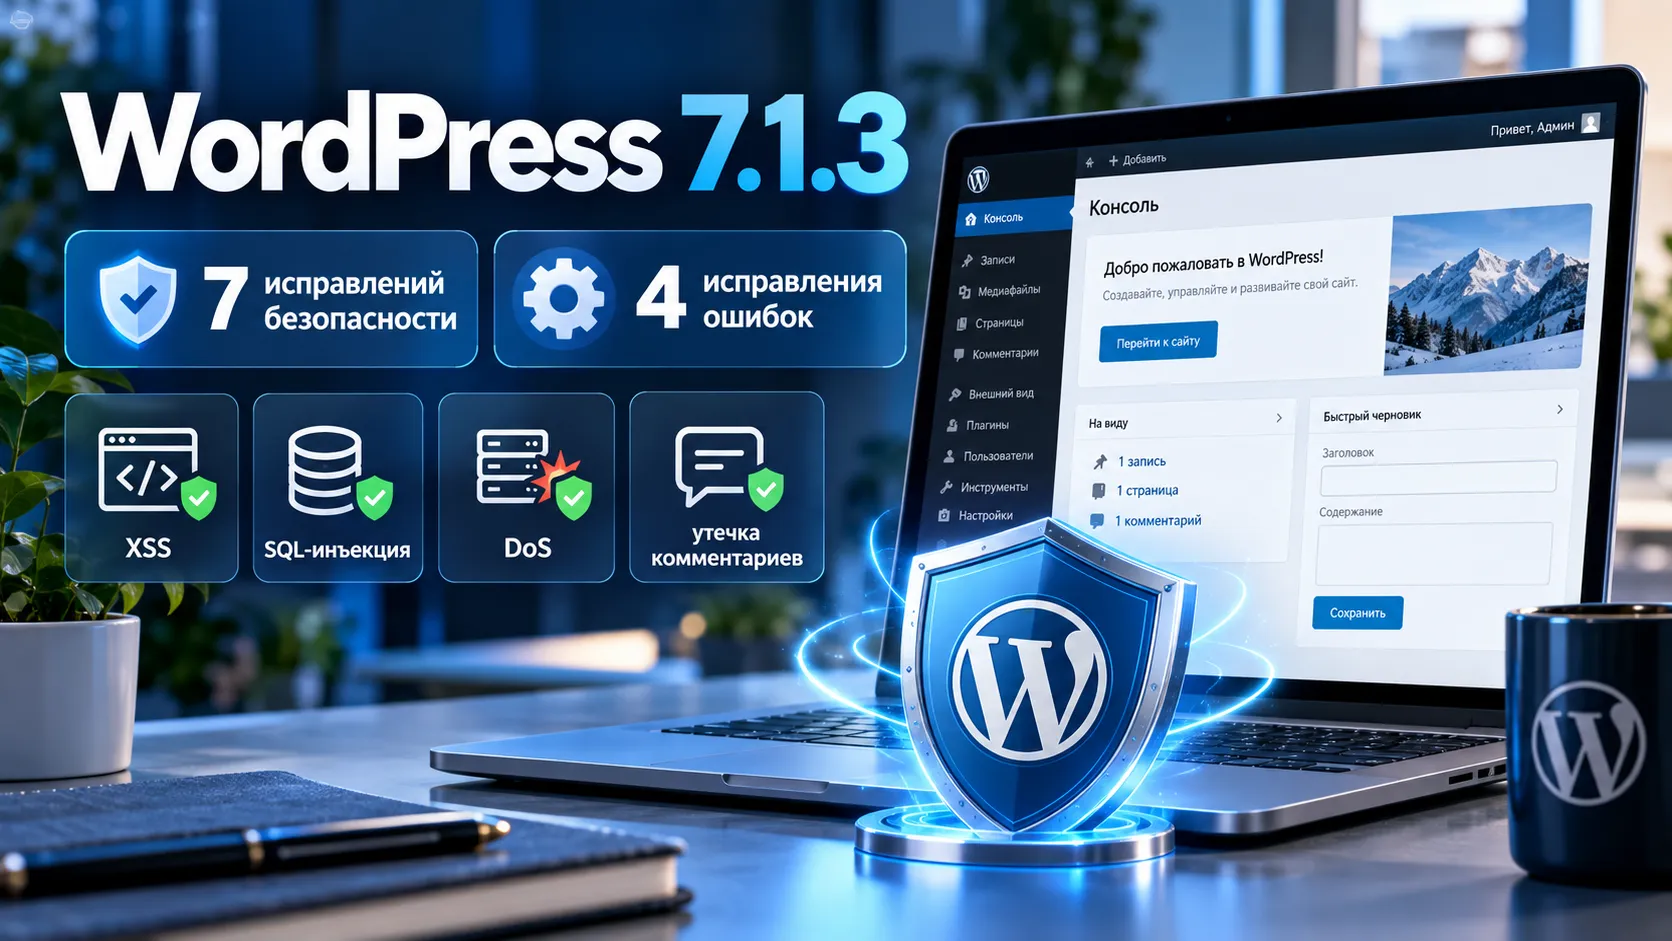
WordPress 7.1.3 вышел 6 октября 2026 года и закрыл сразу семь уязвимостей в ядре, одновременно добавив четыре исправления ошибок. Среди затронутых механизмов — комментарии, WXR-экспорт, HTTP API, REST API, oEmbed и динамические хуки публикаций; часть сценариев начинается без авторизации.
WordPress 7.1.3 сосредоточен на безопасности ядра
У WordPress снова получился релиз, в котором номер версии выглядит буднично, а список закрытых сценариев заметно шире обычного. 6 октября проект выпустил WordPress 7.1.3 как maintenance and security release: официальный анонс насчитывает семь исправлений безопасности и четыре исправления ошибок.
Сам релиз не приносит крупной пользовательской функции или нового интерфейса. Изменения проходят глубже — через механизмы обработки комментариев, экспорта данных, внешних URL, прав пользователей и встроенного oEmbed. Именно поэтому обновление затрагивает сайты с совершенно разными наборами тем и плагинов: исправления находятся в ядре WordPress.
На WordPress.org версия 7.1.3 уже отмечена как актуальный выпуск ветки 7.1. Проект отдельно пишет, что сайты с включёнными автоматическими фоновыми обновлениями могут получить новую версию автоматически.
Семь уязвимостей затрагивают комментарии, экспорт, HTTP API и oEmbed
Официальный список WordPress охватывает семь разных проблем. У них различаются требования к атакующему: в одних случаях нужен аккаунт Contributor или Author, в других сценарий начинается с неавторизованного посетителя.
| Исправление | Где возникает проблема | Условия сценария |
| Stored XSS через ожидающие модерации комментарии | Экран администрирования комментариев | Атакующий может действовать без авторизации; для завершения сценария требуется взаимодействие модератора |
DoS в WP_Http::make_absolute_url() | HTTP API | По данным Patchstack, сценарий доступен пользователю с ролью Contributor или выше |
| Second-order SQL injection в WXR-экспорте | Экспорт контента WordPress | Требуется запуск экспорта администратором и заранее подготовленное некорректное значение в данных |
| Возможность закреплять записи с ролью Author | REST API и контроль прав | Пользователь с ролью Author получает действие, которое не должно быть ему доступно |
| Раскрытие комментариев приватных и неопубликованных записей | Comment Feed | Запрос возможен без авторизации |
| XSS через Imgur oEmbed | Механизм встраивания внешнего контента | По данным Patchstack, исходный сценарий требует Contributor или более высокую роль |
Коллизия имени динамического хука {status}_{type} | Обработка статуса и типа записи | Риск возникает при передаче необработанных значений статуса или типа записи из стороннего кода |
Этот набор хорошо показывает характер 7.1.3: проблема находится не в одной подсистеме. Исправления распределены между административным JavaScript, экспортом, REST API, HTTP API, oEmbed, выборками комментариев и обработкой записей.
Stored XSS начинается с ожидающего комментария
Одна из наиболее заметных проблем связана с экраном комментариев в панели управления. WordPress описывает её как stored XSS, который можно подготовить через комментарий, ожидающий модерации.
Stored XSS означает, что вредоносное содержимое сохраняется на сайте и позднее обрабатывается браузером другого пользователя. В этом сценарии роль второй стороны особенно важна: Patchstack указывает, что для завершения атаки требуется действие модератора. В их базе уязвимость для WordPress 7.1–7.1.2 получила оценку CVSS 7.1.
Исследователь Thomas Chauchefoin из Trail of Bits указан WordPress среди авторов сообщения об этой проблеме.
WP_Http::make_absolute_url() мог попасть в бесконечную обработку URL
Вторая проблема находится в WP_Http::make_absolute_url() — методе, который участвует в работе с URL внутри HTTP API WordPress.
По разбору Patchstack, определённая последовательность сегментов относительного пути могла оставить строку без изменений внутри цикла обработки. Результатом становился сценарий отказа в обслуживании: обработка зацикливалась и занимала ресурсы процесса.
Patchstack оценивает проблему в 4.3 балла CVSS и указывает требование Contributor или более высокой роли. Автором сообщения в официальном анонсе WordPress названа Anthropic.
WXR-экспорт получил защиту от second-order SQL injection
Ещё одна находка Anthropic относится к WXR — формату экспорта WordPress. Здесь речь идёт о second-order SQL injection.
От обычной SQL-инъекции такой сценарий отличается моментом срабатывания. Опасное значение сначала оказывается сохранено в базе, а воздействие проявляется позднее, когда другой механизм использует эти данные при построении SQL-запроса.
Patchstack связывает сценарий с _thumbnail_id: некорректное значение должно уже присутствовать в базе, после чего администратор запускает определённый экспорт. В WordPress 7.1.3 обработка этого пути изменена.
Роль Author больше не должна давать возможность закреплять записи
Третья проблема, переданная Anthropic, касается разграничения полномочий. Пользователь с ролью Author мог закреплять записи, хотя такая возможность выходит за предусмотренные для этой роли границы.
Patchstack классифицирует проблему как Broken Access Control и указывает CVSS 4.3. Исправленная версия — WordPress 7.1.3.
Для сайтов с несколькими авторами это отдельный класс риска: уязвимость не требует получения административной учётной записи, поскольку точкой входа становится уже существующий пользователь с ограниченными правами.
Комментарии к приватным материалам могли попасть в публичный feed
Самый прямой сценарий утечки связан с комментариями к private и unpublished posts. WordPress указывает, что такие комментарии могли раскрываться неавторизованному посетителю.
Patchstack присвоил этой проблеме CVE-2026-66666 и оценку CVSS 6.9. В базе она классифицируется как Sensitive Data Exposure, а требуемый уровень доступа обозначен как unauthenticated.
Проблему сообщил Ananda Dhakal из Patchstack. Здесь нет необходимости сначала получать роль Contributor, Author или Administrator: граница проходит непосредственно между публичным запросом и данными, которые должны оставаться связанными с непубличной записью.
Imgur исключён из доверенного oEmbed-сценария
Отдельное исправление связано с Imgur и механизмом oEmbed. WordPress сообщил об XSS в обработке таких встраиваний; авторами находки указаны Zhengyu Liu, Jingcheng Yang и Gavin Zhong.
Patchstack оценивает уязвимость в 6.5 CVSS и связывает её с пользователем уровня Contributor или выше. В опубликованном разборе исследователи отмечают, что исправление убирает Imgur из доверенного сценария обработки oEmbed.
Здесь есть ещё одна техническая деталь: уже сохранённый кэш oEmbed существует отдельно от самого исправления кода. Поэтому характер воздействия зависит от того, был ли потенциально вредоносный embed ранее сохранён на конкретном сайте.
Динамический хук {status}_{type} получил дополнительную проверку
Седьмая проблема касается внутренних динамических хуков WordPress. Их имена могут формироваться из статуса и типа записи. При некорректной обработке входных значений возникала коллизия с именем другого действия.
Patchstack приводит понятный пример: комбинация значений могла сформировать имя, совпадающее с существующим действием WordPress, из-за чего связанные callback-функции запускались в неправильном контексте.
В 7.1.3 этот путь усилен проверкой зарегистрированных статусов и типов записей. Проблему сообщил Alex Concha из команды безопасности WordPress.
Anthropic указана автором сразу трёх находок в WordPress 7.1.3
В списке исследователей есть необычная деталь: Anthropic указана автором сразу трёх из семи сообщений — DoS в WP_Http::make_absolute_url(), second-order SQL injection в WXR-экспорте и проблемы с правом Author на закрепление записей.
Официальный анонс WordPress не раскрывает, какими именно внутренними инструментами Anthropic обнаружила эти дефекты. Сам факт присутствия компании в security credits показывает, насколько широкой стала практика анализа крупного открытого кода командами, работающими с современными моделями и инструментами разработки.
При этом остальные проблемы пришли из разных источников: Trail of Bits, Patchstack, независимые исследователи и собственная security-команда WordPress. Релиз выглядит результатом сразу нескольких параллельных каналов поиска ошибок.
Четыре maintenance-исправления идут рядом с security-патчами
WordPress.org прямо указывает четыре bug fixes помимо семи исправлений безопасности. В коротком релизном анонсе эти четыре изменения не расписаны отдельным списком: ссылка ведёт в WordPress Trac, где состав milestone может продолжать меняться уже после публикации версии.
Документация 7.1.3 показывает, что внешние пакеты в этом выпуске не обновлялись. Изменения сосредоточены в файлах самого ядра, среди которых common.js, export.php, REST-контроллер записей, классы HTTP и oEmbed, WP_Query и post.php.
В практическом смысле релиз остаётся небольшим по объёму и при этом затрагивает несколько чувствительных внутренних механизмов. Это характерный профиль минорной security-версии WordPress: интерфейс почти не меняется, а поведение ядра корректируется в точках, где проходят данные и права доступа.
Исправления безопасности переносятся и в старые ветки WordPress
Команда WordPress сообщила, что security fixes будут переноситься в старые ветки, которые ещё получают такие исправления, вплоть до WordPress 4.7, где это необходимо. На момент публикации 7.1.3 этот процесс ещё продолжался.
Здесь есть существенная оговорка самого проекта: активно поддерживаемой считается последняя версия WordPress. В архиве релизов WordPress 7.1.3 уже обозначен как актуальный выпуск ветки 7.1.
Patchstack 6 октября фиксировал промежуточную картину: часть backport-версий уже появилась, часть старых веток ещё ожидала исправлений. Поэтому номер патча для старой ветки зависит от конкретной серии WordPress и момента проверки.
WordPress 7.1.3 меняет сразу несколько границ доверия в ядре
Релиз 7.1.3 появился всего через две недели после WordPress 7.1.2, который закрывал отдельную критическую проблему. Новый выпуск устроен иначе: семь исправлений распределены между несколькими подсистемами и различными уровнями доступа.
Два сценария начинаются без авторизации, несколько требуют Contributor или Author, SQL-инъекция связана с административным экспортом, а коллизия динамического хука зависит от поведения стороннего кода. Получилась карта рисков вокруг одной и той же темы — где WordPress принимает внешние данные, где доверяет сохранённым значениям и где проверяет полномочия пользователя.
Следующая крупная версия WordPress 7.2 уже находится в отдельном цикле разработки, а 7.1.3 остаётся текущей стабильной точкой ветки 7.1. Сколько ещё уточнений появится по отдельным уязвимостям и их идентификаторам после публикации — зависит от дальнейшей работы исследователей и баз уязвимостей.