В PeerTube 8.3.2 от 26 октября 2026 года закрыли две проблемы безопасности, затрагивающие обработку изображений и обмен видео между независимыми серверами. Одна из них при определённых условиях допускала выполнение вредоносного кода, другая позволяла злоумышленнику выдавать себя за чужой сервер и менять его видеозаписи, отображаемые на других площадках.
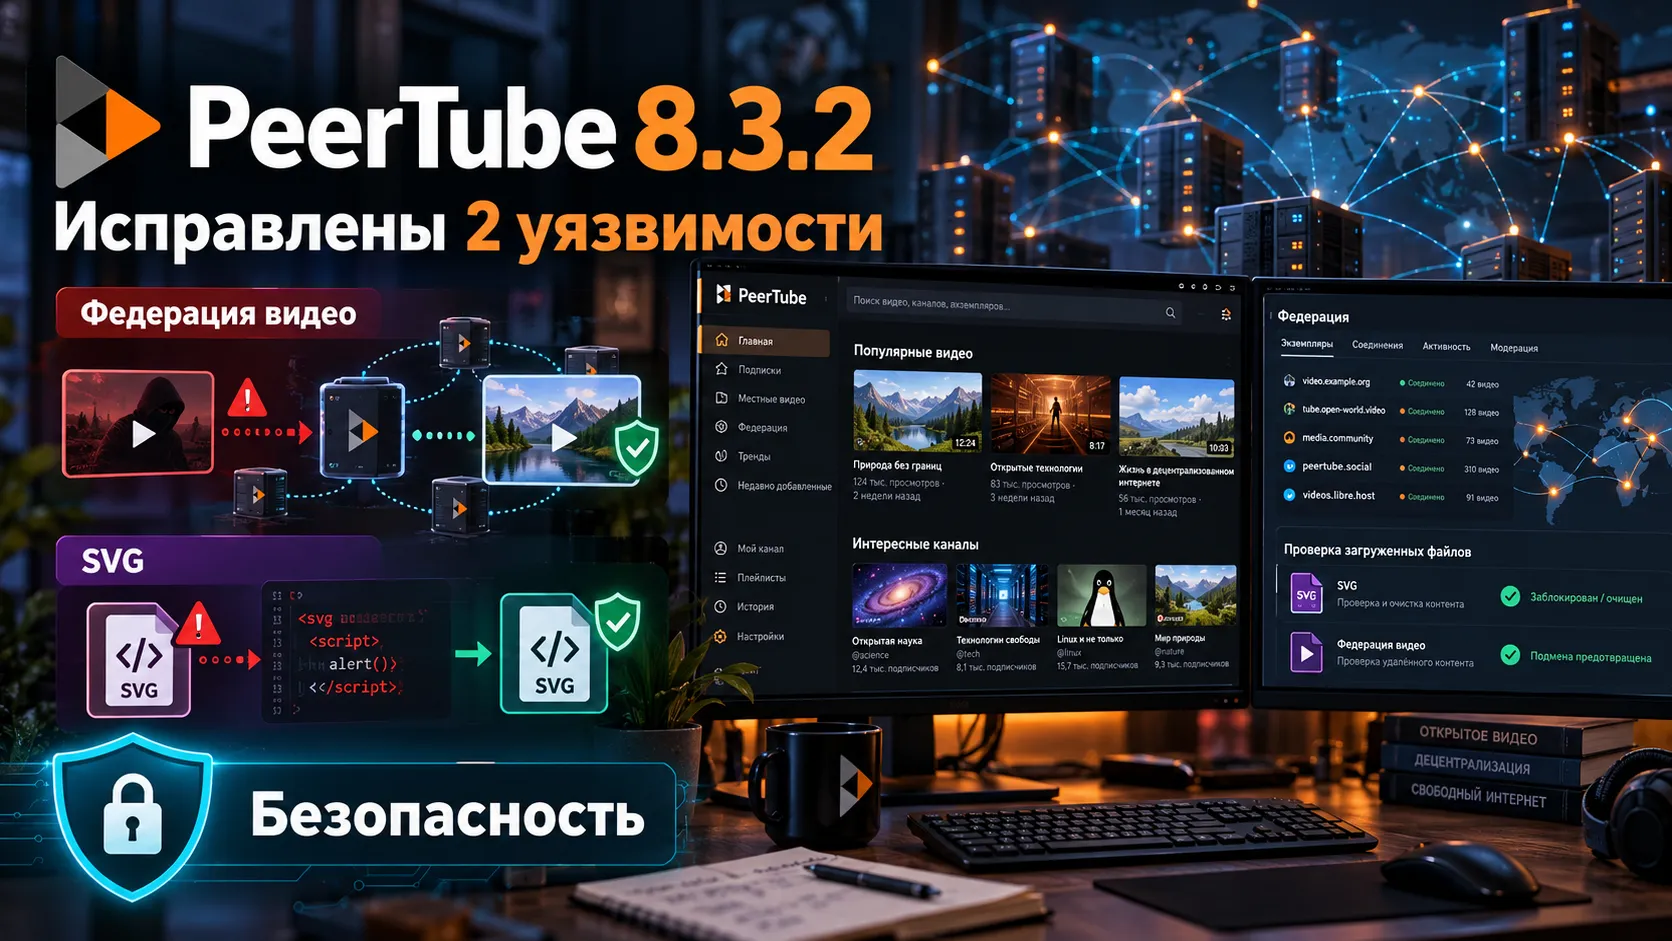
Через уязвимость федерации можно было изменить чужие видео на других серверах
PeerTube — открытая платформа для размещения видео. Каждый желающий может запустить собственный сервер, а благодаря протоколу ActivityPub разные площадки обмениваются сведениями о каналах и роликах. Такой обмен называется федерацией: видео с одного сервера можно найти и посмотреть через другой.
Именно в механизме обмена обнаружили уязвимость GHSA-5j4v-77rx-h5qg с высокой степенью опасности — 8,2 балла по CVSS 3.1. Проблема затрагивала версии PeerTube до 8.3.2. Злоумышленник, контролирующий удалённый сервер, мог добиться того, чтобы другие площадки приняли его за владельца видеоконтента с совершенно другого сервера.
Как это работало? Когда PeerTube запрашивал сведения об удалённой учётной записи, он мог переходить по перенаправлению на другой домен. При этом проверка подлинности связывала идентификатор учётной записи с первоначальным адресом запроса, хотя данные фактически приходили с другого сервера. Этим несоответствием можно было воспользоваться для подмены цифровой личности удалённого автора.
После такой подмены атакующий получал возможность отправлять команды ActivityPub, которые другие площадки принимали за законные изменения. В опубликованном предупреждении перечислены три последствия:
- изменение названия, описания и других метаданных видео;
- замена адресов видеофайлов;
- удаление копий записей из каталогов других серверов.
Здесь есть существенное ограничение: исходные видеозаписи на сервере настоящего автора оставались без изменений. Под удар попадали их федеративные представления на других площадках. Например, зритель мог увидеть изменённую информацию о ролике или столкнуться с заменённой ссылкой, хотя оригинал на сервере автора сохранялся.
В PeerTube 8.3.2 исправили саму причину: при получении объектов ActivityPub программа больше не следует перенаправлениям на другой хост. Это перекрывает описанный способ выдавать один сервер за другой.
Обработка SVG создавала риск выполнения кода на сервере PeerTube
Второе исправление связано с sharp, библиотекой обработки изображений, которую использует PeerTube. В ней присутствовала уязвимая зависимость librsvg, отвечающая за изображения в формате SVG. Для специально подготовленного SVG при определённом сочетании условий существовал риск удалённого выполнения кода (RCE) — то есть запуска посторонних команд в окружении, где обрабатывается файл.
Разработчики PeerTube пометили это исправление как критическое. В отдельном предупреждении проекта sharp проблема GHSA-wq5f-xc86-pv6w оценена в 8,9 балла по CVSS 4.0 и отнесена к высокому уровню опасности. Разница в формулировках отражает оценки двух проектов, а также контекст использования библиотеки.
Условия эксплуатации имеют значение. По сведениям разработчиков sharp, риск выполнения кода связан с системами Linux на основе glibc и зависит от особенностей среды выполнения. Поэтому само наличие SVG-файла ещё не доказывает, что конкретный сервер можно взломать. В исправленной версии sharp 0.35.5 используется обновлённая librsvg 2.63.2; PeerTube 8.3.2 обновляет уязвимую зависимость.
Проблема касается серверной обработки графики, поэтому её последствия отличаются от ошибок в видеоплеере: при удачной эксплуатации атакующий воздействовал бы на процесс обработки изображений на стороне видеоплатформы. В официальных материалах к этому релизу нет подтверждений массовой эксплуатации именно этой уязвимости в PeerTube.
В PeerTube 8.3.2 исправили сбои с загрузками, подкастами и удалёнными роликами
Помимо изменений безопасности, выпуск устраняет несколько ошибок, которые могли проявляться при обычной работе площадки.
Исправлена установка компонента whisper-ctranslate2 в средах с Python 3.12 и новее. При скачивании аудио устранён сбой, связанный с миниатюрами в формате WebP. Для подкастных RSS-лент поправлено значение podcast:medium, когда предпочтительным форматом вложения выбран аудиофайл.
Ещё одно исправление предотвращает аварийное завершение обработки удалённого видео, если у него отсутствуют коллекции отметок «нравится» и «не нравится». При генерации миниатюр ограничено потребление ресурсов. Наконец, устранено ложное сообщение об успехе при отмене удаления канала.
Вместе эти изменения затрагивают работу серверов с чужими видеозаписями, публикацию аудиоконтента и фоновые операции по обработке файлов.
Для каких установок PeerTube актуальны исправления
Официальное предупреждение по уязвимости федерации указывает все версии младше 8.3.2 как затронутые и называет 8.3.2 исправленной. Для проблемы с SVG разработчики PeerTube тоже включили необходимое обновление зависимости именно в этот выпуск.
У администраторов, которые переходят на 8.3.2 со старых веток, есть дополнительный контекст: при выпуске PeerTube 8.3.0 разработчики ввели требование PostgreSQL 14 или новее и отдельную миграцию, выполняемую после обновления приложения и базы данных. Эти условия относятся к переходу на ветку 8.3; в списке изменений 8.3.2 новая обязательная миграция не объявлена.
В отличие от централизованного видеосервиса, PeerTube состоит из независимых установок. Выход исправленной версии сам по себе не обновляет все площадки сети: каждая использует свою версию программного обеспечения. Поэтому исправление подмены федеративных роликов начинает действовать на конкретном сервере после установки патча.
Почему исправление федерации имеет отдельное значение
Уязвимость GHSA-5j4v-77rx-h5qg затрагивала доверие между серверами PeerTube. Даже когда исходные файлы оставались у автора, на других площадках сведения о его роликах могли измениться по команде постороннего узла. Версия 8.3.2 закрывает именно этот путь через межсерверные перенаправления; одновременно обновлена библиотека, отвечающая за обработку SVG.
Официальное описание фиксирует технические последствия обеих проблем и выпущенные исправления. Сведения о числе затронутых установок и подтверждённых атаках на них в материалах релиза не приводятся.
Источники
- PeerTube 8.3.2 — официальный список изменений, 26 октября 2026 года
- GHSA-5j4v-77rx-h5qg — подмена удалённых авторов через ActivityPub, 26 октября 2026 года
- GHSA-wq5f-xc86-pv6w — предупреждение разработчиков sharp
- PeerTube 8.3 — официальный анонс и контекст изменений
- PeerTube 8.3.0 — требования к обновлению с предыдущих версий