15 октября 2026 года разработчики выпустили Linux Kernel 6.6.159, 6.1.190, 5.15.223 и 5.10.272. Все четыре версии устраняют критическую уязвимость CVE-2026-99999, связанную с повреждением заголовка IPv4-пакета, и ошибку CVE-2026-98432, при которой TCP мог обращаться к уже освобождённой памяти. Третье общее исправление касается обработки SCTP-трафика средствами Netfilter.
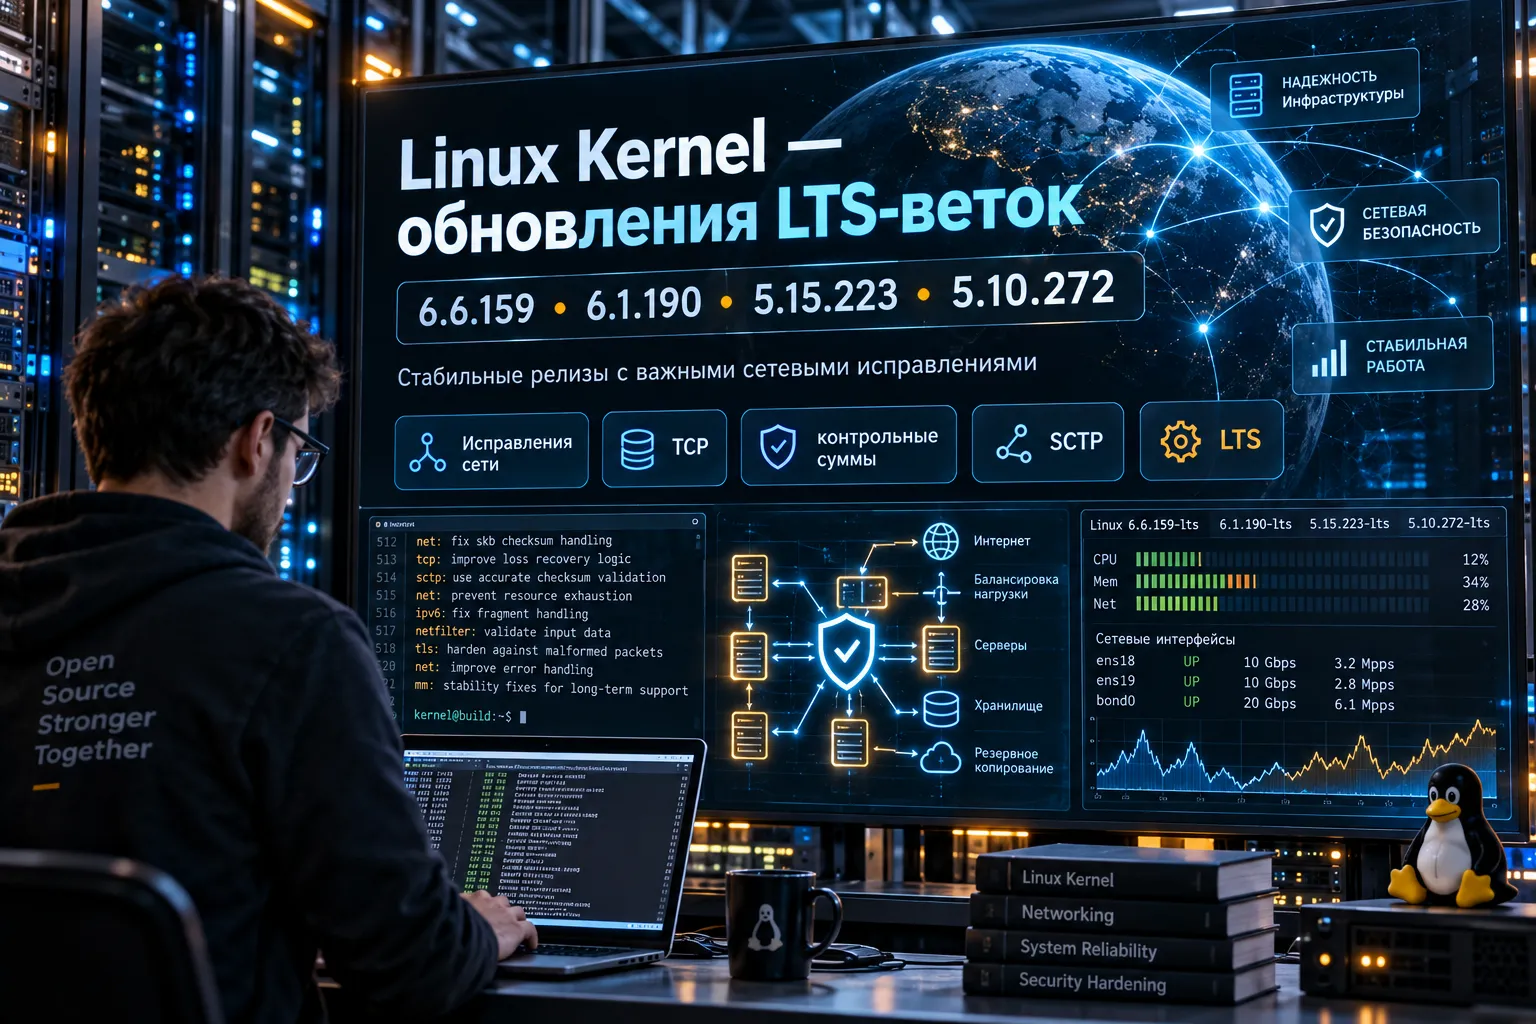
CVE-2026-99999 — неправильная контрольная сумма могла повредить заголовок IPv4
Команда безопасности Linux оценила CVE-2026-99999 в 9,3 балла по CVSS 3.1 и присвоила ей критический уровень опасности. Причина — ошибка при обработке сетевых пакетов с некорректными служебными данными о контрольной сумме.
Контрольная сумма помогает обнаруживать повреждения данных при передаче. В Linux часть её вычисления может выполняться позднее, например при подготовке пакета к отправке. Для этого ядро хранит указатель checksum_start: он обозначает место, с которого нужно начать расчёт.
Проблема возникала, когда этот указатель указывал внутрь заголовка IPv4. Функция skb_checksum_help() могла в результате изменить сам сетевой заголовок, то есть служебные поля, необходимые для доставки пакета. В исходном описании исправления упоминаются механизмы TUN и packet sockets, через которые пакеты могут попадать в сетевой стек с ошибочными метаданными.
Теперь ядро проверяет положение checksum_start перед завершением расчёта контрольной суммы. Проверка не допускает использование значения, указывающего в область IPv4-заголовка. В официальном бюллетене указан локальный вектор атаки (AV:L); утверждений о подтверждённой удалённой эксплуатации в нём нет.
Разработчики отдельно сообщили, что более полная проверка входящих метаданных ещё требует доработки. Текущий патч закрывает установленный опасный путь обработки пакетов.
CVE-2026-98432 — гонка при установлении TCP-соединения приводила к use-after-free
Второй дефект затрагивал создание TCP-соединения по IPv4. Во время обмена пакетами SYN и SYN-ACK один процессор мог продолжать читать параметры ожидающего подключения, пока другой уже освобождал связанную с ними память. Повторная передача SYN создавала условия для такого пересечения операций.
Это ошибка типа use-after-free — обращение к участку памяти после его освобождения. Она опасна непредсказуемым поведением ядра: объект, который один участок кода считает доступным, уже может использоваться для другой задачи. Официальное описание устанавливает наличие уязвимости, но не подтверждает конкретный универсальный сценарий её эксплуатации.
Исправление заменило немедленное освобождение соответствующих объектов через kfree() на отложенное освобождение через kfree_rcu(). Механизм RCU позволяет завершить чтение данных, начатое другими процессорами, прежде чем память будет окончательно освобождена.
Для сетевых серверов это существенно именно на этапе приёма новых TCP-подключений. В описании патча отдельно разобрана миграция ожидающих соединений с параметром net.ipv4.tcp_migrate_req=1 и программами BPF для SO_REUSEPORT. При этом автор указывает, что похожий случай с параметрами IPv6 и CALIPSO требует отдельного исправления.
Netfilter NFQUEUE исправил обработку SCTP-пакетов при включённом GSO
Третий патч исправляет сочетание SCTP, NFQUEUE и GSO. SCTP — транспортный протокол, альтернативный TCP для некоторых специализированных сетевых систем. NFQUEUE передаёт пакеты из Netfilter в пользовательскую программу для проверки или принятия решения, а GSO помогает обрабатывать крупные сетевые пакеты с последующим разбиением на сегменты.
Загвоздка заключалась в расчёте контрольной суммы. SCTP использует 32-битную CRC, и прежний путь обработки пакетов в NFQUEUE некорректно учитывал особенности SCTP при включённом GSO. Исправление переводит такие пакеты в путь skb_gso_segment(), поскольку используемый ранее skb_zerocopy() не поддерживает необходимый вариант сегментации GSO_BY_FRAGS.
Этот дефект касается конфигураций, где SCTP-трафик действительно проходит через NFQUEUE с GSO. Поэтому его последствия наиболее предметны для специализированных сетевых приложений и средств фильтрации трафика.
Четыре версии Linux получили один и тот же набор из трёх исправлений
На Kernel.org все четыре релиза датированы 15 октября 2026 года и имеют статус longterm. Предыдущие версии этих веток были опубликованы 3 октября.
| Ветка Linux | Предыдущая версия | Новая версия |
| 6.6 LTS | 6.6.158 | 6.6.159 |
| 6.1 LTS | 6.1.189 | 6.1.190 |
| 5.15 LTS | 5.15.222 | 5.15.223 |
| 5.10 LTS | 5.10.271 | 5.10.272 |
В официальных журналах изменений каждой из четырёх версий присутствуют три одинаковых содержательных патча: защита памяти в TCP/IPv4, проверка контрольной суммы IPv4 и исправление SCTP в NFQUEUE. Патчи перенесены из основного дерева разработки в поддерживаемые LTS-ветки. Такой перенос называется backport: необходимые исправления становятся доступны системам, которым по требованиям совместимости нужно сохранять прежнюю основную версию ядра.
Для администраторов есть нюанс. Команда uname -r показывает версию ядра, которое запущено сейчас, но дистрибутивы могут включать исправления в собственные пакеты со своими обозначениями сборок. Поэтому совпадение номера версии с релизом Kernel.org — не единственный способ установить наличие патча; сведения о его включении могут содержаться в журнале обновлений конкретного дистрибутива.
Проверка входящих IPv4-пакетов остаётся отдельной задачей разработчиков
В октябрьских обновлениях четыре старые LTS-ветки получили одинаковую защиту от двух ошибок IPv4 и исправление совместимости SCTP с NFQUEUE. Официальная оценка CVE-2026-99999 составляет 9,3 балла, а исправление CVE-2026-98432 меняет сам порядок освобождения сетевых объектов при одновременной работе процессоров.
При этом разработчики прямо указали на необходимость дальнейшей проверки метаданных уже при поступлении пакета в сетевой стек. Когда эта более широкая проверка появится в поддерживаемых ветках, в текущих примечаниях к релизам не уточняется.
Источники
- Linux Kernel Archives — версии и даты релизов
- Linux 6.6.159 — официальный ChangeLog
- Linux 6.1.190 — официальный ChangeLog
- Linux 5.15.223 — официальный ChangeLog
- Linux 5.10.272 — официальный ChangeLog
- Linux CVE Team — CVE-2026-99999, 15 октября 2026 года
- Linux CVE Team — CVE-2026-98432, 15 октября 2026 года
- Linux Kernel Documentation — backporting and conflict resolution