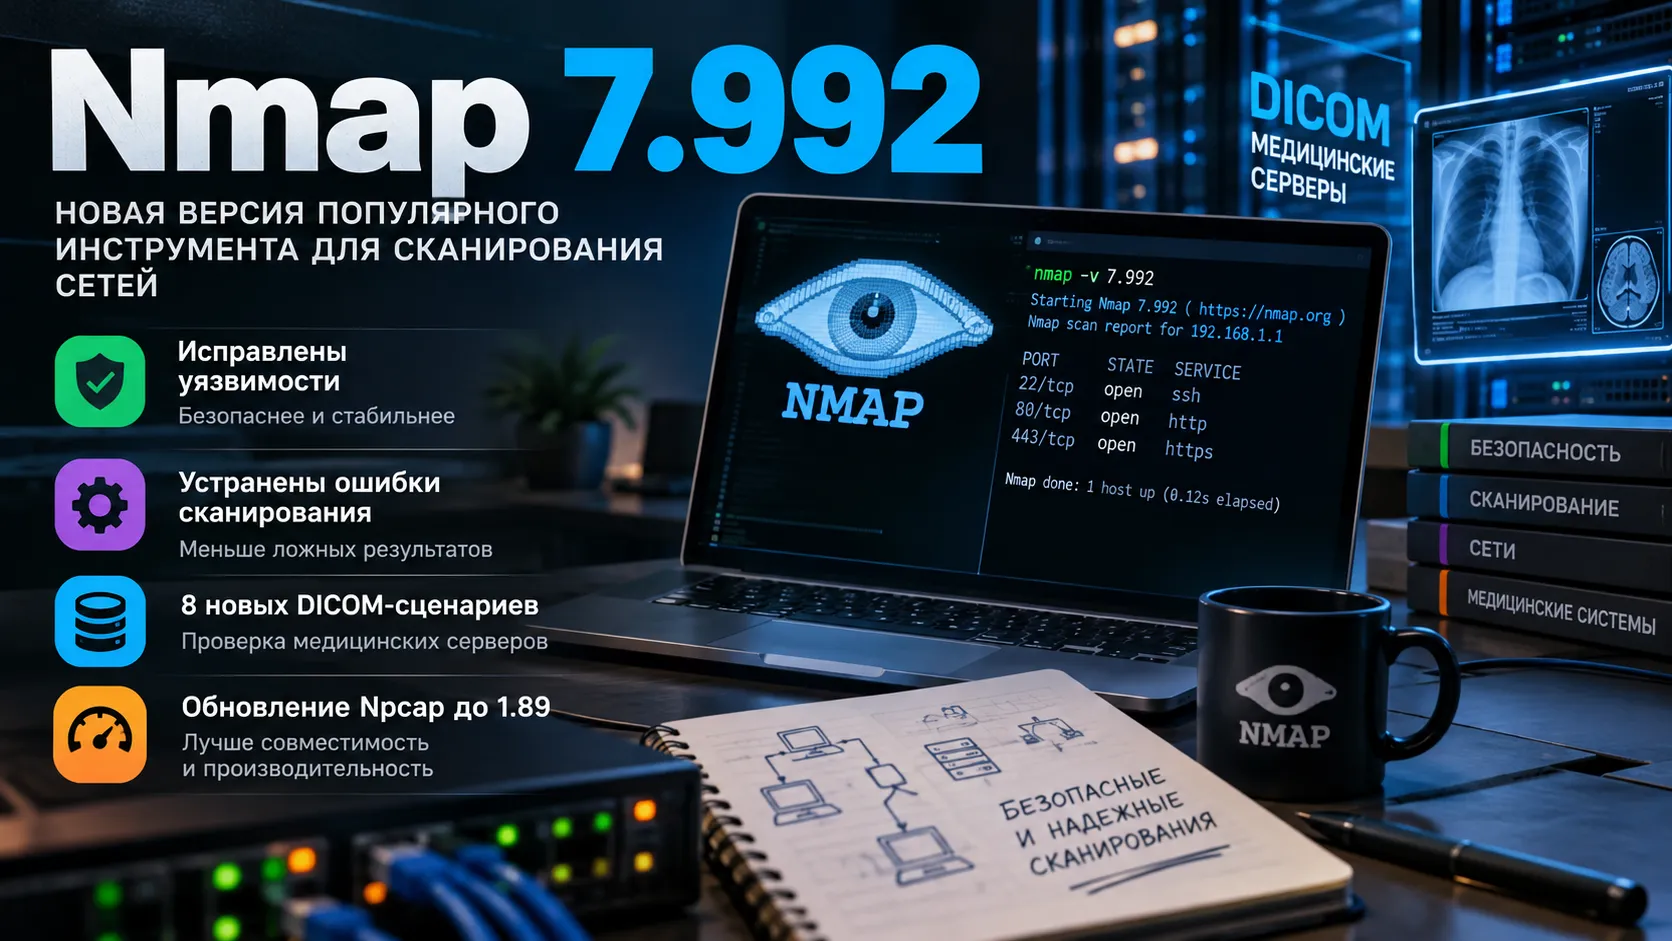
В Nmap 7.992, выпущенном 15 октября 2026 года, разработчики исправили ошибки в обработке сетевых данных, сценариях NSE и определении открытых портов. Одновременно сканер получил восемь инструментов для проверки медицинских архивов DICOM — от доступности снимков без авторизации до устойчивости сервера к некорректным запросам.
Ошибки NSE могли раскрывать данные и останавливать сканирование
Сценарии Nmap Scripting Engine (NSE) расширяют обычное сканирование портов: они подключаются к сетевым службам, проверяют протоколы и собирают сведения о конфигурации. В версии 7.992 разработчики закрыли сразу несколько проблем, из-за которых такая проверка могла стать источником риска для самого сканера.
Исследователь Karan Bamal из SentinelOne обнаружил, что библиотека afp.lua использовала постоянный закрытый показатель степени в механизме согласования ключа Диффи — Хеллмана. При использовании устаревшего способа аутентификации DHCAST128 злоумышленник с доступом к перехваченному трафику мог расшифровать учётные данные, переданные Nmap через командную строку. В релизе DHCAST128 заменили на DHX2.
Другие находки затронули обработку ответов удалённых устройств. В anyconnect.lua и upnp.lua были возможны переходы по непроверенным URL. Библиотеки rpc.lua, drda.lua, eigrp.lua, msrpctypes.lua и сценарии db2-das-info, dns-zone-transfer допускали неограниченный рост потребления памяти. В rdp.lua, tn3270.lua и ospf.lua обнаружили циклы, которые могли бесконечно занимать процессор, несмотря на заданные параметры --script-timeout и --host-timeout. Проблему зависания в tftp.lua также исправили.
Почему это затрагивает результаты проверки сети? NSE обрабатывает информацию, которую присылают исследуемые серверы. Ошибка в таком обработчике способна прервать длительное сканирование или израсходовать ресурсы компьютера, на котором работает Nmap. В новой версии введены дополнительные ограничения: поток сценария завершается после более пяти секунд работы без передачи управления, а выделение памяти сверх 400 МБ вызывает ошибку. Эти пределы разработчики могут изменить в будущих релизах.
Две ошибки DNS и предсказуемость Lua затрагивали защиту процесса
Отдельный набор проблем передал проекту Zach Hanley из Horizon3.ai при участии Claude и Anthropic Research. В параллельном DNS-резолвере massdns исправлены две ошибки типа use-after-free — обращение к памяти после её освобождения. Такие дефекты опасны тем, что результат зависит от состояния памяти и может приводить к нестабильной работе программы.
В NSE изменили и подход к генерации псевдослучайных значений Lua. Прежняя инициализация позволяла по сетевым данным, сформированным с помощью math.random(), пытаться восстановить базовый адрес размещения процесса в памяти. Это подрывало ASLR — механизм, который усложняет использование ошибок памяти за счёт случайного расположения областей процесса.
Ещё одно исправление касается нестандартных сборок Nmap, например с параметром --without-openssl. В отдельных конфигурациях Lua могла искать отсутствующие модули в текущем рабочем каталоге. Теперь стандартные механизмы поиска модулей отключены, а загрузка выполняется через предусмотренный в NSE механизм nselib. Разработчики подтвердили устранение этих ошибок, но в опубликованном списке изменений не приводят отдельных идентификаторов CVE для каждой из них.
Восемь новых сценариев Nmap проверяют безопасность медицинских архивов DICOM
Nmap 7.992 расширил набор NSE до 620 сценариев. Все восемь новых инструментов посвящены DICOM — стандарту, по которому медицинские системы обмениваются снимками, исследованиями и сопутствующими данными. Такие службы используют, в частности, архивы PACS, где хранятся результаты КТ, МРТ и других обследований.
Набор охватывает разные ситуации:
dicom-infoопределяет программную реализацию DICOM-сервиса, поддерживаемые операции и параметры TLS-соединения.dicom-cfind-lsвыясняет, какие сведения об исследованиях и пациентах сервер позволяет запрашивать без аутентификации.dicom-getиdicom-cmoveпроверяют возможность получения или перенаправления сохранённых исследований.dicom-store-injectпроверяет, допускает ли хранилище запись без авторизации, используя специально подготовленный синтетический объект.dicom-store-fuzzerотправляет некорректные наборы данных, чтобы выявлять сбои при обработке записей.dicom-web-enumисследует веб-интерфейсы DICOMweb, включая сервисы поиска, чтения и сохранения данных.dicom-slowlorisпроверяет, способен ли сервер выдерживать истощение пула соединений.
Раньше библиотека dicom.lua обеспечивала главным образом установление соединения и базовую проверку C-ECHO. Теперь она поддерживает операции C-FIND, C-GET, C-MOVE и C-STORE, согласование ролей и соединения DICOM поверх TLS. В результате Nmap способен проверять конкретные свойства доступа к медицинским данным: возможность чтения, записи и поиска исследований.
У инструментов разная степень воздействия. Например, dicom-info выполняет согласование соединения без передачи данных пациента, тогда как проверки записи, извлечения изображений и устойчивости сервера предполагают более активное взаимодействие. Само наличие открытого DICOM-порта ещё не доказывает утечку: вывод зависит от настроек аутентификации и ответа конкретного сервиса.
Исправлены ложные открытые порты и ошибки проверки уязвимостей
В режиме TCP Connect (-sT) Nmap иногда ошибочно сообщал об открытом порте, даже если TCP-соединение так и не установилось. Проблема проявлялась в редкой гонке состояний: после ICMP-ошибки системный вызов мог временно возвращать нулевое значение SO_ERROR, которое сканер принимал за успешное подключение.
В обсуждении ошибки № 3523 автор привёл воспроизводимый случай с сетевой маршрутизацией, где соединения завершались ошибками. На тестовой последовательности из примерно миллиона попыток прежняя реализация дала 13 ложных сообщений об открытых портах, а исправленная — ни одного. Это результат конкретного теста, а не универсальная оценка точности всех сканирований.
Другое исправление касается NSE-сценария vulners, который обращается к базе сведений об уязвимостях. Для программы Exim версии 4.100 внешний API мог интерпретировать номер как 4.1, из-за чего появлялись ложные совпадения с CVE. Теперь номер передаётся как строка, сохраняя завершающие нули. Для анализа защищённости это принципиально: неверно распознанная версия сервиса способна создать ошибочное впечатление о наличии известных уязвимостей.
Также исправили несколько сбоев интерфейса Zenmap, обработку сетевых ошибок в Nsock и поведение Ncat: в режиме прослушивания утилита больше не отправляет сигналы завершения всей группе процессов, способные закрыть запустившую её оболочку.
Windows-сборка Nmap получила Npcap 1.89
В установщик Nmap 7.992 для Windows включили Npcap 1.89 вместо 1.88. Это драйвер и библиотека, через которые Nmap получает доступ к сетевым пакетам. Сам Npcap 1.89 вышел 12 сентября; включение в октябрьский выпуск означает, что исправление дошло до стандартного комплекта Nmap.
В Npcap устранили сбой, возможный при обновлении драйвера: Windows могла вызвать NPF_ReturnEx уже после выгрузки драйвера. Также в комплект вошла библиотека libpcap 1.10.7.
В исходных кодах Nmap обновлены libpcap 1.10.7, pcre2 10.49, Lua 5.4.9 и libdnet 1.18.2. Для готовых установщиков указаны OpenSSL 3.5.9 и Python 3.14.8. Официальный архив содержит установщик Windows, образ для macOS, исходники и RPM-пакеты для Linux.
Nmap 7.992 меняет глубину аудита и поведение при ошибках
По сравнению с Nmap 7.991 от 6 августа новый выпуск расширяет возможности NSE за пределы общих сетевых проверок: добавляет полноценный набор для DICOM, ограничивает потребление ресурсов сценариями и исправляет конкретные ошибки, способные исказить результаты сканирования. В предыдущем релизе основной акцент приходился на Ncat, DNS, совместимость и исправления встроенной libssh2.
Опубликованный журнал изменений подтверждает исправления и описывает условия нескольких ошибок. Он не содержит общей оценки того, насколько часто уязвимые сценарии NSE встречались в реальных проверках и сколько систем использовали проблемные конфигурации. При этом расширение поддержки DICOM уже отражено в официальной документации новых скриптов: теперь область проверок Nmap включает чтение медицинских исследований, возможность их записи и поведение серверов при повышенной нагрузке.