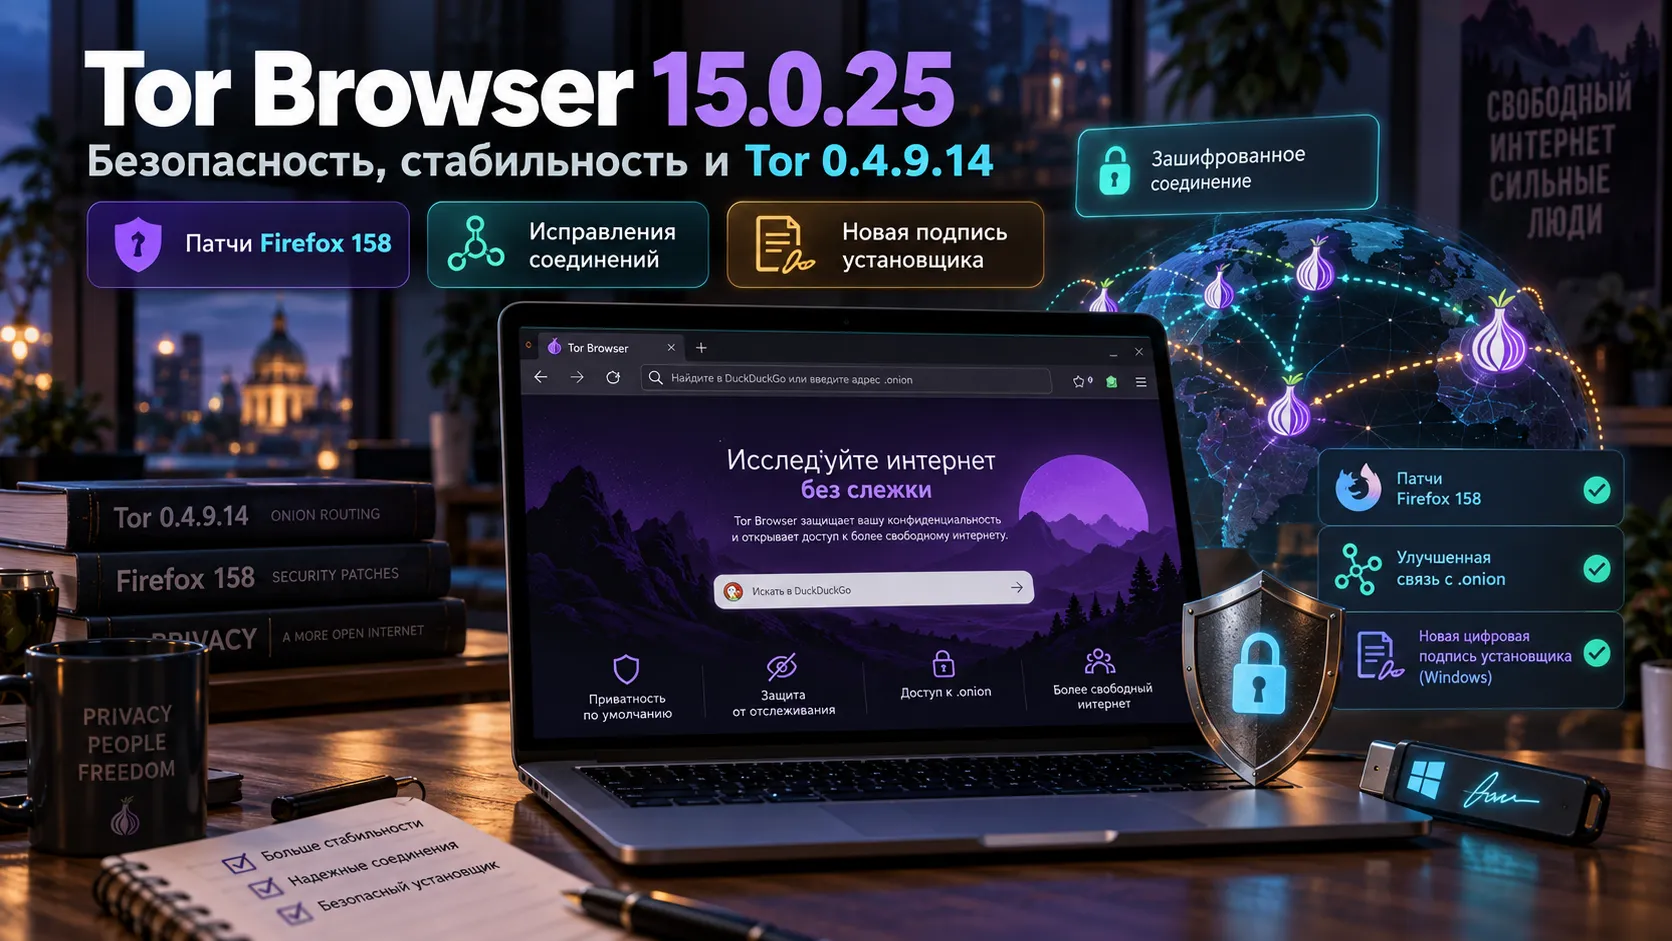
Tor Project подтвердил выпуск Tor Browser 15.0.25 для Windows, macOS, Linux и Android в официальной рассылке 13 октября 2026 года; запись в блоге появилась 12 октября. В новую версию включили Tor 0.4.9.14 с исправлениями серьёзных ошибок сетевых соединений и перенесли исправления безопасности из Firefox 158. Изменения затрагивают работу с onion-сайтами, устойчивость подключения и защиту браузерного движка.
Сбой в цепочках Tor мог нарушать работу соединений
Одна из наиболее существенных частей Tor Browser 15.0.25 скрыта внутри сетевого компонента Tor 0.4.9.14. Его разработчики выпустили 7 октября, чтобы устранить несколько проблем высокой серьёзности. Теперь эта версия вошла в состав браузера.
Tor передаёт трафик через цепочку промежуточных узлов. Для некоторых соединений применяется механизм Conflux: он позволяет использовать несколько сетевых путей в рамках одной логической передачи данных. В предыдущем коде некорректно обработанное сообщение CONFLUX_LINK в определённых условиях могло привести к аварийному завершению обработки цепочки на ретрансляторе. Разработчики ограничили, к каким цепочкам допускается привязка Conflux, и усилили проверку порядковых номеров сообщений.
Для посетителя сайта последствия подобных проблем могут выглядеть как обрыв соединения или невозможность открыть страницу. При этом Tor Project описывает исправленную ошибку на уровне сетевого протокола: утверждать, что каждый пользователь сталкивался с таким сбоем, оснований нет.
Tor 0.4.9.14 исправляет выбор узлов и тайм-ауты подключения
Другая ошибка касалась признака MiddleOnly. Так Tor обозначает узлы, рассчитанные на промежуточную роль в цепочке. Из-за неправильной обработки этого признака клиенты могли выбирать такие узлы для неподходящих ролей при соединениях с onion-сервисами. Исправление зарегистрировано как TROVE-2026-067.
Разработчики устранили и проблему с расчётом времени ожидания при построении цепочек. История замеров могла переполняться записями об оставленных попытках соединения, из-за чего Tor переставал корректно адаптировать тайм-аут к сетевым условиям. Если он оказывался слишком коротким, соединение могло не установиться даже при доступной сети.
Отдельные правки касаются повторного использования соединений с входными узлами и обработки запросов к onion-сервисам. В частности, отмена одной цепочки при прежней логике могла приводить к ненужной замене работающего соединения с входным узлом. Новая обработка ограничивает такие замены случаями действительного истечения тайм-аута первого перехода.
В Tor Browser 15.0.24 использовался Tor 0.4.9.13. Поэтому переход на 0.4.9.14 отличается от предыдущего обновления конкретными изменениями в построении маршрутов, обработке ошибок и работе onion-сервисов.
Патчи Firefox 158 перенесены в Tor Browser без смены основной ветки
Второй уровень исправлений касается браузерного движка. Tor Project указал перенос исправлений безопасности из Firefox 158 в задаче tor-browser#45382. Такой перенос позволяет получать необходимые изменения Mozilla в стабильной ветке Tor Browser, сохраняя её собственную конфигурацию приватности.
13 октября Mozilla опубликовала бюллетень MFSA 2026-106 для Firefox 158. В нём перечислены проблемы высокой серьёзности, включая ошибки использования памяти после освобождения (use-after-free), нарушения изоляции сайтов и возможность выхода из изолированной среды браузера в отдельных компонентах.
Здесь есть существенное ограничение: Tor Project не привёл поимённый список CVE, исправления которых вошли именно в Tor Browser 15.0.25. Поэтому весь бюллетень Mozilla нельзя автоматически считать перечнем уязвимостей, закрытых в этой версии Tor Browser. В changelog также не объявлен переход стабильной ветки на Firefox 158 целиком.
NoScript, OpenSSL и подпись Windows получили отдельные изменения
В состав обновления вошли NoScript 13.6.36.1984 и OpenSSL 3.5.9. NoScript участвует в управлении выполнением активного содержимого страниц, а OpenSSL обеспечивает криптографические функции используемого программного стека. Официальный перечень изменений не приписывает этим обновлениям отдельную новую пользовательскую функцию.
Для Windows изменена обёртка подписи исполняемых файлов: система сборки теперь учитывает новый сертификат. Эта деталь связана с проблемой предыдущих выпусков. В сентябре Tor Project сообщал, что прежний сертификат DigiCert EV истёк 1 сентября 2026 года и при установке некоторых версий с нуля появлялись предупреждения о подписи.
В сообщении о Tor Browser 15.0.25 разработчики зафиксировали изменение механизма подписи, но отдельно не подтвердили, исчезли ли предупреждения у всех пользователей Windows. На основании одного пункта changelog такой вывод делать преждевременно.
Обновление Tor Browser затрагивает сразу два уровня безопасности
В Tor Browser 15.0.25 сошлись исправления сетевого клиента Tor и браузерного движка Firefox. На сетевом уровне документированы конкретные причины неустойчивых соединений, ошибки выбора узлов и обработки маршрутов к onion-сервисам. На уровне браузера подтверждён перенос патчей Firefox 158, но точный состав перенесённых CVE публичный анонс не раскрывает.
Версия 15.0.25 продолжает серию защитных выпусков Tor Browser. В отличие от предыдущей 15.0.24, её отдельная техническая тема — последствия ошибок в Tor 0.4.9.14 для цепочек соединений и доступности onion-сервисов.