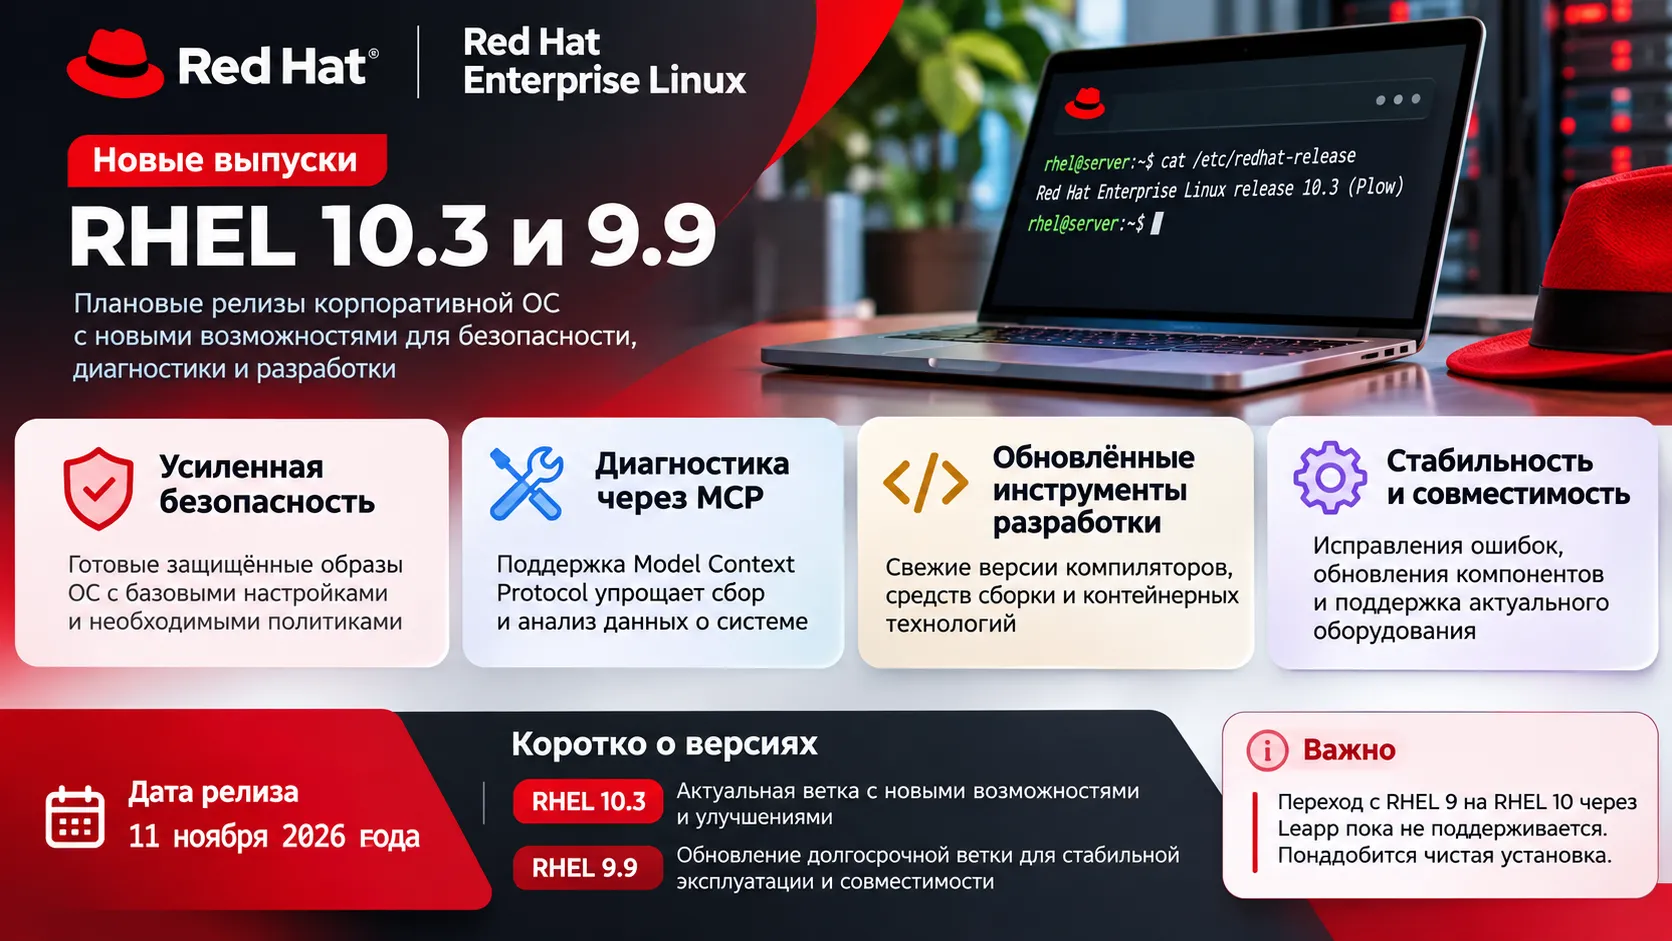
11 ноября 2026 года Red Hat объявила о доступности Red Hat Enterprise Linux (RHEL) 10.3 и 9.9. В RHEL 10.3 появилась полноценная поддержка защищённых образов системы, а в обеих ветках стал доступен сервер MCP для анализа неполадок с помощью ИИ. Для администраторов подтвердили поддерживаемые маршруты перехода между версиями без полной переустановки ОС, но совместимость зависит от оборудования и используемых приложений.
RHEL 10.3 проверяет целостность системы во время работы
В RHEL 10.3 функция sealed images (защищённые образы) для image mode получила статус General Availability — она официально готова к производственному использованию. Image mode позволяет развернуть операционную систему из загрузочного контейнерного образа на основе технологии bootc. Такой формат удобен, когда одинаковая конфигурация должна работать на нескольких серверах или в удалённых филиалах.
Проблема возникает, если содержимое установленной системы меняется после развёртывания. Причиной может быть ошибка настройки, посторонний скрипт или несанкционированное изменение системных файлов. В результате фактически работающий сервер уже отличается от проверенного образа.
Защищённые образы используют собственные ключи Secure Boot организации и механизмы dm-verity и fs-verity. Они формируют цепочку проверки от загрузки до файлов операционной системы. Корневая файловая система работает в режиме только для чтения, а целостность защищённых данных проверяется и при обращениях к ним. Если данные подменены, ядро блокирует их чтение.
Для компании с десятками одинаковых серверов это даёт проверяемое соответствие развёрнутой ОС подписанному образу. При этом защита относится к специально подготовленным образам в image mode: её появление в RHEL 10.3 само по себе не включает такой режим на каждой существующей установке.
MCP Server помогает находить причины сбоев по журналам и метрикам
В RHEL 10.3 и 9.9 сервер Model Context Protocol (MCP) перешёл из Developer Preview в General Availability. MCP — протокол, через который ИИ-приложения получают структурированный доступ к данным и инструментам. Red Hat распространяет сервер MCP как RPM-пакет через репозиторий RHEL Extensions; подключить его можно, в частности, к открытому терминальному агенту Goose.
Как это выглядит при расследовании сбоя? Например, ночью у приложения резко выросло потребление памяти, а утром оно уже работает нормально. Администратору приходится сопоставлять журналы сервиса, системные сообщения и графики производительности. MCP Server позволяет ИИ-помощнику получать эти сведения непосредственно из системы, включая исторические архивы Performance Co-Pilot (PCP), и связывать события между собой.
Red Hat отмечает, что локальная работа сервера учитывает обычные права пользователя. Это ограничивает доступ ассистента к тем сведениям, которые доступны запускающей его учётной записи.
Отдельно компания развивает автономный вариант RHEL command-line assistant с моделью ИИ на инфраструктуре самого заказчика. Такой сценарий рассчитан на закрытые сети, где нельзя отправлять внутренние данные во внешний сервис. На 11 ноября эта возможность остаётся в Developer Preview, тогда как сам MCP Server уже получил производственный статус. Это два разных уровня готовности.
В RHEL 9.9 обновились средства безопасности и PHP
Ветка RHEL 9.9 сохраняет актуальность для инфраструктуры, которая пока работает на девятом поколении системы. Обновление затрагивает инструменты контроля приложений, целостности файлов и среду разработки.
В частности, fapolicyd 2.0.1 получил параллельную обработку решений по правилам, транзакционные обновления базы доверенных файлов и интеграцию со сторожевым механизмом systemd. Служба fapolicyd управляет тем, какие программы разрешено запускать, поэтому изменения касаются контроля исполняемых файлов на рабочих станциях и серверах.
В инструменте AIDE, применяемом для обнаружения изменений файлов, появился готовый systemd-таймер aide-check.timer. Он позволяет организовать регулярную проверку целостности средствами самой системы. Для криптографической инфраструктуры обновлён opencryptoki до версии 3.27.0 с поддержкой механизмов стандарта PKCS #11 3.2, включая постквантовые алгоритмы ML-KEM и ML-DSA.
Разработчикам веб-приложений RHEL 9.9 предоставляет PHP 8.4. Эта версия поддерживает, среди прочего, property hooks и ленивые объекты. Их можно использовать при разработке новых приложений, сохраняя при этом корпоративную модель сопровождения пакетов Red Hat.
GCC 16, LLVM 22 и Go 1.27 расширяют возможности разработки
Оба релиза получили обновлённые инструменты для сборки и запуска приложений. В официальном обзоре Red Hat названы GCC Toolset 16, LLVM 22, Go 1.27, Rust 1.97, Node.js 26 и .NET 11. Для RHEL 9.9 документация также уточняет версии отдельных пакетов: GCC 16.2 в составе GCC Toolset, LLVM 22.1.8 и Go 1.27.3.
При сборке C и C++ проектов новые GCC и LLVM позволяют использовать более современные возможности компиляторов. Go 1.27 расширяет работу с обобщёнными типами и добавляет пакетную линейку encoding/json/v2. В Rust 1.97 обновлены компилятор и инструменты разработки; Node.js 26 предлагает актуальную среду выполнения JavaScript.
В RHEL такие компоненты поставляются с учётом механизма Application Streams — потоков приложений, позволяющих получать новые версии отдельных инструментов без смены всего поколения операционной системы. Для команд, которые одновременно сопровождают старые сервисы и разрабатывают новые, это уменьшает зависимость обновления компилятора от перехода всей серверной платформы на следующую основную версию.
Leapp поддерживает переходы с RHEL 8.10 на 9.9 и с 9.9 на 10.3
Red Hat объявила о новых проверенных маршрутах обновления с помощью Leapp — средства перехода между основными версиями RHEL с сохранением существующей установки. Для серверов, которые несколько лет работают на прежней платформе, такие маршруты позволяют планировать модернизацию без развёртывания системы с нуля.
| Исходная версия | Целевая версия | Ключевое условие |
| RHEL 8.10 | RHEL 9.9 | Поддерживаемые архитектуры, включая x86-64-v2, ARM64 и определённые платформы IBM |
| RHEL 9.9 | RHEL 10.3 | Поддерживаемые архитектуры; для AMD/Intel требуется x86-64-v3 |
Требование x86-64-v3 при переходе на RHEL 10 особенно важно для старого оборудования: совместимость определяется возможностями процессора, а не только количеством памяти и свободным местом на диске. Для систем с SAP HANA документация перечисляет отдельные поддерживаемые маршруты; переходы на 9.9 и 10.3 в приведённых общих списках для них не заявлены.
Прямое обновление с RHEL 8 до RHEL 10 не поддерживается. Для такого перехода документация предусматривает последовательное обновление через RHEL 9. Leapp выполняет предварительные проверки совместимости, а результат зависит от установленных пакетов, конфигурации хранилища и других особенностей конкретного сервера.
Чем различаются новые версии RHEL
RHEL 10.3 развивает десятое поколение системы: защищённые образы в image mode получили производственный статус, а в средствах безопасности расширена поддержка постквантовой криптографии. В частности, документация указывает алгоритмы гибридного обмена ключами для SSH в режиме FIPS.
RHEL 9.9 обновляет действующую девятую ветку: в ней появились новые версии средств контроля запуска программ, проверки целостности и инструменты разработки, включая PHP 8.4. MCP Server доступен в обеих ветках, поэтому диагностика с ИИ не требует обязательного перехода на RHEL 10.
Выпуск 11 ноября обозначил и границу готовности функций: MCP Server и защищённые образы RHEL 10.3 доступны для производственного использования, а автономный командный ИИ-помощник пока находится на стадии Developer Preview. Поддерживаемые пути Leapp расширились, но их применимость по-прежнему определяется архитектурой сервера и особенностями установленного ПО.
Источники
- Red Hat — Introducing Red Hat Enterprise Linux 10.3 and 9.9
- Red Hat Developer — What's new for developers in RHEL 10.3 and 9.9
- Red Hat Documentation — Major changes in RHEL 10.3
- Red Hat Documentation — RHEL 9.9 release notes
- Red Hat Documentation — In-place upgrade to RHEL 10.3
- Red Hat — How sealed images extend OS integrity from boot to runtime