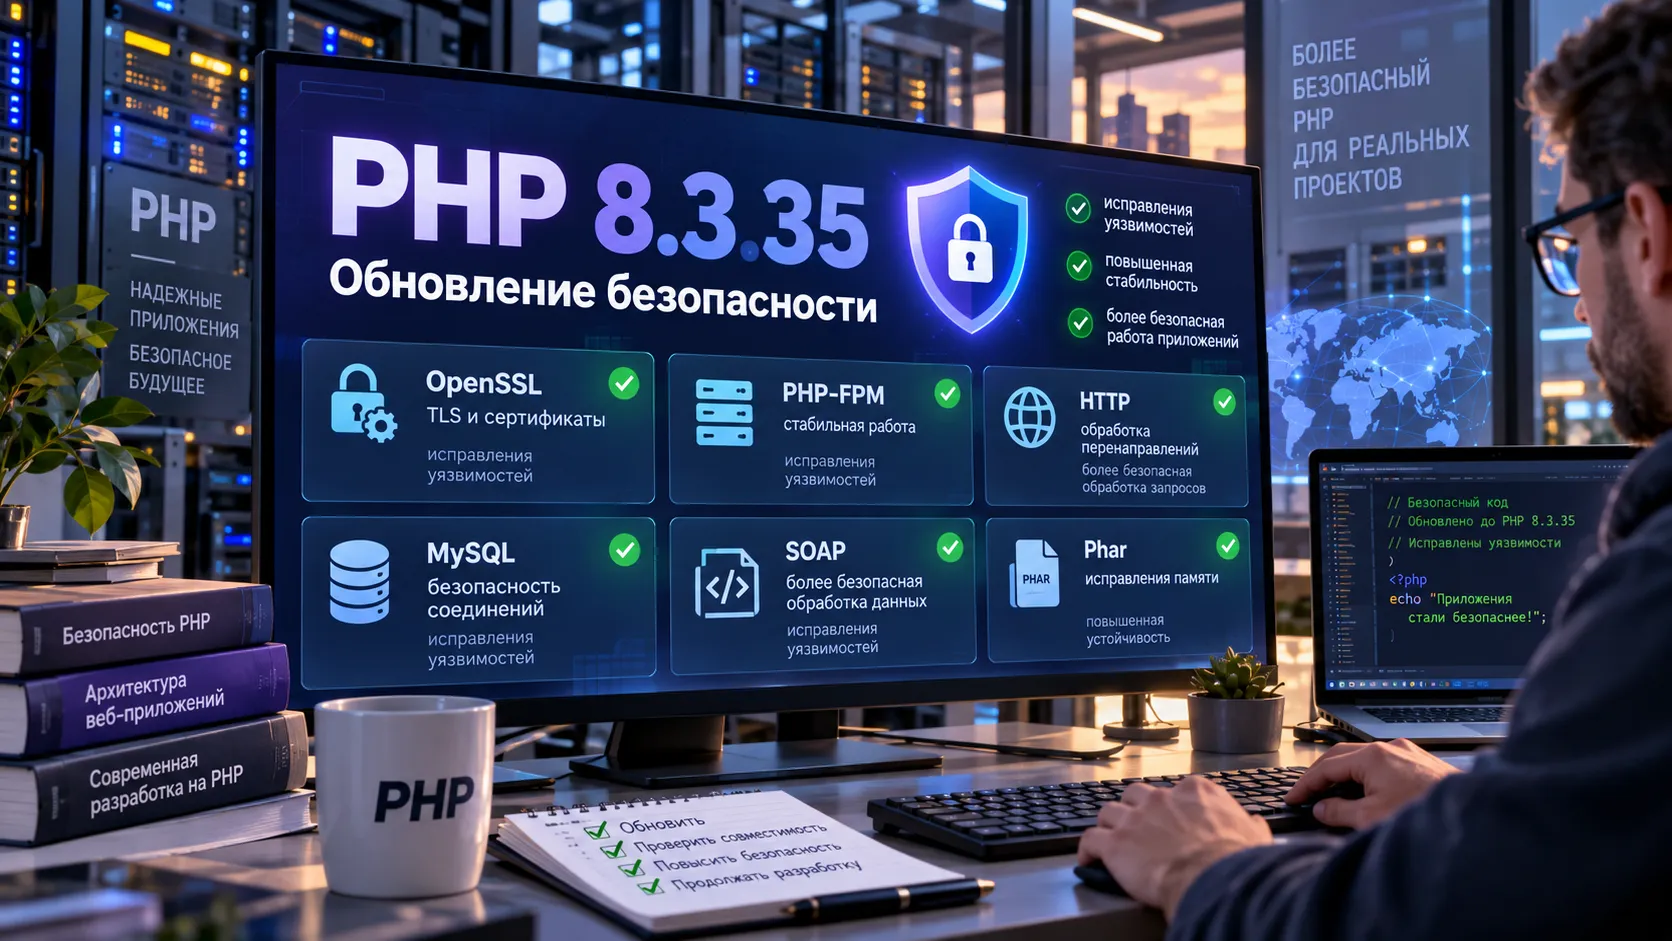
Разработчики PHP выпустили 24 сентября 2026 года версию 8.3.35 с исправлениями уязвимостей в сетевых соединениях, проверке TLS-сертификатов, работе с базами данных и обработке архивов. Некоторые ошибки допускали утечку учётных данных, обход ограничений доступа и повреждение памяти. Команда PHP рекомендует обновиться всем пользователям ветки 8.3.
PHP-FPM и OpenSSL получили исправления сетевой безопасности
Одна из исправленных уязвимостей, CVE-2026-91768, затрагивает PHP-FPM — компонент, который обрабатывает PHP-запросы на веб-серверах. Ошибка частичного сравнения IPv6-адресов позволяла обходить ограничения listen.allowed_clients, предназначенные для управления доступом к FastCGI.
В OpenSSL исправили две проблемы. CVE-2026-91769 связана с проверкой имени сервера в TLS-сертификате: после несовпадения поля SAN механизм мог ошибочно переходить к проверке устаревшего поля CN. Другая уязвимость, CVE-2026-91767, позволяла вызвать переполнение буфера при обработке специально подготовленного сертификата с подстановочными символами в имени сервера.
Обе ошибки имеют значение для приложений, устанавливающих защищённые HTTPS-соединения с внешними сервисами.
HTTP-перенаправления могли приводить к утечке учётных данных
В стандартном HTTP-обработчике PHP обнаружили уязвимость CVE-2026-91766, связанную с перенаправлениями между различными источниками. В определённых условиях при переходе на другой сервер могли передаваться конфиденциальные учётные данные.
Исправлена и CVE-2026-93682: пустой заголовок Location при HTTP-перенаправлении мог привести к чтению данных за пределами выделенной памяти.
Эти изменения касаются приложений, использующих встроенные HTTP-потоки PHP для получения внешних ресурсов.
MySQLnd, SOAP и Phar — исправления при обработке внешних данных
Уязвимость CVE-2025-1218 в mysqlnd, встроенном драйвере соединения с MySQL, была связана с чтением данных за пределами сетевых пакетов. Ошибка затрагивала обработку протокола обмена между PHP и сервером базы данных. Для приложений, которые используют mysqlnd через PDO или MySQLi, исправление касается безопасности низкоуровневого соединения.
В SOAP устранили две ошибки. CVE-2026-91765 позволяла вызвать неограниченную рекурсию при очистке XML-узлов на стороне сервера. CVE-2025-14181 была связана с переполнением целого числа, приводившим к переполнению буфера при разборе HTTP-запросов SOAP.
Исправление CVE-2026-6103 в Phar устраняет целочисленное переполнение при обработке TAR-архивов, которое могло допускать внедрение дополнительных записей в архив. Для приложений, принимающих архивы из внешних источников, это отдельный аспект безопасности загрузки и распаковки файлов.
Исправления потоковых фильтров и файловых операций Windows
В фильтрах потоков convert.* устранили CVE-2026-92842 — чтение за пределами выделенной памяти при наличии нулевого байта в параметре line-break-chars. Отдельное исправление функции FILTER_SANITIZE_ENCODED восстанавливает корректное кодирование байта 0xFF.
В Windows устранена CVE-2026-17545: при работе с файлами и потоками PHP не отклонял некоторые зарезервированные системой имена устройств. Ошибка относилась именно к обработке путей в Windows и могла влиять на приложения, которые формируют имена файлов на основе внешнего ввода.
Что меняется для сайтов на PHP 8.3
PHP 8.3.35 — обновление безопасности существующей ветки. Его исправления охватывают сразу несколько распространённых сценариев: подключение к MySQL, HTTPS-запросы к сторонним API, обработку файлов и работу PHP-FPM на сервере.
Релиз вышел 24 сентября 2026 года. Полный перечень изменений опубликован в официальном журнале PHP, а исходные коды и сборки доступны на странице загрузок. Насколько конкретный сайт был подвержен каждой из перечисленных уязвимостей, зависит от установленных расширений, сетевой конфигурации и того, какие входные данные обрабатывает приложение.