PHP 8.5.11 устраняет 11 уязвимостей, затрагивающих проверку TLS-сертификатов, обработку HTTP-перенаправлений, доступ к PHP-FPM и работу с архивами. В выпуск также вошли исправления ошибок управления памятью, генераторов, DOM и JIT-компилятора. Релиз датирован 24 сентября 2026 года и подтверждён официальным журналом изменений PHP.
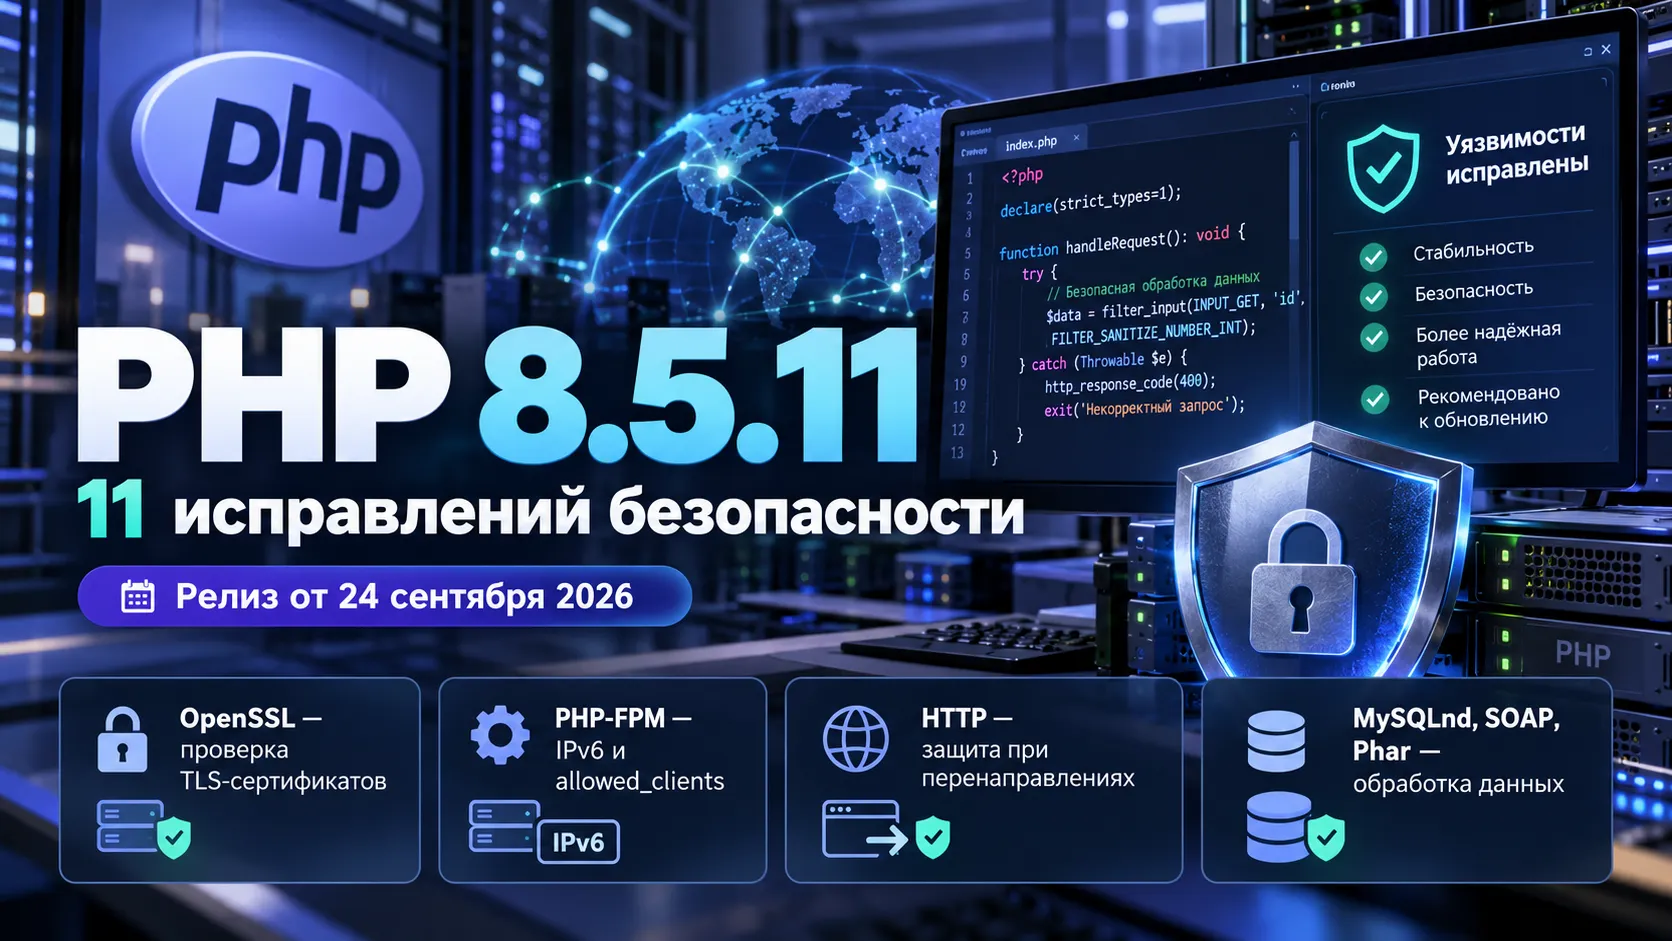
PHP 8.5.11 устраняет ошибки безопасности сразу в нескольких компонентах
При обращении сайта к внешнему API, обработке XML-документа или подключении к базе данных PHP выполняет множество операций, незаметных посетителю. Ошибки в этих механизмах способны затронуть даже приложения, код которых давно не менялся.
Предыдущая версия, PHP 8.5.10, вышла 27 августа 2026 года и была сосредоточена на исправлении ошибок. В PHP 8.5.11 разработчики закрыли ряд уязвимостей, связанных с проверкой сетевых адресов, обработкой недоверенных данных и управлением памятью.
Особое место занимают изменения в OpenSSL и PHP-FPM. Первый компонент отвечает, в частности, за защищённые соединения с внешними серверами. Второй выполняет PHP-код при обработке веб-запросов, например при использовании Nginx.
PHP-FPM исправляет обход ограничений доступа по IPv6
В PHP-FPM обнаружили ошибку при проверке адресов, перечисленных в параметре listen.allowed_clients. Прежний механизм сравнивал лишь первые 96 бит IPv6-адреса. В определённых конфигурациях это позволяло обойти список разрешённых клиентов. Уязвимость получила идентификатор CVE-2026-91768.
Для понимания проблемы достаточно представить сервер, который принимает FastCGI-соединения только от определённых адресов. Если проверка сравнивает адрес не полностью, подключение с другого IPv6-адреса с совпадающим началом может пройти ограничение. Риск зависит от сетевой конфигурации и доступности PHP-FPM.
OpenSSL точнее проверяет TLS-сертификаты
Два исправления относятся к проверке имён серверов в TLS-сертификатах — механизму, который помогает PHP убедиться, что соединение установлено с нужным узлом.
Уязвимость CVE-2026-91769 связана с неправильным возвратом к полю Common Name (CN), когда проверка поля Subject Alternative Name (SAN) уже обнаружила несовпадение. Ошибка могла повлиять на подтверждение имени удалённого сервера.
В CVE-2026-91767 исправлено переполнение буфера в функции php_openssl_matches_wildcard_name(). Проблема возникала при обработке специально сформированного шаблонного имени в сертификате. Точные последствия эксплуатации зависят от условий, в которых обрабатывается такой сертификат.
Обе ошибки имеют значение для приложений, которые через PHP обращаются к внешним HTTPS-сервисам: платёжным шлюзам, API партнёров или другим серверам.
HTTP-перенаправления больше не должны передавать учётные данные другому сайту
Ещё одно исправление затронуло встроенный HTTP stream wrapper — механизм, через который PHP может открывать HTTP-адреса как потоки данных. При перенаправлении запроса на другой источник существовала возможность утечки учётных данных между доменами. Ошибка обозначена как CVE-2026-91766.
Отдельно устранено чтение за границами памяти при обработке перенаправления с пустым заголовком Location (CVE-2026-93682). Исправление касается некорректных ответов внешнего сервера, которые PHP получает во время перехода по адресу.
Эти изменения затрагивают сценарии, когда серверное приложение самостоятельно скачивает файлы, запрашивает данные по URL или взаимодействует с внешними веб-службами.
MySQLnd, Phar и SOAP получили исправления обработки недоверенных данных
В драйвере MySQLnd, который обеспечивает взаимодействие PHP с MySQL, исправили несколько случаев чтения данных за границами буфера при обработке сетевых пакетов. В журнале изменений они объединены под CVE-2025-1218. Проблема связана с обработкой ответов по протоколу MySQL; реальный риск зависит от того, с каким сервером соединяется приложение.
В Phar устранено целочисленное переполнение при чтении чисел из TAR-архива. Оно могло привести к внедрению записи в архив; исправление обозначено как CVE-2026-6103. Также разработчики устранили ошибку use-after-free при работе с подключёнными каталогами Phar.
Компонент SOAP получил исправления неограниченной рекурсии при очистке XML-узлов (CVE-2026-91765) и переполнения буфера при разборе SOAP по HTTP (CVE-2025-14181). Ещё две ошибки были связаны с повреждением кэша WSDL и переполнением стека при обработке схем с циклическими ссылками. Для проектов, обменивающихся XML-сообщениями со сторонними системами, эти изменения касаются обработки входящих документов.
Исправлены ошибки Windows, DOM, Intl и JIT
Windows-версия PHP теперь проверяет зарезервированные имена устройств перед файловыми операциями. Исправление зарегистрировано как CVE-2026-17545. В потоковых фильтрах convert.* устранено чтение за границами памяти при наличии нулевого байта в параметре символов переноса строки (CVE-2026-92842).
Помимо безопасности, в выпуск вошли обычные исправления, которые могут проявляться в повседневном коде:
- Генераторы. Вложенные
yield fromбольше не должны пропускать элементы после вызоваvalid()илиnext()на внутреннем генераторе либо повторно выдавать значение при дополнительном делегировании. - DOM. Исправлено устаревание кэша списков элементов после изменения классов и удаления атрибутов. Устранены несколько ошибок use-after-free и аварийное завершение при отдельных операциях с DOMXPath.
- Intl. Скорректированы смещения символов в
grapheme_strpos(),grapheme_strrpos()иNumberFormatter; устранены утечки памяти и ошибки освобождения объектов. - OPcache и JIT. Исправлены гонка при
opcache.protect_memoryв сборках ZTS и несколько сценариев аварийного завершения JIT. - PDO и PostgreSQL. Исправлена работа прокручиваемых курсоров при ленивой выборке с
PDO::ATTR_PREFETCH => 0.
Для приложений, использующих XML, локализацию и сложные генераторы, исправления могут влиять на результат выполнения существующего кода, даже если он напрямую не взаимодействует с компонентами безопасности.
PHP 8.5.11 продолжает исправление ошибок ветки 8.5
Официальный тег PHP 8.5.11 был создан 22 сентября, а запись в файле NEWS датирована 24 сентября 2026 года. Версия следует за PHP 8.5.10, выпущенной 27 августа, и сохраняет акцент на исправлении ошибок существующей ветки.
В этом выпуске одновременно затронуты сетевые механизмы, обработка архивов, XML и внутреннее управление памятью. Насколько отдельное исправление влияет на конкретный сайт, определяется используемыми расширениями, конфигурацией PHP-FPM и тем, какие внешние данные обрабатывает приложение.