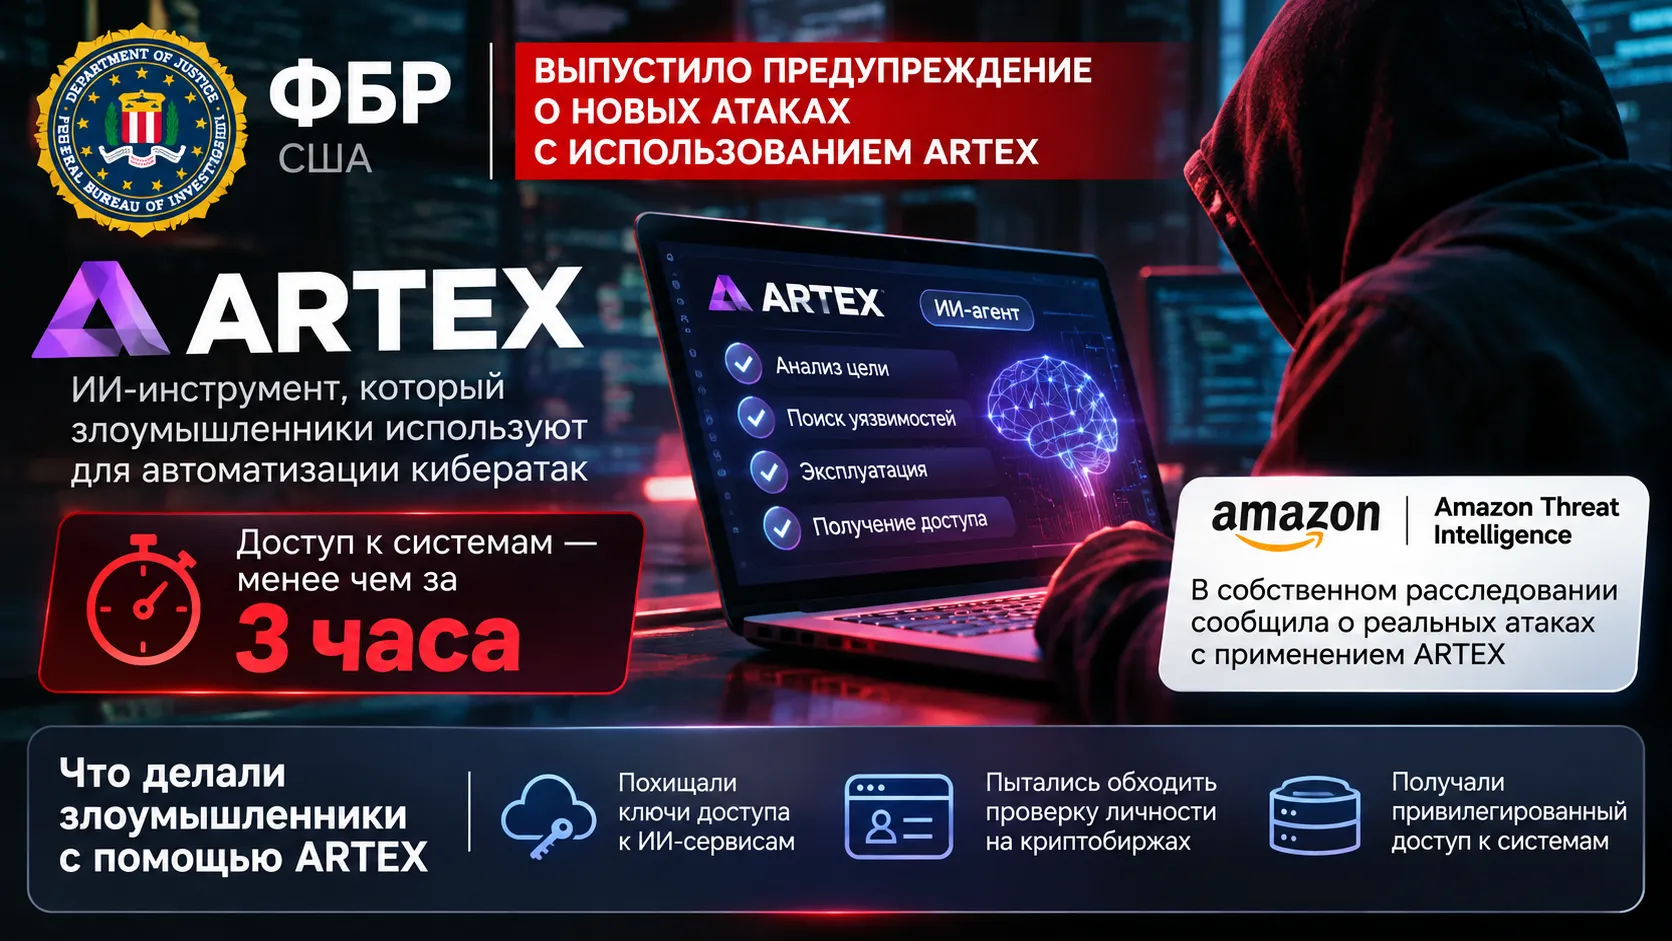
13 ноября 2026 года ФБР США выпустило предупреждение об ARTEX - платформе, с помощью которой злоумышленники автоматизируют разведку, поиск уязвимостей и проникновение в корпоративные сети. В отдельных зафиксированных случаях от выбора цели до получения привилегированного доступа проходило менее трёх часов. В тот же день Amazon описала кампании с кражей ключей к ИИ-моделям и попытками обойти проверку личности при помощи дипфейков.
ФБР связывает ARTEX с быстрыми атаками на компании и их подрядчиков
В бюллетене FLASH-20261113-001 ФБР сообщает, что ARTEX используют злоумышленники как минимум с августа 2026 года. Целями становились организации финансового, государственного, технологического, оборонного, медицинского и других секторов. Скорость - одна из характерных особенностей: отдельные операции достигали стадии повышенных привилегий менее чем за три часа.
ФБР приводит два примера масштаба уже известных кампаний. В атаках на южнокорейские финансовые учреждения, по данным ведомства, были похищены персональные сведения примерно 67 тысяч человек. В другом случае компрометация цепочки поставок, затронувшая клиентов ConnectWise Cloud Backup, открыла возможность доступа более чем к 2250 организациям-клиентам. Последнее число описывает охват потенциального доступа и само по себе не подтверждает похищение данных у каждой из этих организаций.
По состоянию на начало ноября исследователи обнаружили более 1600 публично доступных консолей ARTEX. Это серверные панели запущенных экземпляров платформы: открытая консоль сама по себе ещё не доказывает, что её владелец совершал кибератаки. При этом обнаружение таких систем помогает оценить распространение инструмента, который изначально предназначался для санкционированного тестирования безопасности.
ARTEX превращает задачу на естественном языке в последовательность действий
ARTEX - многоагентная платформа для тестирования на проникновение, написанная на Go. Оператор задаёт цель обычным языком, а специализированные ИИ-агенты выполняют отдельные этапы: собирают сведения об инфраструктуре, проверяют доступность сервисов, исследуют найденные слабые места и обмениваются результатами. Платформа работает с внешними языковыми моделями, среди которых в бюллетене ФБР названы Claude, GPT, DeepSeek и другие.
Почему такая автоматизация меняет ход атаки? Раньше поиск доступных извне систем, проверка прав украденной учётной записи и переход к следующей цели требовали последовательной работы оператора или набора разрозненных скриптов. В ARTEX агенты могут выполнять такие задачи параллельно и сохранять общий контекст. Это особенно заметно, когда злоумышленники последовательно проверяют множество сервисов и связанных компаний.
Исходный репозиторий ARTEX появился на GitHub летом 2026 года. После сообщений о преступном использовании разработчик закрыл к нему доступ 8 октября. Как отмечает ФБР, копии кода, независимые версии и коммерческий вариант ARTEX PRO продолжили распространяться. Поэтому удаление первоначального репозитория не прекратило использование технологии.
Amazon обнаружила схему, в которой украденные API-ключи финансировали новые атаки
Отдельный доклад Amazon Threat Intelligence, опубликованный 13 ноября, основан на данных ловушек MadPot. С 3 октября по 5 ноября датчики выдавали себя за интерфейсы доступа к языковым моделям и получали запросы от атакующих агентов. В этих запросах содержались их инструкции, история действий и записи о предыдущих операциях.
В одной кампании злоумышленники нацелились на ключи API - секретные строки, позволяющие приложениям обращаться к платным ИИ-моделям. Агенты искали открытые интерфейсы управления, ключи в репозиториях кода и конфигурациях приложений, после чего проверяли пригодность найденных данных. Согласно записям агентов, работающие ключи добавлялись в общий шлюз для дальнейших запросов к моделям. Так украденные учётные данные могли обеспечивать вычислительные ресурсы для следующего этапа поиска.
Среди продуктов, чьи развёртывания фигурировали в исследовании, Amazon перечисляет LiteLLM, Dify, Langflow, RAGFlow, Open WebUI и Ollama. Само присутствие продукта в этом перечне не означает, что каждая его установка уязвима: риск связан с конкретной версией, настройками, раскрытыми секретами и доступными извне компонентами.
Amazon оценила связь этих кампаний с ARTEX со средней степенью уверенности. Исследователи видели записи самих агентов, но не наблюдали все описанные в них действия непосредственно и не смогли подтвердить каждый заявленный результат. Эта граница между наблюдением и рассказом атакующей системы существенна для оценки масштаба инцидентов.
Попытки пройти проверку личности с дипфейком завершились отказом
Вторая изученная Amazon кампания была направлена на процедуры идентификации клиентов двух криптовалютных бирж. Агенты экспериментировали с поддельными фотографиями документов и видео, имитирующим живого человека перед камерой. В одной из записанных попыток система смогла воспроизвести требуемую последовательность движения лица, но серверная проверка отклонила дипфейк. По данным Amazon, все зафиксированные решения сервера по таким попыткам были отрицательными.
Эта история показывает одновременно возможности и пределы автоматизации. Несколько агентов параллельно исследовали разные части процедуры: проверку живого присутствия, подготовку видео и обработку документов. При этом успешного прохождения проверки личности по опубликованным записям не установлено.
Открытые панели, ключи в коде и слабые права доступа остаются точками входа
В предупреждении ФБР отдельно упомянуты системы, которые организации часто защищают менее тщательно: порталы поставщиков, старые веб-сервисы, административные панели, мобильные серверные компоненты и сторонние интеграции. Один скомпрометированный подрядчик может стать промежуточным звеном доступа к крупному клиенту.
Бюллетень описывает признаки, полезные при расследовании: массовые повторяющиеся запросы к страницам входа и API, необычные входы сервисных учётных записей, изменения прав облачных приложений, подозрительные обращения к API языковых моделей и резкие изменения расхода токенов. Для снижения риска ФБР выделяет ограничение публичного доступа к интерфейсам администрирования, проверку секретов в коде и контроль привилегий. Это меры против конкретных способов проникновения, указанных в расследованиях, и они применимы вне зависимости от того, какой инструмент использует атакующий.
ФБР также предостерегает от автоматической блокировки адресов только потому, что они упомянуты в списке индикаторов компрометации: облачные IP-адреса могут сменить владельца, поэтому их значение зависит от времени и сопутствующих журналов событий.
Скорость работы агентов сокращает время обнаружения вторжения
Обе публикации от 13 ноября описывают одну и ту же тенденцию с разных сторон. ФБР документирует масштаб и последствия применения ARTEX, а Amazon показывает устройство отдельных кампаний по записям их участников. Уязвимости, утечки ключей и ошибки разграничения доступа существовали и раньше; агенты ускоряют проверку множества целей и последовательное использование найденных возможностей.
Точный масштаб всех операций ARTEX пока невозможно установить по этим источникам. Открытые консоли не равны числу преступных групп, а записи агентов не всегда подтверждают успешный взлом. Однако подтверждённые случаи и скорость отдельных проникновений уже дают основание рассматривать автономные инструменты как отдельный фактор в расследованиях киберинцидентов.