Веб-приложение может работать без видимых сбоев и одновременно допускать доступ к чужим заказам, документам или учётным записям. Проверка безопасности позволяет обнаружить такие сценарии до инцидента: для этого исследуют права пользователей, конфигурацию сервера, программные зависимости и поведение приложения при нестандартных запросах.
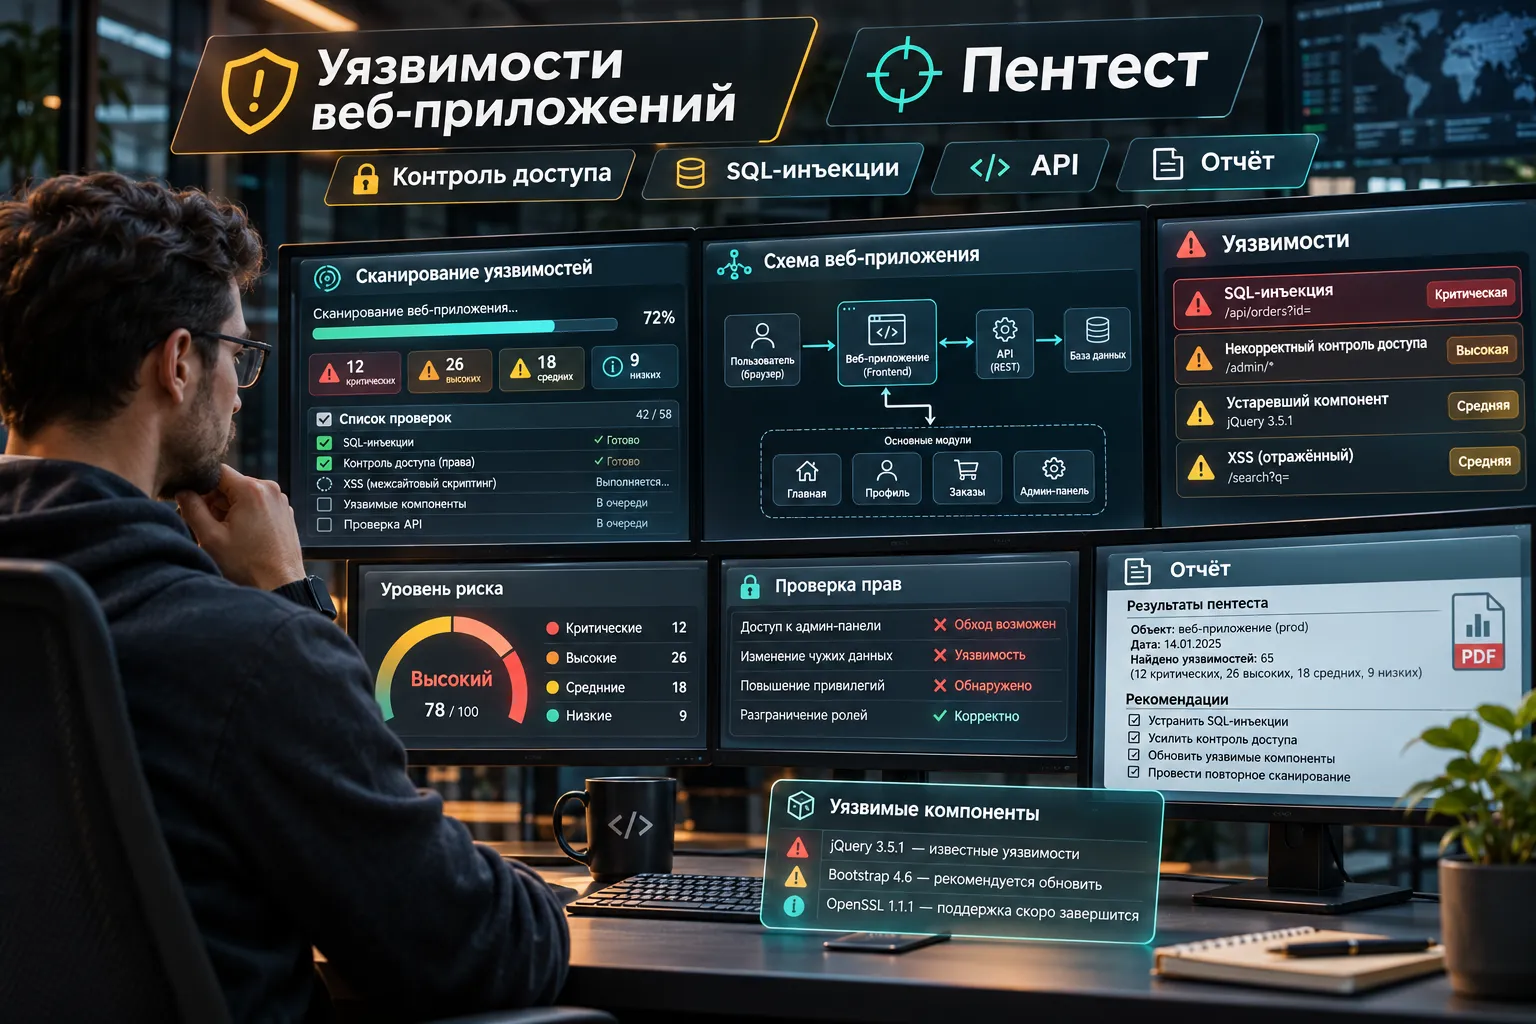
Ошибки контроля доступа позволяют просматривать чужие записи
Представим интернет-магазин с личным кабинетом. Покупатель открывает страницу своего заказа, а адрес содержит числовой идентификатор: /orders/3482. Если сервер выдаёт сведения по одному лишь номеру заказа и не проверяет владельца записи, изменение идентификатора может раскрыть информацию о другой покупке. Подобная ошибка называется IDOR — небезопасная прямая ссылка на объект.
Успешный вход в учётную запись сам по себе такую проблему не устраняет. Аутентификация подтверждает личность пользователя, а авторизация определяет, какие записи и действия ему доступны. Например, сотрудник поддержки может просматривать обращения клиентов, но право изменять платёжные реквизиты требует отдельного разрешения.
В перечне OWASP Top 10 за 2025 год нарушения контроля доступа занимают первую позицию. К этой категории относятся различные случаи обхода ограничений, включая чтение чужих данных и выполнение операций с чужими объектами. Уязвимость может находиться в API, даже если интерфейс сайта скрывает соответствующую кнопку.
Небезопасные настройки и зависимости расширяют поверхность атаки
Часть слабых мест возникает без ошибок в бизнес-логике. К примеру, сервер может отдавать диагностические сообщения с внутренними путями, облачное хранилище — разрешать публичное чтение файлов, а административная панель — оставаться доступной извне без дополнительных ограничений. Такие проблемы связаны с конфигурацией приложения и инфраструктуры.
Другой источник риска — программные компоненты. Современный сайт использует фреймворк, библиотеки, пакеты для обработки файлов и сторонние сервисы. Для некоторых версий компонентов исследователи публикуют сведения об известных уязвимостях. Проверка состава зависимостей помогает выяснить, какие из них присутствуют в конкретной сборке и какие обновления доступны.
Отдельную группу составляют инъекции. Они появляются, когда приложение небезопасно обрабатывает полученные данные, например формирует запрос к базе из пользовательского ввода. Последствия зависят от реализации и прав, с которыми выполняется запрос: от раскрытия отдельных записей до изменения данных.
Автоматическое сканирование обнаруживает известные признаки проблем
Сканер уязвимостей сопоставляет обнаруженные компоненты и настройки с базами известных проблем, проверяет отдельные условия и формирует список находок. Такой анализ полезен для интернет-сервисов с большим количеством библиотек, серверов и сетевых портов: он помогает заметить устаревшие версии и типовые ошибки конфигурации.
Результаты сканирования требуют проверки. Указанная в отчёте версия библиотеки ещё не доказывает, что конкретная уязвимость доступна для эксплуатации. На возможность атаки влияют конфигурация, используемые функции, дополнительные меры защиты и доступность компонента извне.
Есть и задачи, которые требуют понимания логики самого продукта. Например, приложение может корректно проверять пароль и защищать соединение, но разрешать обычному пользователю подтверждать возврат средств по чужому заказу. Выявление подобного нарушения связано с изучением ролей, последовательности операций и правил обработки заявок.
Пентест проверяет возможные последствия найденных уязвимостей
Тестирование на проникновение, или пентест, представляет собой согласованную проверку защищённости, во время которой специалист моделирует действия потенциального атакующего. Он изучает доступные функции, проверяет гипотезы об уязвимостях и фиксирует, к каким последствиям они могут привести в заданных границах.
Для веб-приложения важны несколько направлений: разграничение прав, работа с сессиями, обработка пользовательских данных, загрузка файлов и механизмы API. В методологии OWASP Web Security Testing Guide эти области выделены в самостоятельные группы проверок. Например, тестирование доступа может включать сравнение того, какие действия доступны двум учётным записям с разными ролями.
Проверки проводят с разрешения владельца системы и заранее согласуют допустимые действия. Для действующего интернет-магазина условия могут исключать изменение реальных заказов, массовые запросы и операции, способные нарушить обслуживание покупателей. Найденную проблему в таком случае подтверждают безопасным способом, достаточным для отчёта.
Границы тестирования определяют сроки и стоимость работ
Объём проверки зависит от устройства системы. Сайт-визитка с несколькими формами, интернет-магазин с оплатой и корпоративная платформа с десятками ролей требуют разного количества тестовых сценариев. Дополнительные интерфейсы API, мобильные клиенты, интеграции с платёжными сервисами и доступ к исходному коду тоже влияют на план работ.
Поэтому стоимость пентеста обычно рассматривают вместе с перечнем проверяемых компонентов, глубиной тестирования и форматом итогового отчёта. Указанная без границ проекта сумма мало говорит об объёме исследования: в одном случае проверяются только публичные страницы, в другом — внутренние функции, права сотрудников и взаимодействие нескольких сервисов.
При согласовании работ фиксируют адреса и системы, которые входят в проверку, доступные тестовые учётные записи, ограничения по нагрузке и порядок сообщения о критических находках. Подобное планирование описывает NIST SP 800-115 — руководство по техническому тестированию и оценке информационной безопасности.
Отчёт связывает техническую ошибку с её последствиями
Фраза «обнаружена уязвимость контроля доступа» оставляет разработчику слишком много неизвестных. Полезный результат проверки содержит место обнаружения проблемы, условия её возникновения, описание доступного злоумышленнику действия и ожидаемое безопасное поведение системы. Для подтверждённых находок приводят воспроизводимые доказательства в согласованном объёме.
Приоритет исправления зависит от последствий и условий эксплуатации. Ошибка, позволяющая читать адрес доставки одного чужого заказа, и ошибка, открывающая доступ к базе всех клиентов, требуют разных оценок. На решение влияют объём затронутых данных, доступность функции извне, необходимые права и вероятность злоупотребления.
После исправления проводят повторный тест конкретного сценария. Например, проверяют, что сервер теперь сверяет владельца заказа с текущей учётной записью и возвращает отказ при попытке обратиться к чужой записи. Дополнительно тестируют соседние функции, использующие тот же механизм доступа: похожая ошибка может существовать в выгрузке документов или мобильном API.
Новые функции меняют картину защищённости приложения
Состояние безопасности зависит от текущей версии кода, настроек и состава интеграций. Новая роль сотрудника, дополнительный метод API или изменение порядка оформления заказа создают сценарии, которых не существовало во время предыдущей проверки. Поэтому результаты пентеста описывают защищённость конкретной системы в согласованных границах и на момент исследования.
Ошибки доступа, конфигурации и обработки данных имеют разные причины, но могут приводить к одному последствию — несанкционированному получению или изменению информации. Открытым остаётся вопрос полноты каждой отдельной проверки: её результат определяется тем, какие компоненты, роли и действия действительно вошли в исследование.