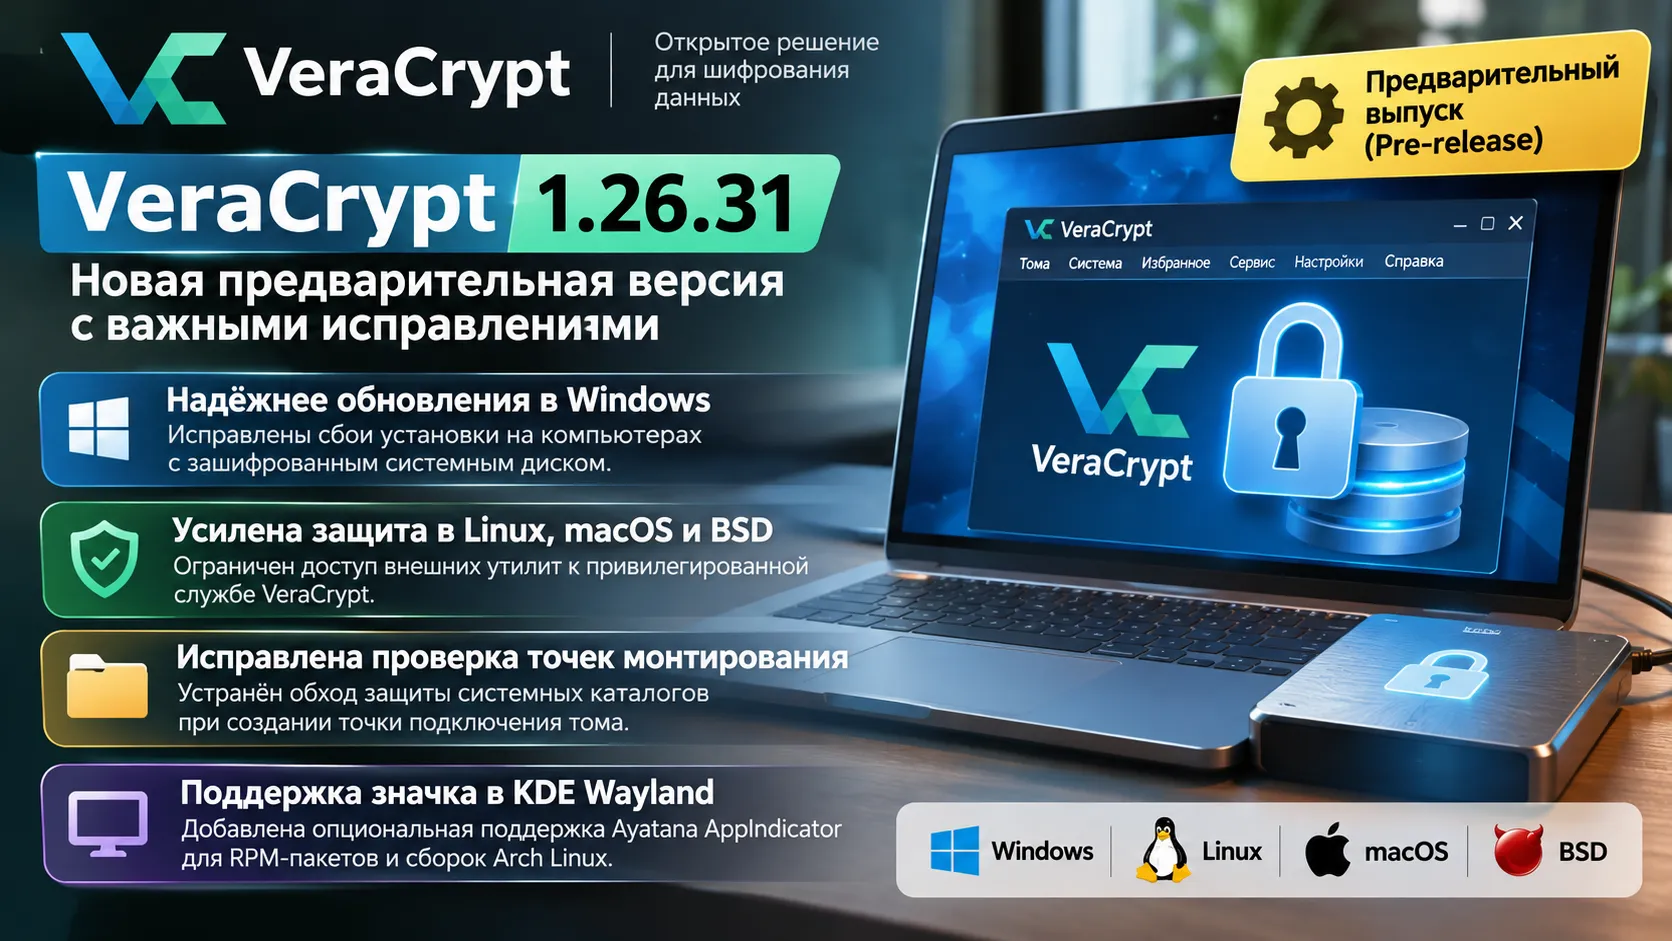
2 ноября 2026 года разработчики VeraCrypt представили версию 1.26.31 со статусом предварительного выпуска (Pre-release). В ней исправили проблемы установки на компьютерах с зашифрованным системным диском Windows, усилили изоляцию служебных процессов в Linux, macOS и BSD и устранили ошибку проверки каталогов монтирования. Изменения затрагивают сценарии, в которых сбой обновления или неправильная обработка системного пути способны нарушить работу программы шифрования.
Обновление VeraCrypt в Windows больше не должно срываться из-за занятой службы
В VeraCrypt 1.26.30 обновление могло завершиться ошибкой при замене исполняемого файла системной службы. Этот компонент помогает программе взаимодействовать с Windows, поэтому проблема затрагивала сам процесс установки новой версии. В 1.26.31 установщик ждёт завершения работы службы, повторяет попытки замены заблокированных файлов и при необходимости переносит замену до следующей перезагрузки Windows.
Отдельно разработчики исправили обновление через MSI на компьютерах, где VeraCrypt шифрует системный диск. Здесь установка связана с загрузчиком — программой, участвующей в запуске операционной системы до появления рабочего стола. Изменения охватывают перенос резервных копий исходного загрузчика Windows, обновление загрузочных компонентов и проверки совместимости с Secure Boot, механизмом проверки доверенности загрузочного ПО.
Раньше проблемы с настройками обновления Windows, переносом резервных копий или обновлением службы могли останавливать связанные операции. Теперь часть таких ситуаций оформляется как предупреждение с указанием конкретного файла или параметра реестра. При запуске службы VeraCrypt также повторяет настройку поддержки функциональных обновлений Windows. Предупреждение при этом остаётся сигналом о конкретной нерешённой операции, даже когда установщик смог завершить работу.
Переход на новые сертификаты Secure Boot затронул аварийное восстановление
В выпуске предусмотрено отдельное предупреждение для ситуации, когда новый диск восстановления VeraCrypt Rescue Disk повторно использует резервную копию Windows Boot Manager с подписью Microsoft Windows Production PCA 2011. Это связано с переходом на сертификаты Microsoft Windows UEFI CA 2023.
Диск восстановления содержит средства, которые могут понадобиться при проблемах с загрузкой зашифрованной системы. Разработчики уточнили существенную деталь: повторное создание Rescue Disk само по себе не обновляет уже сохранённую резервную копию старого загрузчика. Поэтому предупреждение описывает состояние конкретной копии, а не автоматически подтверждает её совместимость с новыми сертификатами.
В Linux, macOS и BSD закрыли путь к использованию активной административной сессии
В Unix-подобных системах VeraCrypt взаимодействует с привилегированной службой, которой нужны расширенные права для работы с устройствами и зашифрованными томами. В версии 1.26.30 уже ограничили передачу служебных каналов дочерним процессам. Версия 1.26.31 продолжает эту защиту: запущенные программой внешние утилиты больше не должны наследовать каналы связи между интерфейсом и службой, а также открытые файлы, устройства и внутренние каналы программы.
Почему это имеет значение? Если сторонняя программа получала доступ к каналу уже авторизованной административной сессии, возникала возможность использовать её привилегии. Новые ограничения закрывают описанный разработчиками путь. Это относится к взаимодействию VeraCrypt со вспомогательными процессами, а не к смене алгоритма шифрования данных.
Разработчики исправили и зависания при ожидании системных утилит, которые подключают зашифрованный том или открывают его в файловом менеджере. В 1.26.31 пересмотрена обработка времени ожидания таких команд.
Проверка каталогов монтирования устраняет обход защиты системных папок
В отчёте об ошибке #1973, открытом 27 октября, описана проблема VeraCrypt 1.26.30 в Linux. Если каталог для подключения тома ещё не существовал, проверка пути могла неправильно обработать переходы через .. или символические ссылки. В отдельных условиях это позволяло создать точку монтирования внутри защищённой системной папки, которую программа должна была отклонить.
В 1.26.31 проверку таких путей исправили. Дополнительно для Linux и BSD уточнили правила автоматического создания каталогов: программа сама управляет только стандартными именами с заданным префиксом и номером слота от 1 до 64. Пользовательские каталоги, например /media/veracrypt-backup, должны существовать заранее и иметь подходящие права доступа. Для нестандартных путей больше не действует автоматическое создание и изменение владельца только на основании похожего префикса.
Эта разница важна для сохранённых настроек подключения томов и сценариев, использующих собственные точки монтирования: поведение стандартного и пользовательского каталога теперь явно различается.
Значок VeraCrypt в KDE Wayland получил дополнительную поддержку
Для RPM-пакетов и сборок Arch Linux добавили необязательную поддержку Ayatana AppIndicator — механизма отображения значков приложений в системной области рабочего стола. Это касается, в частности, KDE Plasma в сеансе Wayland.
Проблема знакома по обращению #1339: пользователь Fedora с KDE Plasma 6 сообщал, что VeraCrypt работает, но его значок отсутствует в системном трее. Поддержка AppIndicator создаёт дополнительный вариант интеграции для соответствующих сборок. Её наличие зависит от конкретного пакета и окружения рабочего стола.
VeraCrypt 1.26.31 пока имеет статус предварительного выпуска
На GitHub версия 1.26.31 от 2 ноября обозначена как Pre-release, а предыдущая 1.26.30 по-прежнему отмечена как Latest. На официальной странице загрузок VeraCrypt также указано, что установщики Windows версии 1.26.30 были отозваны из-за проблем с обновлением: для Windows там предлагается 1.26.29, для Linux и macOS — 1.26.30. Это объясняет, почему изменения, связанные с установкой на зашифрованную Windows, оказались в центре нового выпуска.
Таким образом, у 1.26.31 уже есть подтверждённый перечень исправлений для разных операционных систем, включая ошибки установки, доступа к привилегированной службе и проверки точек монтирования. Дата перехода этой сборки в статус стабильной в опубликованных сведениях о релизе не указана.
Источники
- GitHub — VeraCrypt 1.26.31, официальный предварительный релиз от 2 ноября 2026 года
- GitHub — VeraCrypt 1.26.30, описание предыдущих изменений
- GitHub — ошибка проверки каталога монтирования #1973
- GitHub — обращение о значке в KDE Plasma #1339
- VeraCrypt — официальная страница загрузок и статусы стабильных версий