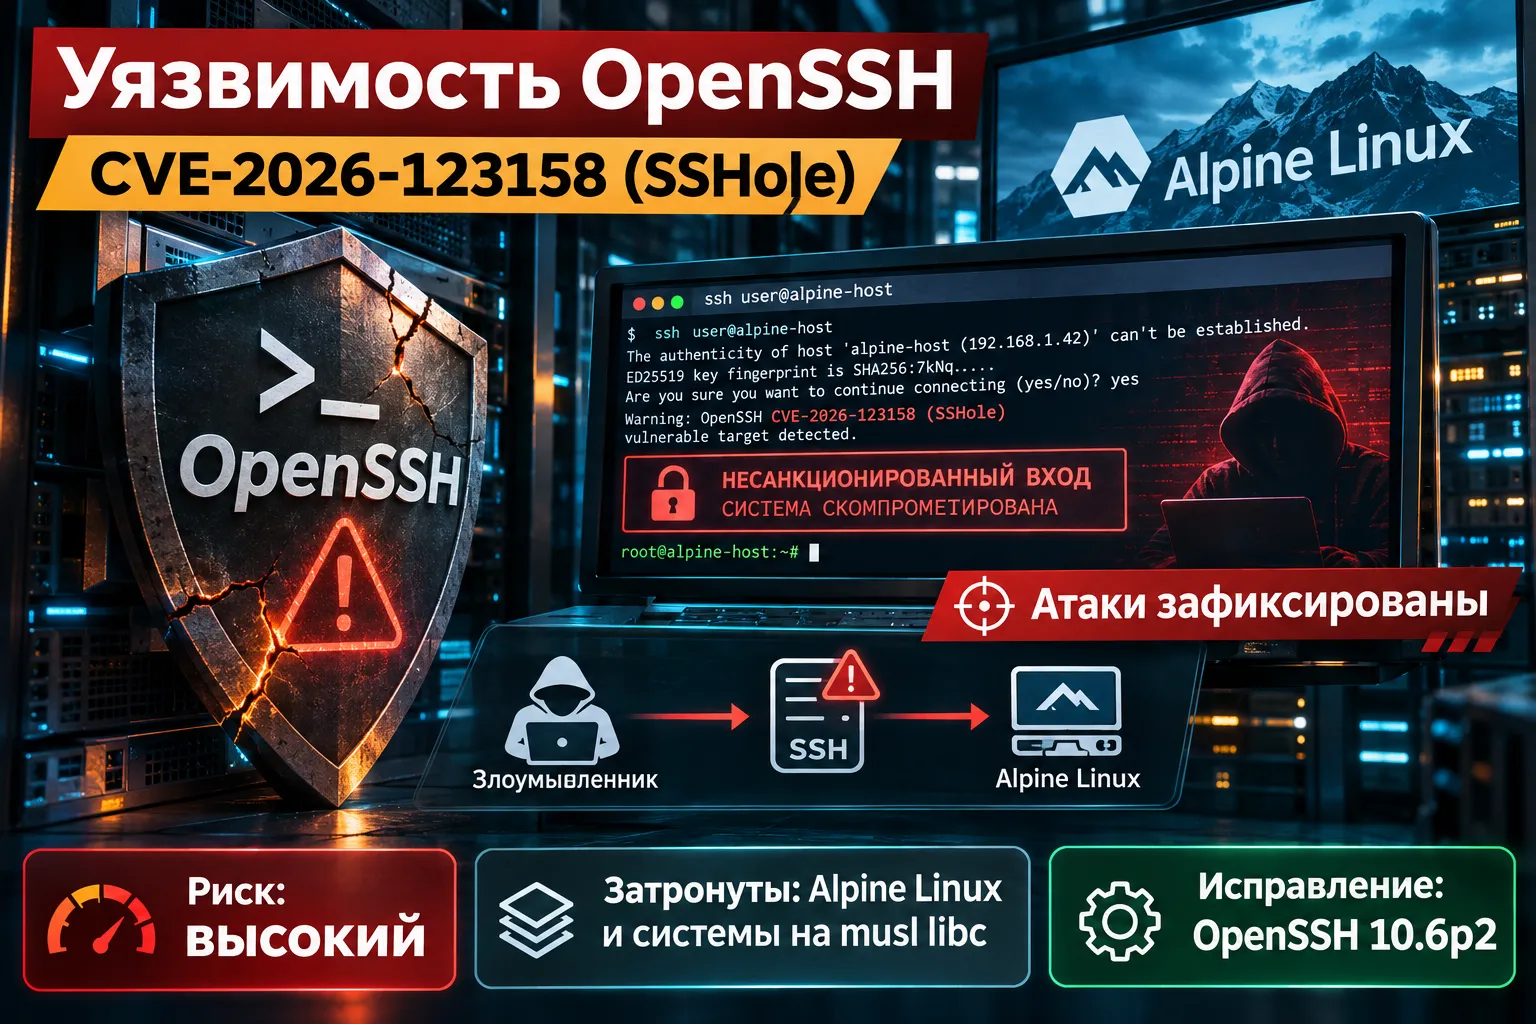
В OpenSSH обнаружена уязвимость CVE-2026-123158, позволяющая при определённых настройках войти на Linux-сервер без знания действующего пароля. Ошибку исправили 5 ноября 2026 года, но 6–7 ноября исследователи зафиксировали попытки её эксплуатации: под угрозой прежде всего серверы Alpine Linux, использующие musl libc и проверку паролей без PAM.
Попытки эксплуатации OpenSSH продолжались 7 ноября
К 8 ноября компания Previdian зарегистрировала 19 попыток использования CVE-2026-123158: 14 пришлись на 6 ноября и ещё пять — на 7 ноября. События зафиксировали четыре датчика компании; источниками соединений стали 12 IP-адресов из восьми стран. Это наблюдения одной исследовательской сети, поэтому по ним нельзя оценить общее количество атак в интернете.
О первой успешной эксплуатации исследователи сообщили ещё 6 ноября. По словам основателя Previdian Райана Дьюхёрста, злоумышленнику удалось получить права root на специально подготовленном сервере-приманке с Alpine Linux и OpenSSH. Вход сопровождался командами для получения сведений о системе. Подтверждённое проникновение в такую ловушку показывает работоспособность атаки, но само по себе не доказывает компрометацию чужих рабочих серверов.
Уязвимость получила идентификатор CVE-2026-123158 и название SSHole. Её оценка CVSS 3.1 составляет 8,1 балла из 10. Южнокорейский центр реагирования KrCERT/CC 7 ноября отдельно опубликовал предупреждение и перечислил затронутые сборки OpenSSH и Alpine Linux. В реестре CVE сведения обновлялись и 8 ноября.
Ошибка в обработке длинного пароля открывает учётные записи без пароля
Проблема связана с тем, как SSH-сервер sshd и системная библиотека musl обрабатывают пароль. В Linux у некоторых учётных записей в файле /etc/shadow вместо хеша стоит символ *. Он означает, что вход по обычному паролю для такой записи не предусмотрен. Это встречается, например, у пользователей, которым разрешён доступ только по SSH-ключу.
При проверке пароля OpenSSH в некоторых случаях использует параметры хеширования другой учётной записи. Библиотека musl отклоняет слишком длинные строки и возвращает символ как признак ошибки. В уязвимой конфигурации SSH-сервер сравнивает этот результат с тем самым из записи пользователя и ошибочно считает пароль верным. Для срабатывания описан диапазон 257–1024 байта.
Исследователь Озгюн Кюльтекин, обнаруживший дефект, проследил его историю до изменений в musl в 2012 году и в OpenSSH в 2016 году. Исправление старой проблемы, связанной с определением существующих имён пользователей по времени ответа сервера, создало условия для неожиданного совпадения двух значений *.
Какие серверы уязвимы и почему Ubuntu обычно вне зоны риска
Для обхода аутентификации должны одновременно выполняться несколько условий:
- SSH-сервер работает на Linux с musl libc, а проверка паролей выполняется без PAM.
- Разрешена парольная аутентификация —
PasswordAuthentication yes. - На сервере существует учётная запись, у которой в поле пароля стоит
*. - У другой локальной учётной записи есть хеш пароля с префиксом
$5$или$6$.
Стандартный пакет openssh-server в Alpine Linux собирается без PAM. Поэтому риск есть у серверов Alpine, включая отдельные облачные образы и конфигурации с пользователями, предназначенными для входа по ключу. В официальных образах tiny-cloud версий с 3.18.11 по 3.24.3 пользователь alpine при описанных условиях мог открыть доступ к root через doas без дополнительного пароля.
Типичные установки Ubuntu, Debian и Red Hat Enterprise Linux используют glibc и не подпадают под этот механизм. Для RHEL это отдельно подтвердил разработчик дистрибутива. Серверы с UsePAM yes и контейнеры, в которых вообще не запущен sshd, также не удовлетворяют условиям атаки. Поэтому один лишь старый номер версии OpenSSH не свидетельствует о наличии CVE-2026-123158.
Исправление OpenSSH и проверка безопасности Alpine Linux
Разработчики OpenSSH 5 ноября выпустили 10.6p2, добавив защиту от ошибочной проверки пароля. Alpine Linux распространил исправления и для старых веток: например, в Alpine 3.24 исправленный пакет имеет номер 10.3_p1-r2, а в ветке edge — 10.6_p2-r0. Таким образом, наличие исправления на Alpine определяется версией пакета конкретной ветки, а не только номером исходного релиза OpenSSH.
Для Alpine Linux официальный бюллетень приводит обновление пакетов и перезапуск SSH-службы:
apk upgrade -U -a
rc-service sshd restart
Перезапуск необходим: после установки пакета уже работающий процесс sshd не заменяется автоматически. В качестве временной защиты разработчики предлагают отключить вход по паролю, установив PasswordAuthentication no, предварительно убедившись, что подключение по SSH-ключу работает. Эффективное значение параметра можно проверить командой sshd -T | grep -i passwordauthentication.
Для поиска признаков возможного несанкционированного входа Alpine рекомендует изучить /var/log/messages. Подозрительными считаются записи Accepted password for для пользователей, у которых пароль вообще не установлен, например для alpine или учётных записей с доступом только по ключу. Дополнительно учитываются действия через doas и изменения файлов authorized_keys.
Масштаб SSHole пока ограничен подтверждёнными наблюдениями
По информации Previdian, попытки атак начались вскоре после публикации уязвимости, а последние события в доступной статистике относятся к 7 ноября. Компания подтверждает активность против CVE-2026-123158 и отдельно предупреждает, что не каждое зафиксированное соединение завершилось успешным входом. На 8 ноября уязвимость отсутствовала в каталоге CISA Known Exploited Vulnerabilities, хотя исследователи уже опубликовали сведения об атаках.
Сильнее всего риск зависит от сочетания системной библиотеки, механизма проверки паролей и настроек конкретных пользователей. Выпущенные исправления закрывают обход аутентификации, а наблюдения за атаками позволяют оценивать дальнейшее распространение попыток эксплуатации.
Источники
- Previdian — CVE-2026-123158, наблюдения за 6–7 ноября и обновление от 8 ноября
- KrCERT/CC — предупреждение об обновлениях OpenSSH от 7 ноября 2026 года
- CIRCL Vulnerability-Lookup — карточка CVE-2026-123158, обновлённая 8 ноября
- OpenSSH — официальный выпуск 10.6p2 от 5 ноября
- Alpine Linux — официальное предупреждение об обходе SSH-аутентификации
- SSHole — технический разбор исследователя Озгюна Кюльтекина
- Help Net Security — сообщение Previdian об успешной атаке на honeypot