10 октября 2026 года вышел Rspamd 4.2.2: почтовый антиспам теперь распознаёт адреса нескольких криптовалют, включая TON, Ethereum и Monero, в тексте писем и данных, извлечённых из вложений. Разработчики также исправили ложные срабатывания при анализе HTML, ошибки отправки служебных уведомлений и переполнение памяти. Для некоторых интеграций значение имеет ещё одно изменение — новый способ расчёта хешей частей составных писем.
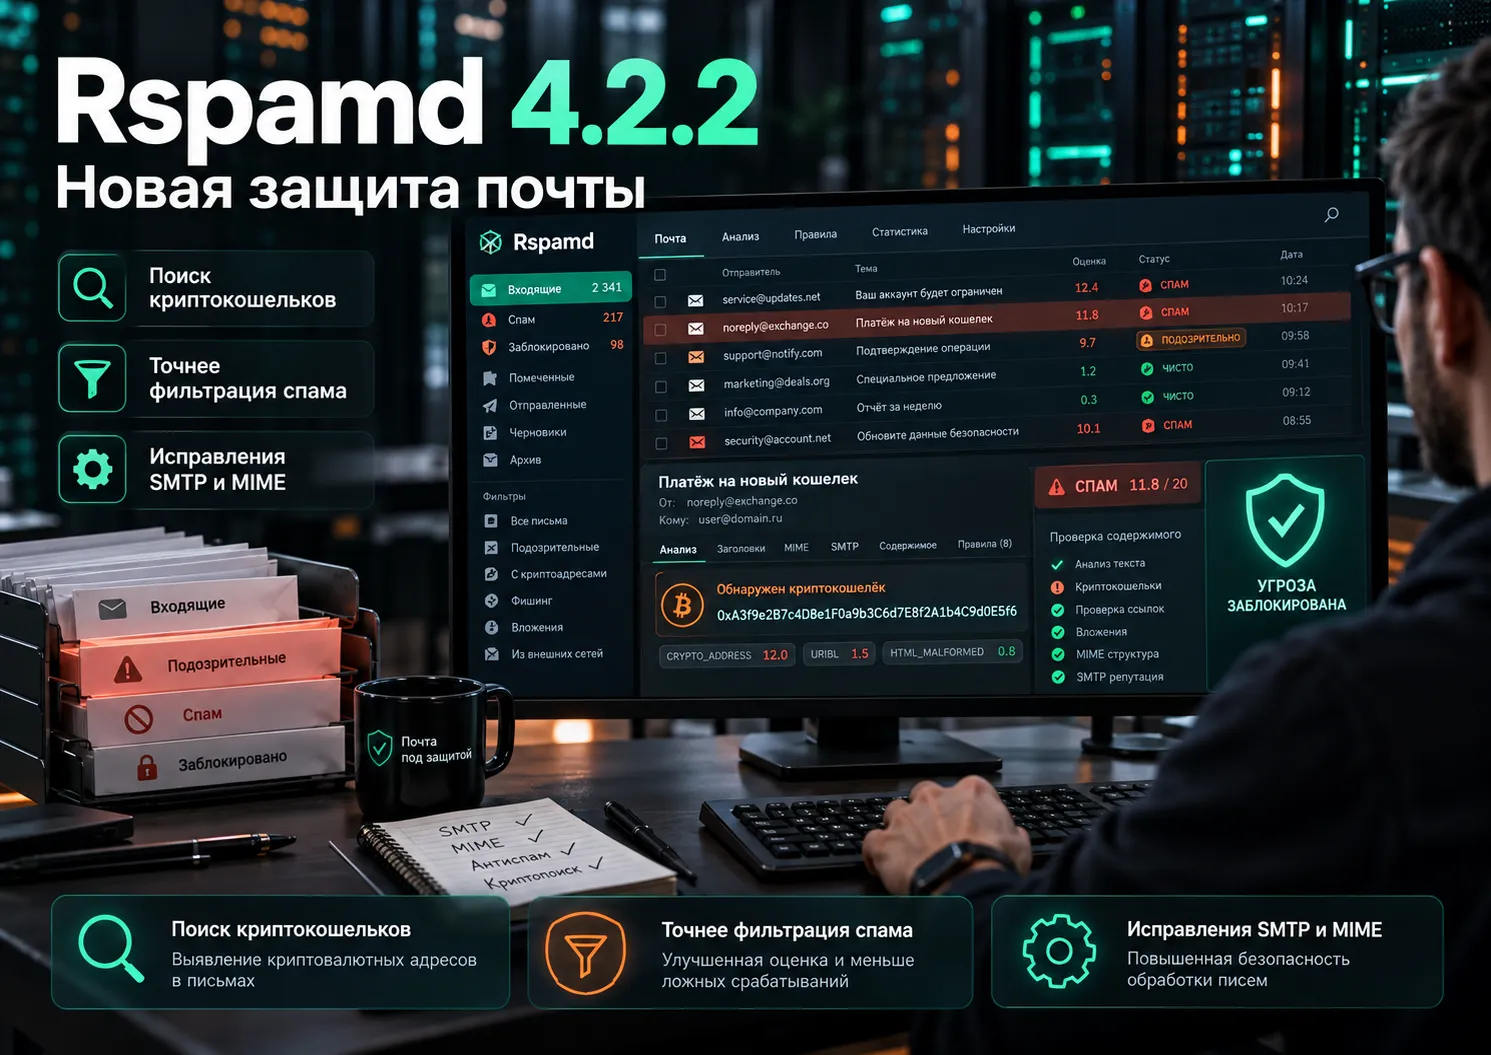
Криптовалютные адреса стали отдельными признаками при проверке писем
Rspamd 4.2.2 распознаёт адреса криптовалютных кошельков и передаёт результаты проверок в систему анализа почты. Раньше за обнаружение биткоин-адресов отвечал модуль bitcoin.lua. Теперь его заменил механизм lua_crypto_addresses, который охватывает Bitcoin и родственные сети, Litecoin, Dogecoin, Tron, XRP, Zcash, Cardano, Cosmos, Stellar, TON, Ethereum и Monero.
Для каждой валюты предусмотрен отдельный символ — признак, который Rspamd может учитывать при оценке письма. Например, упоминание адреса TON можно отличить от адреса Ethereum. Новый анализатор умеет собирать адреса, разделённые фрагментами текста. Через функцию add_from_string ему также можно передавать текст, извлечённый из вложений.
Зачем антиспаму искать кошельки? В письмах с вымогательством или требованием перевести деньги мошенники нередко указывают криптовалютный адрес. Если адрес замаскирован разрывами строк или находится в приложенном документе, простой поиск цельной строки может его пропустить. Дополнительный признак позволяет учитывать такой фрагмент при разборе письма.
При этом обнаружение кошелька само по себе не доказывает мошенничество. Rspamd принимает итоговое решение на основе набора правил, их весов и порогов. Например, письмо с реквизитами для законного криптовалютного платежа может содержать тот же тип адреса. В новой версии появилась возможность точнее различать криптовалютные сети; автоматическая блокировка всех таких писем в анонсе релиза не заявлена.
Исправлены ложные срабатывания на таблицах и подозрительных ссылках
В версии 4.2.2 устранена ошибка, из-за которой HTML-таблицы, вставленные в письмо из Google Sheets, могли вызывать признаки HIDDEN_TEXT и MANY_INVISIBLE_PARTS. Во время анализа элементы таблицы ошибочно наследовали размеры других блоков, и фильтр воспринимал обычное оформление как скрытый текст. После исправления эта причина ложной тревоги устранена.
Доработки затронули и проверку ссылок. Rspamd теперь корректнее обрабатывает видимый текст гиперссылки после нормализации, а невидимые символы внутри имени хоста отмечает как подозрительный приём. Раньше такие символы могли приводить к обрезанию URL. Модуль url_suspect также точнее определяет замаскированные адреса, чтобы открыто написанные домены не получали ошибочный признак URL_OBFUSCATED_TEXT.
Ещё одна правка касается правила LEAKED_PASSWORD_SCAM, связанного с письмами о якобы украденном пароле. Теперь оно срабатывает только на адресах, прошедших проверку контрольной суммы; само слово wallet больше не считается признаком мошеннического требования. Вместе эти изменения дают более точные сигналы при проверке писем, где встречаются криптокошельки и ссылки.
Устранены переполнение памяти и сбой HTTP-соединений
Разработчики исправили переполнение кучи в функции util.lower_utf8, которая преобразует символы Unicode в нижний регистр. Проблему вызывала обработка символов U+023A и U+023E: при изменении регистра результат занимает больше байтов, чем исходный символ. Ошибка учёта длины могла привести к записи за пределами выделенного участка памяти.
Вторая исправленная проблема возникала при повторном использовании HTTP-соединения (keepalive). Если удалённая сторона закрывала соединение, а обработчик ошибки завершался позднее, сервер мог аварийно остановиться во время сброса состояния соединения.
В описании выпуска эти исправления отнесены к безопасности памяти и устойчивости работы. Отдельные CVE-идентификаторы или подтверждённые случаи эксплуатации для них в примечаниях к Rspamd 4.2.2 не приведены.
Служебные письма и экспорт событий стали надёжнее
Модуль metadata_exporter используют, чтобы отправлять сведения о проверенных письмах во внешние системы: по HTTP, через Redis или электронным письмом. В Rspamd 4.2.2 его параметры mail_from, mail_to, helo, channel и stream_key поддерживают подстановку переменных и селекторов, что позволяет формировать адресатов и маршруты экспорта на основании данных конкретного сообщения.
Уведомления можно собирать из нескольких MIME-частей, включая текстовую и HTML-версии. Заголовки с не-ASCII символами автоматически кодируются по правилам электронной почты. Проверка конфигурации через rspamadm configtest теперь обнаруживает неверные параметры правил metadata_exporter до начала обработки сообщений. Ошибочное правило отключается, а другие продолжают работать.
Изменился и SMTP-клиент lua_smtp, через который такие уведомления могут отправляться. Он согласует поддержку 8BITMIME, при необходимости преобразует восьмибитное содержимое в семибитный формат и корректно экранирует строку, состоящую из одной точки. Ранее одиночная точка могла преждевременно завершить передачу данных DATA, из-за чего письмо обрывалось. Эти исправления затрагивают прежде всего администраторов, использующих экспорт событий и почтовые отчёты Rspamd.
У составных писем изменится расчёт хешей MIME-частей
В релизе есть изменение совместимости, которое легко пропустить среди исправлений. Rspamd больше не относит последовательность перевода строки CRLF перед MIME-разделителем к содержимому предыдущей части письма. За счёт этого изменяются хеши целых составных писем и хеши их частей, если они не закодированы в base64.
Хеш — цифровой отпечаток содержимого, который используют для сравнения и поиска совпадений. Если внешняя система сохраняет такие отпечатки и затем сверяет их с результатами Rspamd, значения, вычисленные в 4.2.1 и 4.2.2, могут различаться даже для одного исходного письма. Этот эффект прямо указан в официальных примечаниях к выпуску. Он касается интеграций, где идентичность письма или его части определяется именно таким хешем.
Rspamd 4.2.2 расширяет анализ писем без изменения общей модели фильтрации
Выпуск от 10 октября расширил набор сигналов для поиска подозрительных сообщений и устранил несколько источников ложных срабатываний. В то же время Rspamd по-прежнему оценивает письмо по совокупности признаков, а результат зависит от настроек фильтра и почтового сервера.
Самое заметное последствие для действующих установок связано с хешами MIME-частей: сохранённые значения предыдущих версий могут перестать совпадать с новыми. Для исправлений ложных срабатываний и нового распознавания кошельков разработчики пока не опубликовали количественных данных о влиянии на точность фильтрации реального почтового трафика.