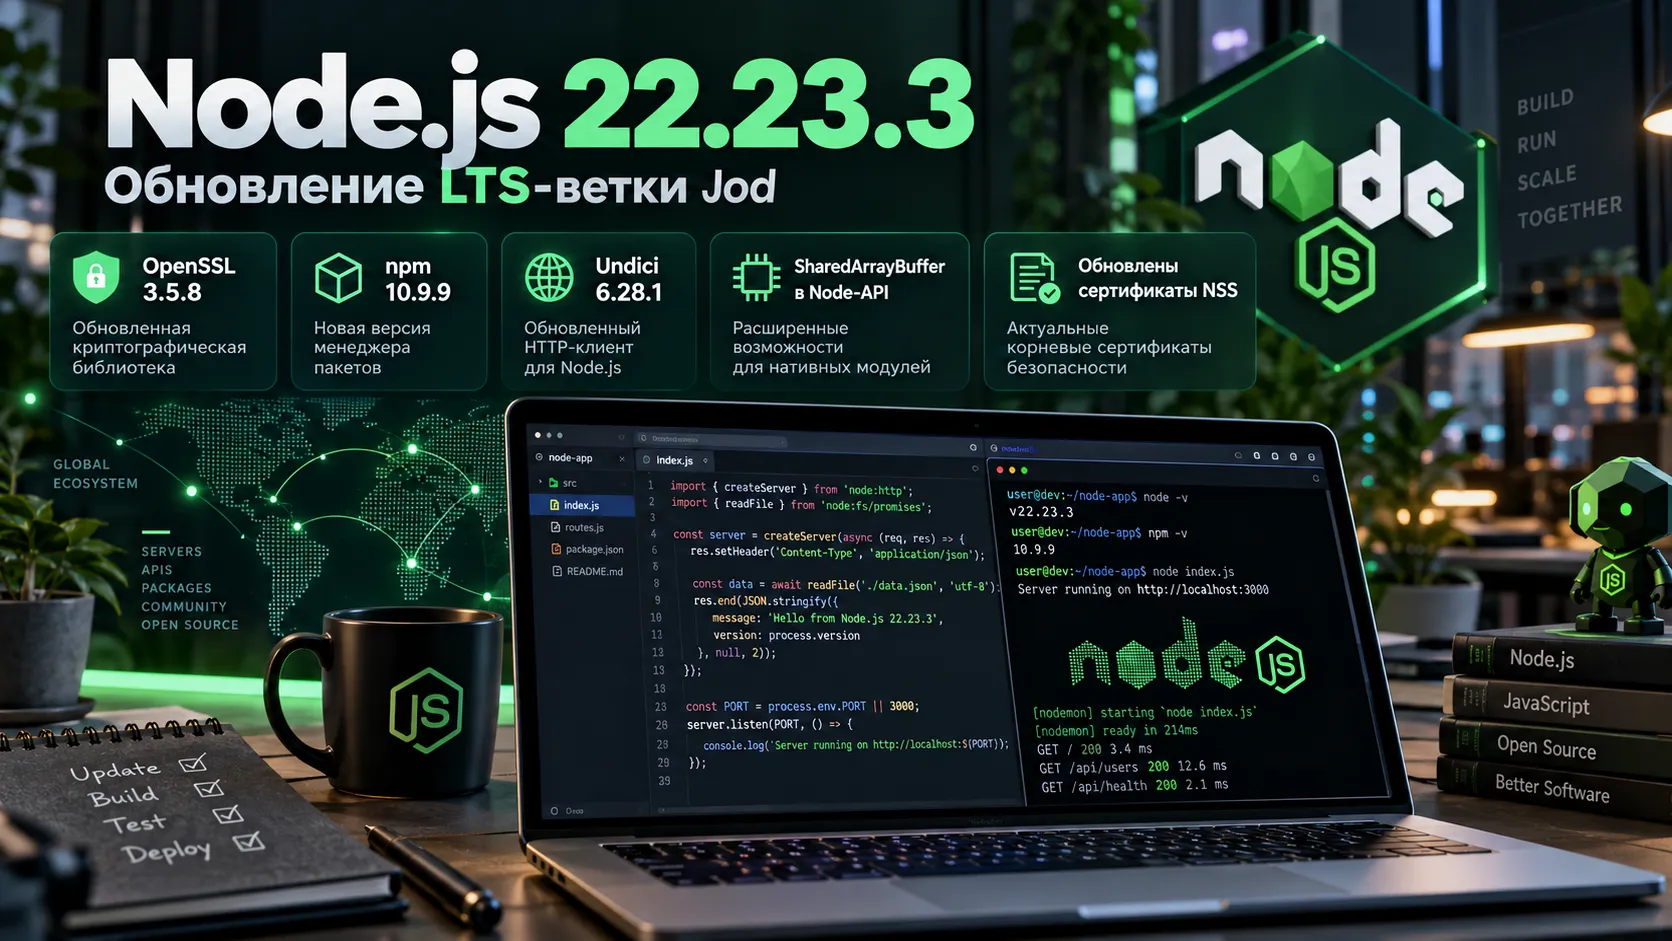
Node.js 22.23.3 выпущен 23 сентября 2026 года для ветки долгосрочной поддержки LTS с кодовым названием Jod. Разработчики обновили криптографические библиотеки, корневые сертификаты, npm и HTTP-клиент Undici. В Node-API появилась расширенная поддержка SharedArrayBuffer, которая позволяет нативным модулям эффективнее взаимодействовать с общей памятью.
Node.js 22.23.3 расширяет возможности нативных модулей
Одно из наиболее интересных изменений касается SharedArrayBuffer — механизма, позволяющего нескольким потокам JavaScript работать с общей областью памяти. В Node.js он используется, в частности, для обмена данными между основным потоком и Worker Threads.
Теперь функция napi_create_typedarray, предназначенная для создания типизированных массивов из нативного кода, принимает SharedArrayBuffer. Раньше она поддерживала обычный ArrayBuffer, хотя соответствующая функция для создания DataView уже работала с обоими типами буферов.
Ещё одно нововведение — napi_create_external_sharedarraybuffer. С её помощью нативные расширения на C и C++ могут создавать SharedArrayBuffer на основе памяти, которой управляет внешний код. Возможность представляет интерес для модулей, обрабатывающих изображения, видео и большие массивы данных. Подробности разработчики описали в изменении для типизированных массивов и дополнении для внешней общей памяти.
OpenSSL 3.5.8 и новые корневые сертификаты
В Node.js 22.23.3 обновили криптографическую библиотеку OpenSSL до версии 3.5.8 и набор корневых сертификатов до NSS 3.125. Эти компоненты используются при защищённых сетевых соединениях, проверке сертификатов и криптографических операциях.
В предыдущем выпуске Node.js 22.23.2 от 29 июля 2026 года разработчики устранили ряд уязвимостей, включая проблемы высокой степени опасности в HTTP/2 и модели разрешений. Сентябрьский выпуск продолжает обновление компонентов безопасности, а также содержит исправления отдельных ошибок.
В списке изменений Node.js 22.23.3 отдельно упомянуто устранение ошибки управления памятью в HTTP/2 при получении и отправке RST_STREAM — служебных сообщений, которые прерывают поток. Разработчики не присвоили этому исправлению отдельный CVE в опубликованных примечаниях к выпуску.
npm 10.9.9, Undici 6.28.1 и обновление данных о часовых поясах
Обновление затронуло несколько инструментов, с которыми Node.js работает ежедневно. В официальном списке изменений Node.js 22.23.3 указаны следующие версии:
| Компонент | Версия в Node.js 22.23.3 | За что отвечает |
| npm | 10.9.9 | Установка зависимостей и выполнение скриптов проекта |
| Corepack | 0.36.0 | Управление версиями менеджеров пакетов, включая Yarn и pnpm |
| Undici | 6.28.1 | HTTP-клиент, на котором основан встроенный fetch |
| ICU | 78.3 | Работа с языками, локалями и форматированием дат и чисел |
| c-ares | 1.34.8 | Асинхронные DNS-запросы |
В состав выпуска вошли данные о часовых поясах версии 2026c. Они используются при расчётах времени для регионов, где меняются правила перехода на летнее время или смещение относительно UTC. По сравнению с Node.js 22.23.2 встроенный Undici обновился с 6.28.0 до 6.28.1.
Исправления HTTP/2, загрузчика модулей и Windows
Помимо обновления зависимостей, разработчики устранили несколько ошибок в самой среде выполнения. В загрузчике модулей ESM восстановили возможность подменять методы fs; она может использоваться инструментами, которые перехватывают операции с файловой системой. В Windows исправили экранирование переменных окружения в механизме запуска задач, а в обработке URL — поведение сеттеров при некорректном сериализованном адресе.
Новые установщики и готовые сборки опубликованы в официальном архиве Node.js 22.23.3 для Windows, macOS, Linux и других поддерживаемых платформ.
Ветка Node.js 22 получила обновлённые зависимости и Node-API
Релиз 22.23.3 сохраняет статус LTS ветки Jod и дополняет её средствами работы с общей памятью, обновлёнными библиотеками и адресными исправлениями. По сравнению с предыдущим выпуском, посвящённым устранению уязвимостей, в сентябрьском обновлении заметную роль получили Node-API и актуализация встроенных инструментов. В официальных примечаниях нет заявлений об изменении обычного синтаксиса JavaScript или обязательной переработке существующих приложений.