KeePassXC хранит пароли, коды двухфакторной аутентификации, ключи SSH и другие конфиденциальные данные в зашифрованном файле на компьютере владельца. Программа работает без обязательной регистрации и подписки, поддерживает автозаполнение в браузере, passkeys и синхронизацию через выбранное пользователем хранилище. Рассмотрим её возможности, настройку и ограничения на примере актуальной стабильной версии 2.7.12.
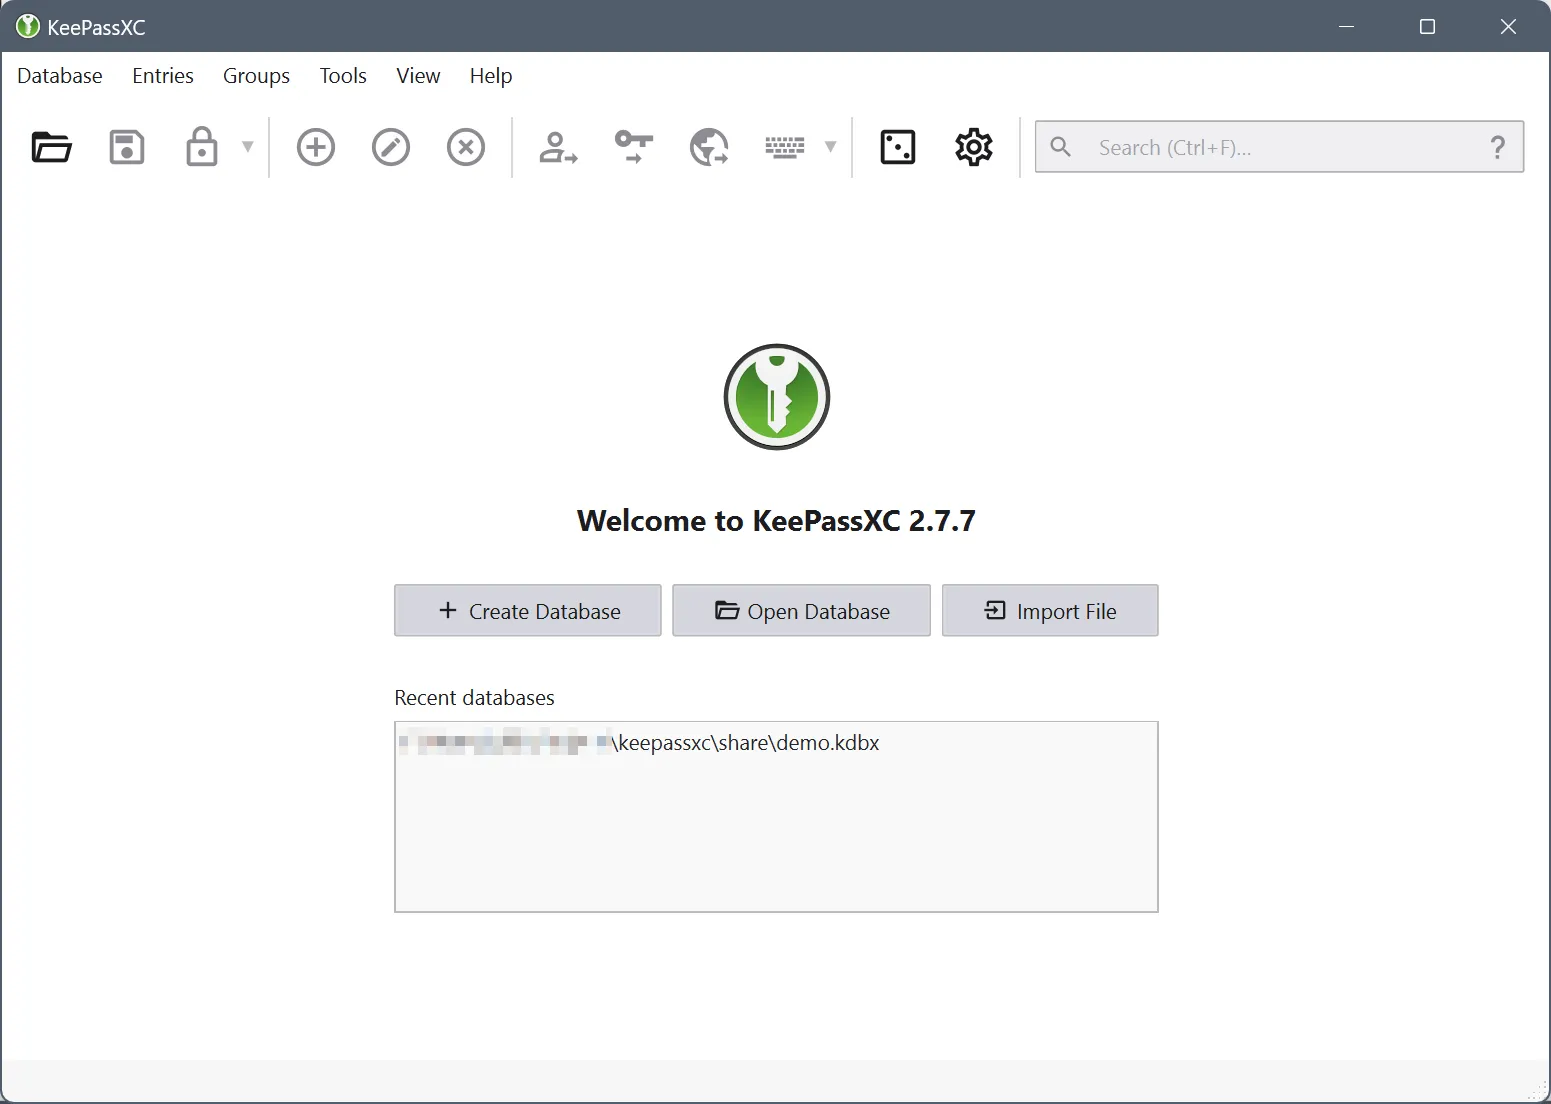
KeePassXC хранит секреты в зашифрованной базе KDBX
У большинства людей пароли разбросаны по браузерам, заметкам и разным устройствам. KeePassXC собирает их в одном файле с расширением .kdbx. Внутри находятся записи для сайтов и приложений, номера и резервные коды, заметки, вложения и другие сведения. Открывается файл мастер-паролем; при необходимости к нему добавляют ключевой файл или аппаратный ключ.
Программа распространяется бесплатно с открытым исходным кодом по лицензии GPLv3. Есть версии для Windows, macOS и Linux, включая переносимую сборку для Windows. Учётная запись на сайте разработчиков для работы не требуется, ограничений на количество записей и платных тарифов нет.
Файл базы можно хранить локально, на внешнем накопителе или в папке OneDrive, Dropbox либо Nextcloud. KeePassXC самостоятельно не загружает содержимое базы на сервер разработчиков. Облачную синхронизацию, если она нужна, выполняет отдельная программа или служба. Пока база закрыта, её содержимое защищено шифрованием; после открытия данные доступны в памяти компьютера и в пределах разрешённых интеграций.
| Возможность | Что получает пользователь |
| Зашифрованная база KDBX | Пароли и заметки находятся в одном переносимом файле |
| Генератор паролей | Случайные комбинации символов и парольные фразы из слов |
| KeePassXC-Browser | Заполнение форм входа и сохранение новых учётных данных |
| Passkeys и TOTP | Дополнительные способы входа в поддерживаемые сервисы |
| Auto-Type | Ввод данных в настольные приложения и окна авторизации |
| KeeShare | Обмен выбранными группами записей через отдельные файлы |
| SSH Agent и CLI | Работа с SSH-ключами и базой из командной строки |
На 27 сентября 2026 года официальная страница загрузки предлагает стабильную версию 2.7.12, опубликованную 10 марта. Тестовая версия 2.8.0 Beta 1 вышла 23 сентября; её новые функции рассмотрены отдельно, чтобы не смешивать возможности готового релиза и предварительной сборки.
Первая база создаётся за несколько минут
При первом запуске KeePassXC предлагает создать базу. Пользователь задаёт название, выбирает параметры шифрования, придумывает мастер-пароль и сохраняет файл в удобной папке. Далее в базе появляются группы — например, «Почта», «Работа», «Магазины» и «Серверы». Каждая группа может содержать вложенные разделы.
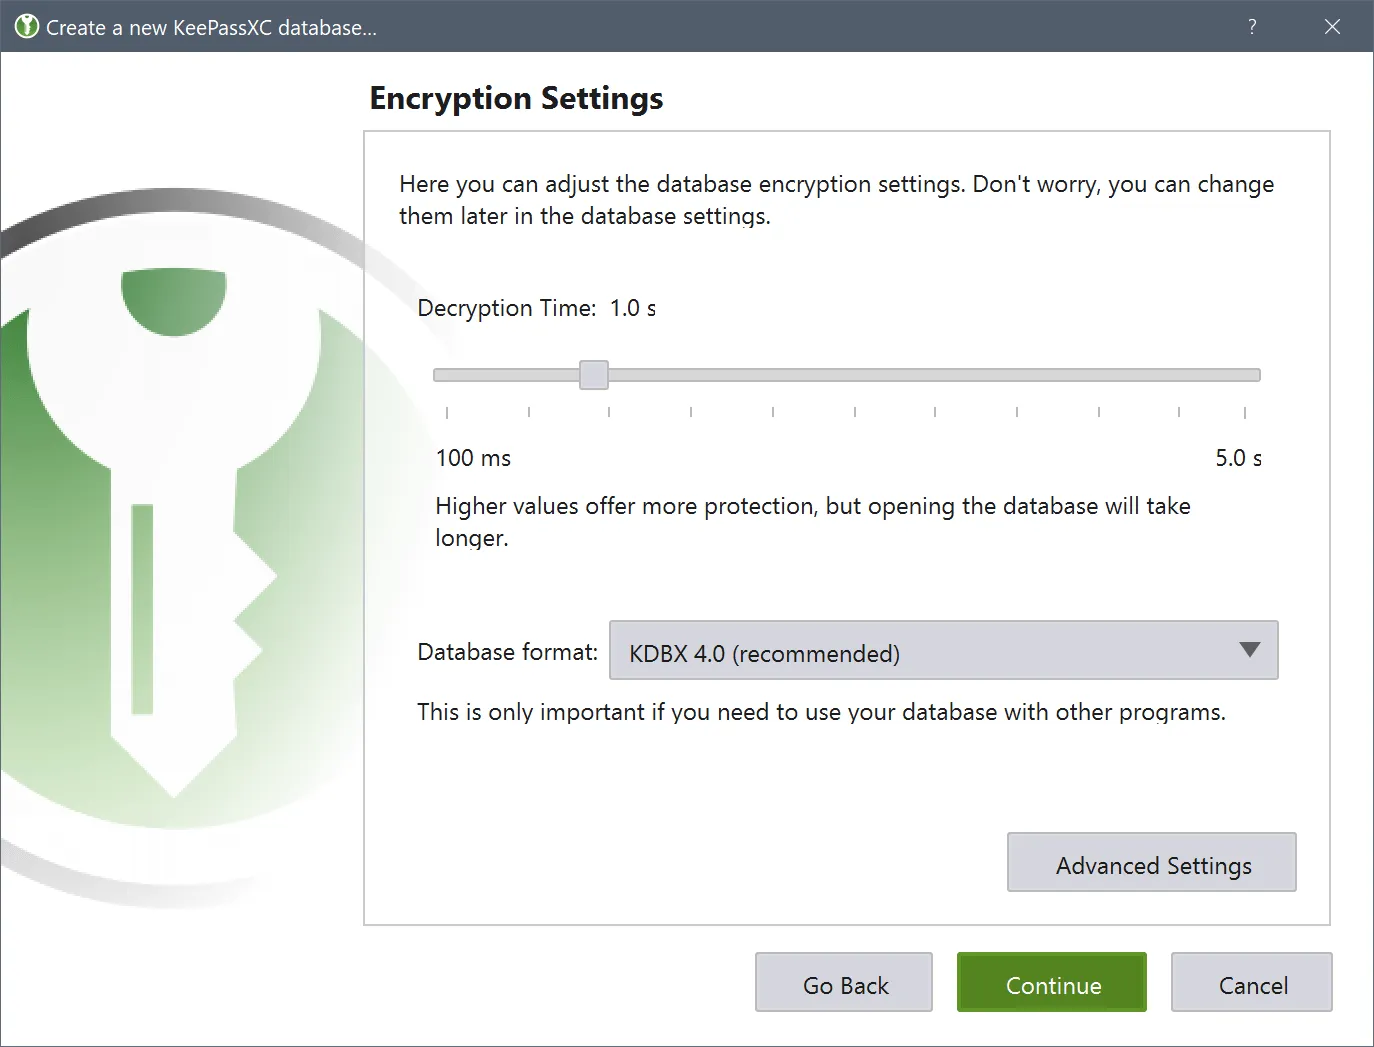
Для нового хранилища программа использует совместимый с KeePass формат KDBX. Среди доступных алгоритмов шифрования — AES-256, Twofish и ChaCha20. AES-256 подходит для большинства сценариев. Отдельный механизм формирования ключа из мастер-пароля затрудняет перебор базы при её краже: KeePassXC поддерживает Argon2 и AES-KDF, а документация рекомендует Argon2id для новых совместимых баз. Настройка затрат времени и памяти влияет и на устойчивость к перебору, и на скорость открытия файла, особенно на слабых мобильных устройствах.
Мастер-пароль, ключевой файл и аппаратный ключ
Мастер-пароль открывает доступ ко всему содержимому. Длинная уникальная парольная фраза снижает риск подбора. KeePassXC не располагает службой восстановления: утраченный мастер-пароль может сделать базу недоступной навсегда.
Для дополнительной защиты есть два механизма. Ключевой файл добавляет к паролю ещё один компонент: для открытия базы потребуются оба. Аппаратные устройства YubiKey и OnlyKey поддерживаются через механизм challenge-response. Здесь важна совместимость конкретного устройства и его конфигурации; обычная функция FIDO2 сама по себе не заменяет настройку challenge-response. Потеря единственного ключа или ключевого файла также грозит потерей доступа.
Программа умеет автоматически блокировать базу после периода бездействия, при сворачивании или блокировке компьютера. Доступны настройки очистки буфера обмена после копирования пароля. На Windows и macOS KeePassXC по умолчанию ограничивает создание снимков своего окна, снижая риск случайного попадания секретов в запись экрана.
Записи объединяют логины, заметки и историю изменений
Карточка учётной записи обычно содержит название, логин, пароль, адрес сайта и заметки. В ней же можно сохранить резервные коды, параметры сервера, лицензионные сведения или конфиденциальный текст в дополнительных полях. Файловые вложения попадают внутрь зашифрованной базы: это удобно для небольших сертификатов и документов, хотя крупные файлы заметно увеличивают её размер.
Для ориентации служат группы, теги, поиск и значки сайтов. Поиск понимает фильтры по полям и позволяет находить просроченные либо слабые пароли. Записи можно помечать сроком действия: например, для временного доступа подрядчика. KeePassXC хранит историю изменений записи, благодаря чему ошибочно заменённый пароль можно восстановить из предыдущей версии. Удалённые записи попадают в корзину базы, если она включена.
Если один аккаунт используется в нескольких сервисах, ссылки на поля других записей позволяют обновлять общее значение централизованно. Такая организация требует аккуратности: изменение исходной записи затронет все места, где используется ссылка.
Генератор создаёт случайные пароли и запоминаемые фразы
Один пароль для почты, магазина и рабочего сервиса делает утечку одного сайта проблемой для остальных. Встроенный генератор KeePassXC помогает создавать отдельные комбинации для каждой учётной записи. Можно настроить длину, набор символов, исключить похожие знаки или воспользоваться готовыми вариантами.
Другой режим формирует парольные фразы из случайно выбранных слов. Например, сочетание нескольких несвязанных слов бывает проще вводить вручную, чем длинную строку спецсимволов. Устойчивость зависит от количества слов, размера словаря и случайности выбора, поэтому придумывание «красивой» фразы самостоятельно даёт иной результат.
При создании новой записи KeePassXC умеет автоматически предложить пароль. Доступна оценка его надёжности, хотя любой индикатор остаётся приблизительной моделью возможного перебора. Для уникальных случайных паролей практическая польза менеджера заключается ещё и в том, что запоминать каждую комбинацию отдельно больше не требуется.
KeePassXC-Browser заполняет формы входа и сохраняет новые пароли
Браузерное расширение KeePassXC-Browser связывает открытую базу с браузером. Официально поддерживаются Firefox, Chrome и другие совместимые браузеры, включая Edge, Brave, Vivaldi, Chromium и Tor Browser. После первоначального разрешения расширение находит записи для открытого сайта, предлагает подходящий логин и заполняет поля. Новые данные можно сохранить в базу непосредственно после регистрации или смены пароля.
Подключение состоит из четырёх действий:
- Установить KeePassXC и расширение KeePassXC-Browser из официального магазина браузера.
- Открыть в приложении Инструменты → Настройки → Интеграция с браузерами, включить интеграцию и выбрать браузер.
- Разблокировать базу, открыть расширение и нажать кнопку подключения.
- Подтвердить привязку браузера к конкретной базе, присвоив соединению понятное имя.
Расширение работает через локальное взаимодействие с настольной программой. Оно запрашивает подходящие записи для сайта и требует разрешённого соединения с базой. Настройки доступа позволяют ограничивать заполнение для отдельных адресов и записей. При входе через похожие домены, поддельные страницы или нестандартные формы всё равно требуется проверять адрес сайта: автозаполнение не исключает фишинг автоматически.
На некоторых конфигурациях Linux со Snap или Flatpak взаимодействие расширения с приложением ограничено особенностями упаковки браузера. Документация проекта отдельно описывает поддерживаемые варианты и диагностику подключения.
Passkeys позволяют входить на сайты без привычного пароля
Passkey — криптографические учётные данные для входа на сайт или в приложение. Сервис получает открытый ключ, а закрытый остаётся в хранилище пользователя. Такая схема снижает риск повторного использования паролей и затрудняет фишинг, поскольку passkey привязан к конкретному сайту.
KeePassXC поддерживает создание, хранение и применение passkeys через расширение KeePassXC-Browser. Для работы нужна подключённая и разблокированная база, а в настройках расширения должна быть включена функция passkeys. Если сайт предлагает создать passkey, браузер может передать запрос в KeePassXC; последующие входы проходят через сохранённую запись.
В программе есть просмотр и экспорт passkeys. Экспортируемый файл .passkey содержит конфиденциальные данные в незашифрованном JSON, поэтому обращаться с ним нужно отдельно от защищённой базы. Совместимость passkeys с мобильными клиентами KeePass и сторонними браузерными сценариями зависит от конкретных приложений. Наличие файла KDBX на телефоне само по себе не гарантирует такой же опыт входа, как на компьютере с KeePassXC-Browser.
Коды TOTP хранятся рядом с учётными данными
KeePassXC умеет генерировать одноразовые коды TOTP для сайтов с двухфакторной аутентификацией. При настройке пользователь добавляет секретный ключ, который сайт обычно показывает в виде QR-кода. После этого программа рассчитывает короткий код, обновляемый через заданный интервал, чаще всего каждые 30 секунд. Его можно копировать, передавать через браузерное расширение или вставлять функцией Auto-Type.
Для учётных записей, где удобство особенно важно, пароль и TOTP могут находиться в одной базе. У такого подхода есть последствие: человек, получивший доступ к открытой базе, потенциально завладеет обоими компонентами входа. Размещение TOTP в отдельной базе с другим мастер-паролем или на отдельном устройстве сохраняет более выраженное разделение факторов. Аппаратные ключи FIDO2 и passkeys, поддерживаемые сайтом, образуют иной сценарий защиты.
Для работы TOTP необходимо точное системное время. Если часы компьютера заметно отстают или спешат, сайт отклонит корректно рассчитанный для неверного времени код.
Auto-Type вводит логин и пароль в настольных программах
Банковский клиент, старое корпоративное приложение или диалог подключения к удалённому серверу может обходиться без браузера. Для таких окон в KeePassXC предусмотрена функция Auto-Type. Она имитирует нажатия клавиш и подставляет значения из выбранной записи.
Стандартная последовательность выглядит так:
{USERNAME}{TAB}{PASSWORD}{ENTER}
Сначала вводится логин, затем выполняется переход к следующему полю, вставляется пароль и подтверждается вход. Для нестандартных форм предусмотрены собственные последовательности и привязка к заголовку окна. Доступны подстановки дополнительных атрибутов и TOTP.
Auto-Type зависит от активного окна и его заголовка. Поддельное окно или ошибочно выбранное приложение способно получить введённые данные. В стабильной ветке 2.7.x есть ограничения для Linux с Wayland: штатный механизм Auto-Type там отключён, а использование XWayland зависит от конфигурации системы. Нативная поддержка через XDG Desktop Portals появилась в предварительной версии 2.8.0 Beta 1.
SSH Agent и командная строка расширяют KeePassXC для разработчиков
KeePassXC может хранить приватные SSH-ключи в базе либо помогать разблокировать ключ, который лежит отдельным файлом. Интеграция с SSH Agent добавляет доступные ключи в запущенный агент после открытия базы и умеет удалять их при блокировке. Сам SSH Agent программа не заменяет: на Linux и macOS используется системный агент, а на Windows доступны OpenSSH Authentication Agent и Pageant.
Сценарий удобен для разработчика, который подключается к Git-репозиториям или нескольким серверам: ключи остаются под защитой базы до начала рабочей сессии. При подключении агента к сторонним программам необходимо учитывать, что загруженный в агент ключ может использоваться другими процессами в рамках разрешённого системного доступа. Генерация новых ключей RSA, ECDSA и Ed25519 непосредственно в KeePassXC заявлена как новая функция будущей версии 2.8.0; в стабильной 2.7.12 основное назначение интеграции — управление существующими ключами.
Для работы из терминала поставляется keepassxc-cli. Утилита позволяет просматривать и изменять записи, создавать пароли, анализировать базу и выполнять другие операции без открытия основного графического окна. Точный набор команд и опций доступен через keepassxc-cli --help. На Linux существует интеграция с FreeDesktop.org Secret Service — приложения, использующие этот интерфейс, могут обращаться к разрешённым секретам KeePassXC.
Отчёты находят повторяющиеся, слабые и скомпрометированные пароли
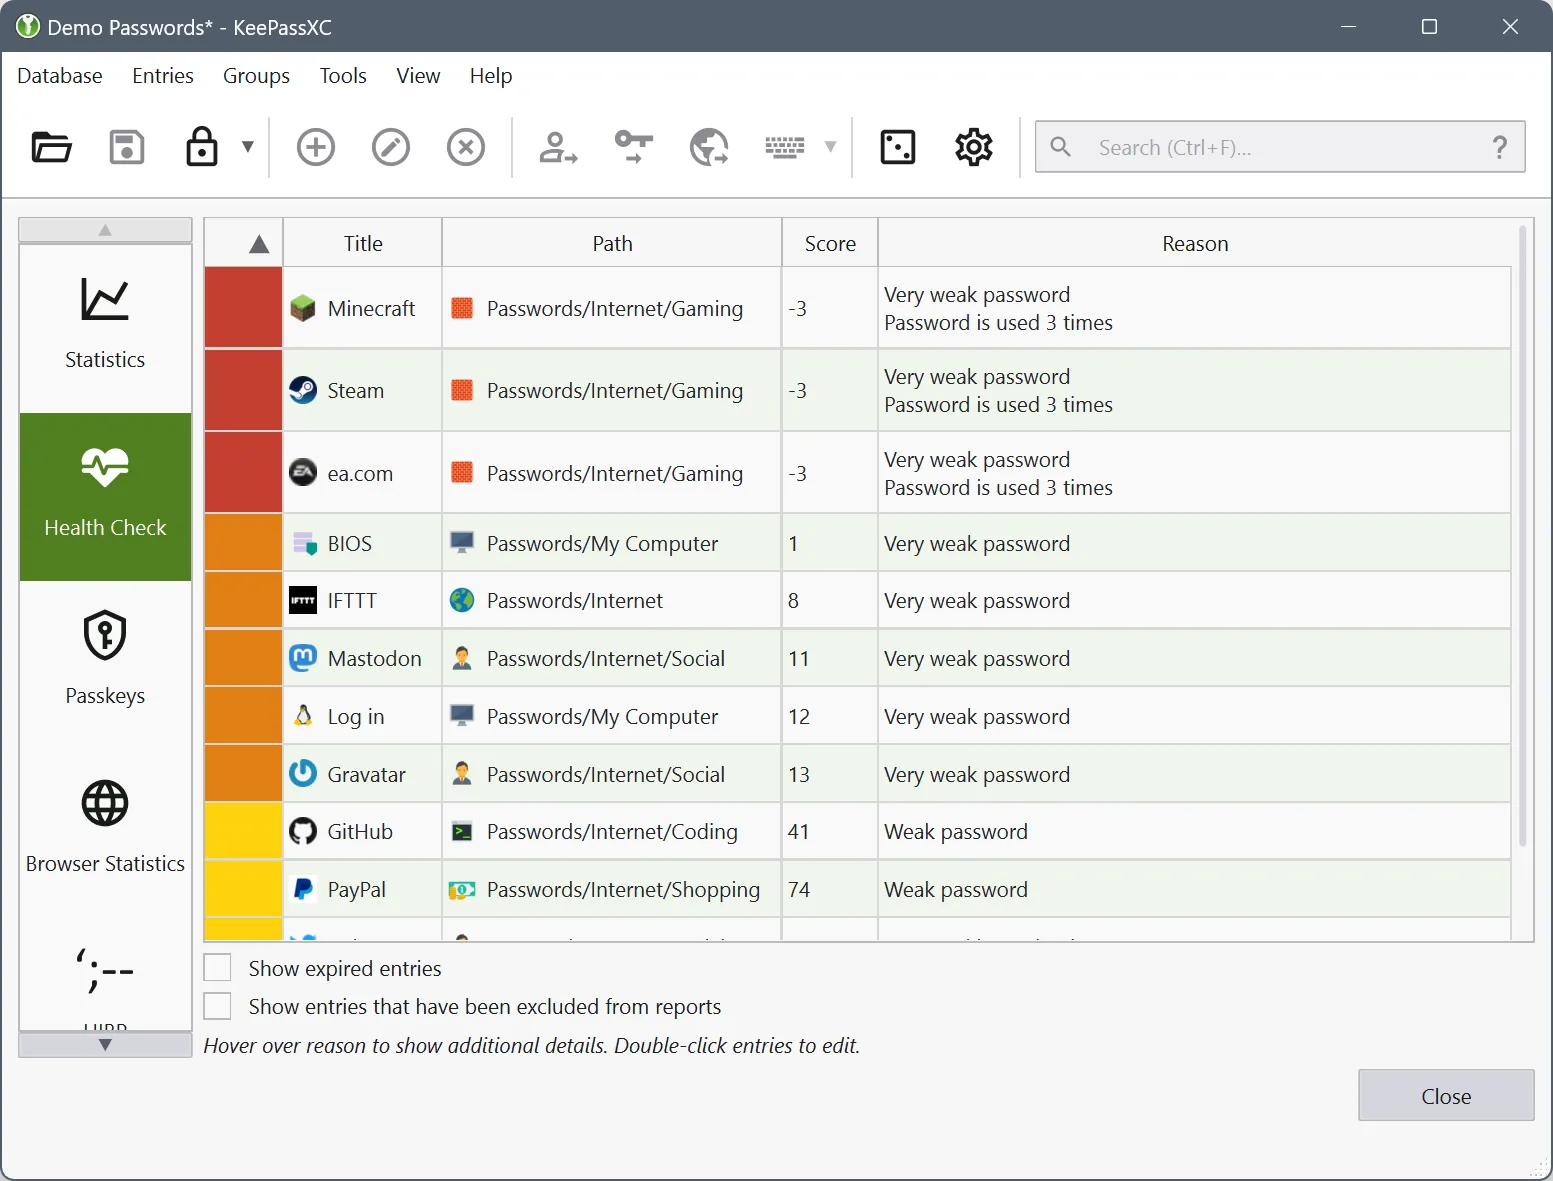
В разделе отчётов база анализируется на слабые комбинации, повторное использование и истёкшие сроки действия. Например, если один пароль сохранён одновременно для почты и интернет-магазина, KeePassXC покажет совпадение. Историю смены пароля и дату последнего изменения можно посмотреть в соответствующей записи.
Проверка по базе Have I Been Pwned (HIBP) помогает обнаружить пароли, которые ранее встречались в известных утечках. В зависимости от выбранного способа проверка может обращаться к онлайн-сервису или использовать заранее загруженный локальный набор хешей. Для автономной проверки скачанный набор занимает значительный объём. Обнаруженное совпадение показывает присутствие пароля в известной утечке; отсутствие совпадений не доказывает, что пароль никогда не раскрывался.
Есть и статистика базы: число записей, размеры групп и другая служебная информация. Эти отчёты помогают контролировать большой архив, где со временем накапливаются забытые аккаунты и одинаковые пароли.
Синхронизация и резервные копии остаются под контролем владельца
Самый простой способ открыть одинаковую базу на ноутбуке и настольном компьютере — поместить KDBX в папку синхронизации OneDrive, Dropbox, Nextcloud или Syncthing. Сервис передаёт зашифрованный файл; мастер-пароль ему не требуется. На другом устройстве достаточно открыть синхронизированную копию совместимым клиентом KeePass.
Главная сложность появляется при одновременном редактировании на двух компьютерах. Облачная служба может создать конфликтную копию, а последняя загрузка иногда перезаписывает изменения с другого устройства. KeePassXC поддерживает слияние баз по идентификаторам и времени изменения записей. История версий в облаке и отдельные резервные копии дают возможность восстановиться после неудачного слияния, повреждения либо удаления файла.
В настройках доступны резервные копии при сохранении. Хорошая схема для критически важной базы включает несколько версий и отдельный носитель: синхронизированная папка обычно повторяет и случайное удаление. При использовании ключевого файла резервировать требуется и его, причём место хранения влияет на дополнительную защиту.
KeeShare открывает доступ только к выбранной группе
Когда двум людям нужны общие пароли проекта, KeeShare позволяет импортировать, экспортировать и синхронизировать отдельную группу записей. Общий файл защищается собственным паролем. При выборе корневой группы в обмен может попасть вся база, поэтому область публикации требует отдельной проверки.
Механизм синхронизирует записи и использует их историю для разрешения изменений. В текущей документации указано, что структура групп после первоначального создания общего ресурса автоматически не синхронизируется. Подписанные общие ресурсы основаны на механизме, который проект помечает как устаревающий; это важно для долгосрочных корпоративных схем обмена.
Мобильные приложения используют тот же формат KDBX
У KeePassXC нет собственного официального приложения для Android или iOS. На телефонах обычно используют сторонний клиент, поддерживающий KeePass/KDBX, например KeePassDX или Strongbox. Общая база позволяет читать и менять стандартные записи, если приложение совместимо с выбранной версией формата и способом разблокировки. Расширенные функции, включая passkeys, аппаратные ключи и некоторые настройки записей, могут различаться между клиентами.
Импорт из других менеджеров упрощает переход
KeePassXC умеет импортировать базы KeePass 1.x и данные из CSV, а также поддерживает перенос из 1Password, Bitwarden и Proton Pass с учётом возможностей конкретного экспортного формата. В 2.7.12 улучшили импорт вложенных папок Bitwarden. Для переноса между совместимыми программами KeePass обычно достаточно открыть исходный KDBX.
Экспорт доступен в CSV, XML и HTML. Здесь находится один из существенных рисков: такие файлы обычно содержат пароли открытым текстом и могут исключать вложения либо часть дополнительных настроек. HTML используется в том числе для печатной аварийной копии, хотя на компьютере и принтере могут оставаться следы конфиденциальных данных. После переноса важно сравнить число записей и проверить несколько сложных карточек с вложениями и TOTP: разные менеджеры по-разному представляют дополнительные поля.
Шифрование и независимые проверки безопасности имеют конкретные границы
Открытый код позволяет независимым специалистам изучать реализацию KeePassXC. В январе 2023 года опубликован внешний аудит версии 2.7.4. В ноябре 2025 года французское агентство ANSSI присвоило версии 2.7.9 для Windows 10 сертификат первого уровня CSPN; действие сертификата указано до ноября 2028 года. Сертификация относится к определённой проверенной сборке и конфигурации, поэтому переносить её результаты без оговорок на все версии и платформы некорректно. Документы доступны на странице проверок безопасности проекта.
Шифрование защищает файл, когда он закрыт. Разблокированная база работает с расшифрованными данными в оперативной памяти, а расширение браузера и Auto-Type получают разрешённые секреты для выполнения своей задачи. Вредоносная программа с высокими правами, заражённое устройство или злоумышленник, получивший доступ к активному сеансу, могут обойти часть защиты, не взламывая AES или Argon2.
Разработчики также устраняют ошибки в обработке файлов и интеграциях. В анонсе 2.8.0 Beta 1 сообщается об исправлениях нескольких уязвимостей, затрагивающих ветку 2.7.x и более ранние версии: среди них обработка специально подготовленных старых KDB-файлов, обмен сообщениями с браузером и взаимодействие с Pageant на Windows. По оценке команды, раскрытые проблемы имеют низкую или умеренную серьёзность и не затрагивают криптографическое ядро KeePassXC. На дату подготовки материала стабильный релиз с этими исправлениями ещё не опубликован.
KeePassXC 2.8.0 готовит синхронизацию и новый интерфейсный фундамент
Предварительная версия 2.8.0 Beta 1, опубликованная 23 сентября 2026 года, переносит приложение с Qt 5 на Qt 6. Среди заявленных новшеств — настраиваемые горячие клавиши, нативный Auto-Type в Wayland через XDG Desktop Portals, синхронизация удалённых баз при помощи внешних инструментов и генерация нескольких типов SSH-ключей.
Для macOS добавили быстрое разблокирование паролем устройства, когда Touch ID недоступен. Для Linux представили быстрое разблокирование с помощью Polkit. На Windows впервые выпустили нативные сборки ARM64. Все перечисленные изменения относятся к тестовому релизу; доступность, совместимость и окончательное поведение функций могут измениться до выхода стабильной версии. Подробности опубликованы в официальном анонсе 2.8.0 Beta 1.
KeePassXC объединяет автономность с современными способами входа
KeePassXC охватывает повседневные задачи хранения паролей и более сложные сценарии с SSH-ключами, passkeys, TOTP и общими рабочими записями. Его модель построена вокруг переносимой зашифрованной базы KDBX и выбранного владельцем способа хранения. Удобство нескольких устройств зависит от внешней синхронизации и совместимости мобильных клиентов; сохранность архива — от мастер-пароля, доступности дополнительных ключей и резервных копий. Ветка 2.8.0 расширяет возможности проекта, сохраняя разделение между стабильной версией и тестируемыми функциями.