В Docker Engine 29.10.0 изменилось подключение к локальным хранилищам образов: некоторые настройки, которые прежде работали автоматически, после обновления могут потребовать явного указания адреса. Выпущенная 16 ноября 2026 года версия также переводит описание Engine API на OpenAPI 3.2, добавляет экспериментальные задания по расписанию и исправляет ошибки сетевого взаимодействия.
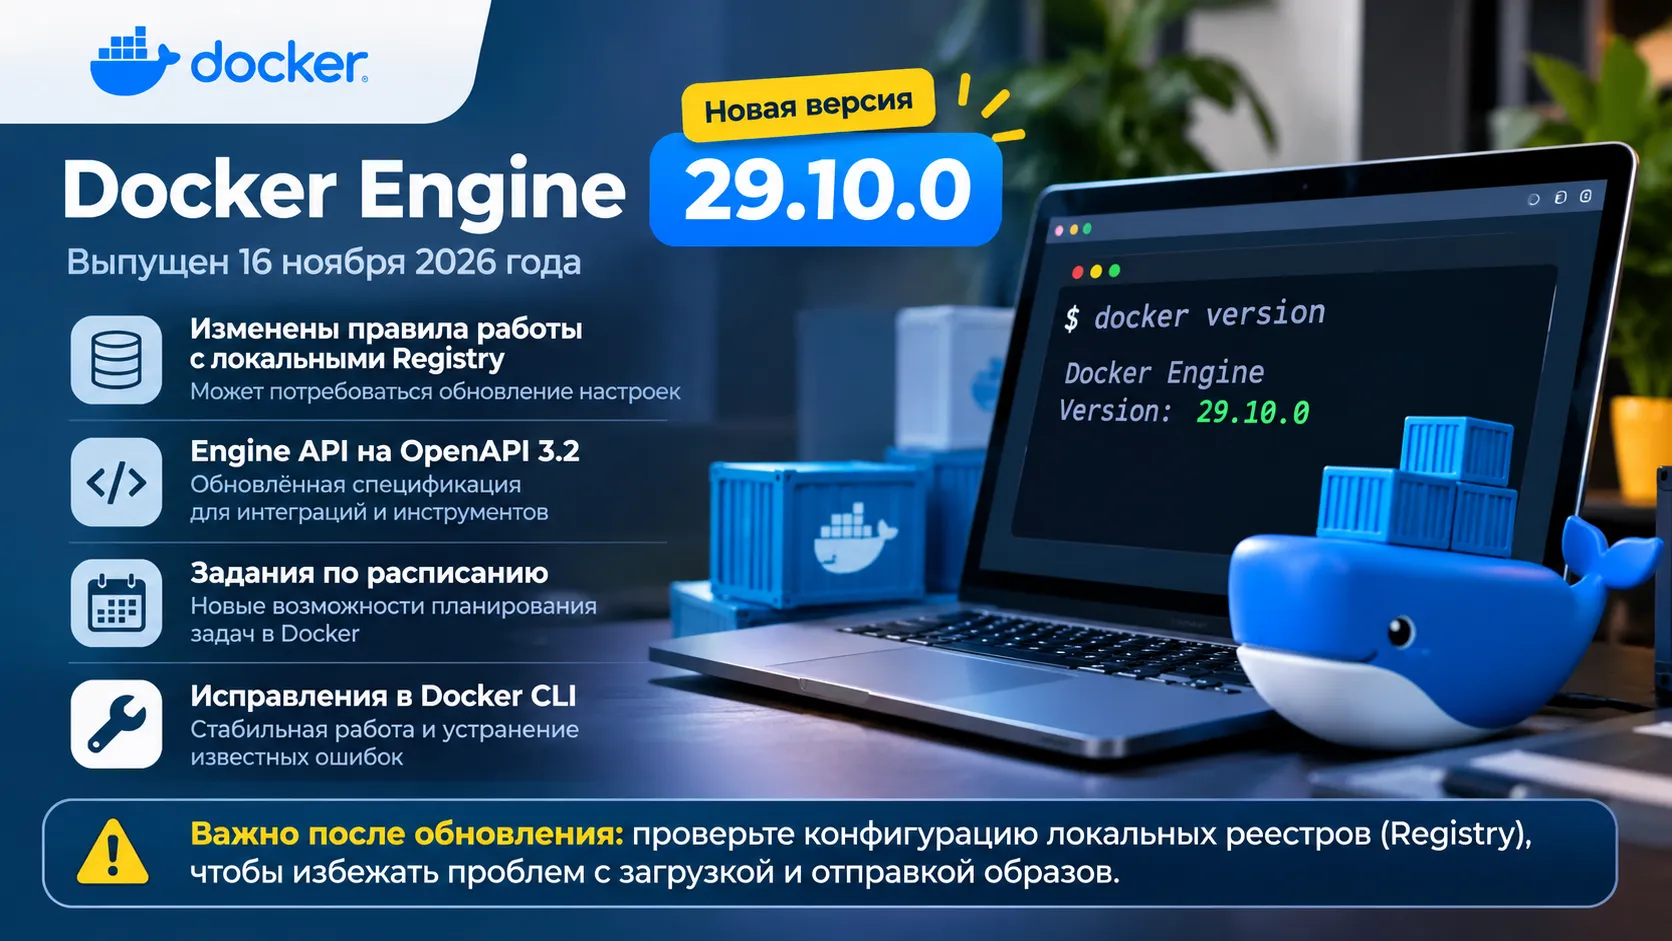
Локальные Docker Registry могут перестать принимать образы после обновления
Docker Registry — это хранилище контейнерных образов, из которого Docker загружает готовые окружения и куда отправляет собранные образы. В компаниях и при локальной разработке такой реестр нередко запускают прямо на рабочем компьютере или сервере, например по адресу localhost:5000.
До версии 29.10.0 Docker автоматически относил локальные адреса из диапазонов 127.0.0.0/8 и ::1/128 к категории insecure registries — реестров, для которых разрешено подключение по HTTP или с недоверенным TLS-сертификатом. Это правило продолжало действовать даже при наличии пользовательского списка таких реестров.
Теперь поведение стало зависеть от конфигурации демона Docker — фоновой службы, управляющей контейнерами. Если параметр insecure-registries задан явно в файле daemon.json или используется соответствующий параметр запуска демона, локальные адреса больше не добавляются автоматически. Поэтому привычные команды docker pull и docker push могут столкнуться с ошибкой подключения к локальному HTTP-реестру.
| Конфигурация Docker | До 29.10.0 | Начиная с 29.10.0 |
insecure-registries не указан | Локальные адреса разрешены по умолчанию | Локальные адреса по-прежнему разрешены по умолчанию |
| Указан собственный список небезопасных реестров | Локальные адреса добавляются автоматически | Используются адреса из заданного списка |
Указано "insecure-registries": [] | Локальные адреса всё равно добавляются | Все разрешения по умолчанию отключаются |
Разница особенно заметна в конфигурациях, где уже прописан один удалённый тестовый реестр, а второй работает на localhost. Раньше локальный адрес принимался без дополнительной записи. В новой версии его отсутствие в явно заданном списке может прервать обмен образами.
В официальных примечаниях к релизу разработчики предлагают два варианта настройки: подключение через TLS с доверенным сертификатом или точечное добавление необходимого локального адреса в список разрешённых. Пример значения для реестра на порту 5000 — "insecure-registries": ["localhost:5000"]. При существующем списке сохраняются и остальные нужные записи. Использование HTTP или недоверенных сертификатов остаётся компромиссом по безопасности, поэтому область исключений имеет значение.
Docker Engine API перешёл на OpenAPI 3.2
Вторая заметная перемена касается программ, которые управляют Docker через его API. Система описания интерфейса обновлена до OpenAPI 3.2, а версия самого Engine API достигла 1.57.
OpenAPI — машиночитаемое описание того, какие запросы поддерживает служба и какие ответы она возвращает. Такие файлы используют разработчики SDK, инструментов администрирования и автоматической генерации клиентов.
Основным файлом спецификации стал api/openapi.yaml. При этом Docker сохраняет автоматически сформированный вариант в формате Swagger 2.0 (api/swagger.yaml). Для переходного периода предусмотрена и отдельная копия Swagger 2.0, закреплённая за API 1.57. В следующих версиях API новые отдельные копии этого формата выпускать не планируют.
Поэтому изменение затрагивает прежде всего разработчиков инструментов, которые читают файлы спецификации напрямую. Программы, зависящие от появления нового Swagger-файла для каждой версии API, столкнутся с изменением привычной схемы публикации документации. Для таких интеграций OpenAPI 3.2 становится основным источником описания интерфейса.
В Docker появились экспериментальные задания по расписанию
Docker Engine 29.10.0 получил экспериментальную возможность запускать разовые и периодические задачи средствами самого демона. Новая функция называется jobs и включается отдельно через расширение org.mobyproject.jobs.v0.
Раньше типовой сценарий периодического запуска контейнера обычно требовал внешнего планировщика, например cron в операционной системе. В экспериментальной реализации Docker может хранить описание задания и запускать его по cron-расписанию самостоятельно, в том числе когда клиентская программа больше не подключена к демону.
У задания сохраняется идентификатор, а история запусков рассчитана на переживание удаления контейнеров и перезапуска демона. Это даёт понятный сценарий применения: периодически запускать короткую контейнерную задачу, например обработку файлов или обновление тестовых данных, без постоянно открытого терминала.
Возможность пока помечена как экспериментальная и по умолчанию выключена. Разработчики описывают её как раннюю реализацию с ручным запуском и запуском по расписанию; реакция на внешние события предусмотрена как дальнейшее направление разработки.
Сетевые исправления затронули Swarm, DNS и nftables
У релиза есть и изменения, заметные при эксплуатации контейнеров на серверах. Docker устранил несколько ошибок, из-за которых сетевые настройки могли вести себя непредсказуемо.
Один из примеров — восстановление сети после неудачного запуска контейнера. Если ранее старт прерывался из-за занятого порта, последующая попытка при определённых обстоятельствах могла приводить к запуску контейнера без сети. В 29.10.0 эта ошибка исправлена.
Исправлена обработка DNS в пользовательских сетях при отсутствии корректных DNS-серверов в /etc/resolv.conf на хосте. Для инфраструктуры Docker Swarm устранены проблемы с восстановлением overlay-сетей после сетевого разделения, с виртуальными IP-адресами сервисов и доступом к опубликованным портам через адрес собственного узла.
Экспериментальный сетевой бэкенд на базе nftables теперь допускает присоединение Docker Engine к Swarm. Ранее эта комбинация имела ограничение. Для nftables также уменьшены накладные расходы на публикацию портов благодаря объединению обновлений правил брандмауэра.
Изменились работа с containerd, поддержка дистрибутивов и команды CLI
В Docker 29.10.0 появилась возможность передавать отдельные настройки встроенному containerd через файлы в каталоге /etc/docker/containerd.d/. containerd отвечает за низкоуровневые операции с контейнерами, а новая конфигурация позволяет точнее управлять его компонентами в поддерживаемом режиме. При этом Docker сохраняет контроль над служебными параметрами, такими как пути хранения состояния и адрес взаимодействия.
Разработчики также объявили о доступности пакетов Docker Engine для AlmaLinux, Oracle Linux и Rocky Linux. Для этих дистрибутивов приведены собственные инструкции по установке.
Среди исправлений пользовательских команд выделяются два случая. docker cp больше не сообщает об успешном копировании, когда операция фактически завершилась ошибкой. А docker ps корректнее отображает столбец NAMES, если имена контейнеров содержат косую черту, как в некоторых сценариях классического Swarm API.
В составе поставки обновлены BuildKit до 0.35.0, Go до 1.27.4, а runc в статических сборках — до 1.5.3. В режиме rootless устранена отдельная проблема команды docker cp, возникавшая при работе с определёнными файловыми системами и монтированиями только для чтения.
Как изменилась направленность Docker Engine после 29.9.3
Предыдущий релиз 29.9.3, датированный 3 ноября 2026 года, уделял много внимания исправлениям уязвимостей Docker Engine, SwarmKit и BuildKit. Версия 29.10.0 затрагивает более широкий круг сценариев: настройку реестров, документацию API, запуск фоновых задач, сетевую инфраструктуру и инструменты управления контейнерами.
Самое непосредственное изменение касается серверов и рабочих станций с собственными HTTP-реестрами образов. Последствия зависят от того, как именно задан параметр insecure-registries. Для команд и сервисов, использующих Docker Engine API, отдельным изменением становится новая основная спецификация OpenAPI 3.2. А встроенный планировщик jobs пока остаётся экспериментальной функцией, дальнейшая судьба и интерфейсы которой будут определяться последующими релизами.