Cloudflare готовится стать публичным удостоверяющим центром и бесплатно выдавать автоматические TLS-сертификаты через ACME. Компания уже подала заявки в корневые программы Chrome, Apple, Microsoft и Mozilla, а выпуск первых постквантовых Merkle Tree Certificates намечен на I квартал 2027 года.
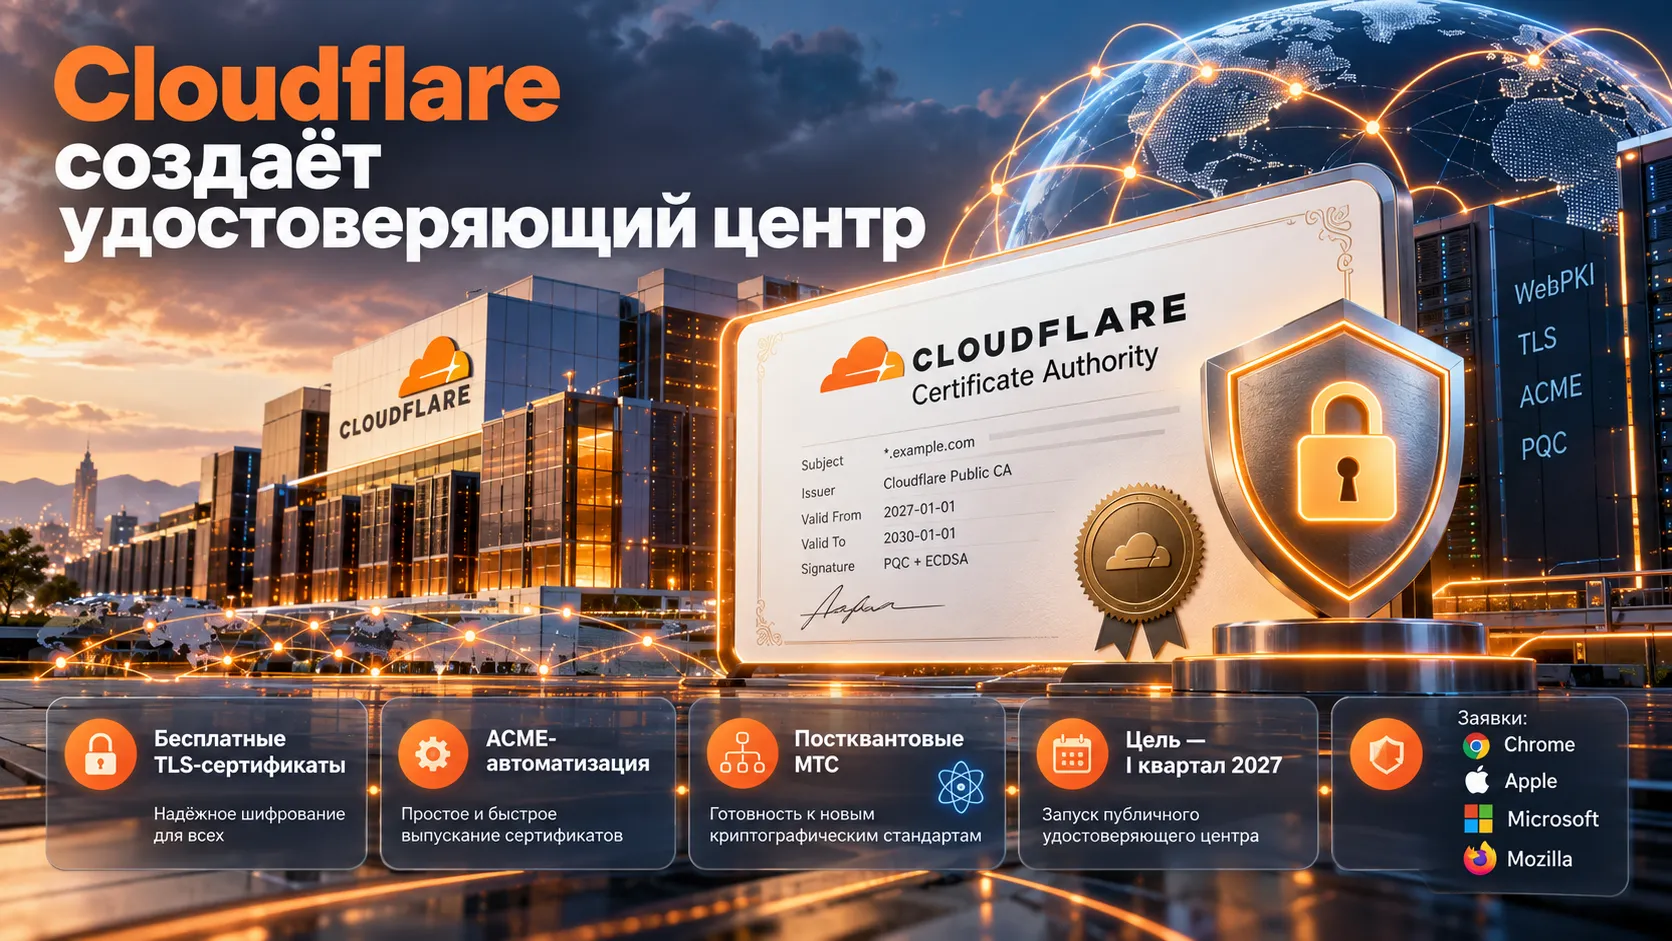
Cloudflare подала заявки в четыре корневые программы и покупает корень GlobalSign
Cloudflare много лет находилась по другую сторону системы WebPKI: компания получала публично доверенные сертификаты у сторонних удостоверяющих центров и автоматически разворачивала их для своих клиентов. Теперь роль меняется. В официальном анонсе Cloudflare компания сообщила о намерении стать публичным Certificate Authority — организацией, которая проверяет право на домен и выпускает сертификат, позволяющий браузеру установить защищённое HTTPS-соединение.
Сам анонс появился 29 сентября, а 2 октября тему подробно разобрали профильные издания и аналитики. К этому моменту подтверждены два шага, от которых зависит реальный запуск: Cloudflare подала заявки на включение своих корневых сертификатов в программы Chrome, Apple, Microsoft и Mozilla и подписала соглашение о приобретении у GlobalSign уже существующего корневого ключевого материала.
Здесь есть практическая причина. Новый корневой сертификат распространяется по браузерам, операционным системам и устройствам постепенно. На старых устройствах такой корень может вообще никогда не появиться. Корень GlobalSign, который Cloudflare планирует получить, присутствует в доверенных хранилищах с 2012 года и должен дать будущим сертификатам более широкий охват совместимых устройств с самого начала работы сервиса.
Cloudflare подчёркивает, что выпуск сертификатов пока не начался. Срок зависит от процедур корневых программ и завершения сделки с GlobalSign.
Бесплатная выдача сертификатов Cloudflare будет работать через ACME
Будущий удостоверяющий центр строится вокруг ACME — открытого протокола автоматической выдачи и продления сертификатов. Его хорошо знают администраторы, использующие Let’s Encrypt и другие автоматизированные CA.
Cloudflare рассчитывает сделать переход максимально простым для уже настроенной ACME-инфраструктуры. По описанию компании, в типичном случае достаточно будет заменить адрес ACME Directory, сохранив существующий клиент и автоматизацию. Такой подход уменьшает объём изменений на сервере и позволяет встроить Cloudflare CA в уже работающие процессы обновления сертификатов.
Выдача стандартных сертификатов заявлена как бесплатная. Cloudflare связывает этот проект с устойчивостью WebPKI: сегодня огромный объём бесплатных сертификатов приходится на ограниченное число крупных операторов. По данным, которые приводит сама компания, Let’s Encrypt выпускает около 10 миллионов сертификатов в день, обслуживает более 500 миллионов сайтов и в 2025 году превысил отметку в 4 миллиарда активных сертификатов.
Cloudflare уже использует похожую идею резервирования внутри Universal SSL. Для клиентов компания может держать основной и резервный сертификаты, выпущенные разными центрами сертификации. Публичный CA переносит этот принцип на более широкий рынок: у сайтов появится ещё один крупный автоматизированный источник бесплатных сертификатов.
ARI позволит Cloudflare управлять массовым продлением сертификатов
В архитектуре нового CA появится ещё одно обязательное условие — поддержка ACME Renewal Information, сокращённо ARI. Механизм стандартизирован в RFC 9773 и позволяет удостоверяющему центру сообщать клиенту рекомендуемое окно замены конкретного сертификата.
Такая схема особенно заметна при крупных инцидентах. Если сертификаты приходится быстро перевыпустить из-за ошибки, компрометации или требований соответствия, одновременный запуск миллионов запросов создаёт нагрузку на CA и инфраструктуру клиентов. ARI позволяет распределять замены во времени и отслеживать выпуск новых сертификатов вместо отзыва огромного массива без управляемого графика.
Cloudflare собирается сделать автоматическое продление частью условий выдачи. Компания пишет, что клиент должен регулярно получать сведения о новом окне продления и уметь определить сертификат, который заменяется.
Параллельно Cloudflare обещает открыть больше технической информации о работе CA: публиковать воспроизводимые сборки программного обеспечения для подписи сертификатов, подтверждать состояние аппаратных модулей HSM, где хранятся ключи, и вести публичную панель состояния выпуска и инцидентов.
Merkle Tree Certificates готовят WebPKI к постквантовым подписям
Самая необычная часть проекта связана с постквантовой криптографией. Cloudflare планирует выдавать Merkle Tree Certificates, или MTC, которые разрабатываются как более компактная модель аутентификации для эпохи постквантовых алгоритмов.
Проблема возникает из-за размера подписей. По оценке Cloudflare, постквантовые подписи могут быть примерно в 40 раз крупнее классических. Если просто перенести такие подписи в существующие цепочки сертификатов, TLS-соединения получат дополнительный объём данных, а журналы прозрачности сертификатов — заметно большую нагрузку.
MTC используют структуру дерева Меркла и публичные журналы. Клиент получает компактное доказательство того, что сертификат присутствует в проверяемом наборе, вместо передачи тяжёлого набора подписей при каждом соединении. Cloudflare рассчитывает выпускать классические сертификаты и MTC из одной инфраструктуры CA.
Стандартные MTC компания собирается предоставлять бесплатно. Цель для производственного выпуска — I квартал 2027 года, при условии прохождения проверок и включения в новый Quantum-resistant Root Store Chrome.
Cloudflare уже проверила MTC на миллиардах соединений Chrome Beta 146
MTC пока остаются развивающейся технологией, но Cloudflare уже провела крупный эксперимент совместно с Chrome. Компания использовала временный тестовый CA и выдавала MTC для части доменов на бесплатном тарифе Cloudflare.
Эксперимент охватил 50% пользователей Chrome Beta 146. За время тестирования инфраструктура успешно обслужила миллиарды MTC. Этот опыт дал Cloudflare данные о поведении новой схемы на реальном интернет-трафике и позволил проверить, насколько она подходит для масштабов публичного удостоверяющего центра.
Разработка MTC идёт параллельно с созданием обычного CA. Cloudflare строит инфраструктуру выпуска, программное обеспечение для зеркалирования и журналов, процессы соответствия требованиям и операционные процедуры. Для ACME-составляющей компания планирует использовать форк Boulder — программного обеспечения, лежащего в основе Let’s Encrypt.
Отдельный этап связан с доверием браузеров. Для выпуска MTC Cloudflare предстоит пройти оценку Chrome Quantum-resistant Root Store. Само наличие работающей инфраструктуры CA ещё не даёт сертификатам автоматического доверия со стороны браузеров.
Новый CA добавляет ещё одного крупного оператора в WebPKI
Появление Cloudflare среди публичных удостоверяющих центров меняет распределение ролей в WebPKI. Компания обслуживает значительную долю мирового веб-трафика, завершает TLS-соединения для миллионов доменов и ежегодно использует большое количество сертификатов сторонних CA. Теперь часть этой инфраструктуры она собирается перенести на собственный центр сертификации и одновременно открыть его для внешних сайтов.
Здесь появляется двойной эффект. WebPKI получает ещё одного крупного поставщика бесплатных автоматизированных сертификатов, способного работать через привычный ACME. Одновременно Cloudflare объединяет внутри одной компании CDN, DNS, защитные сервисы и публичный CA. Аналитики Futurum 2 октября отдельно указали на такую концентрацию ролей как на фактор зависимости, который организациям придётся учитывать при оценке архитектуры.
Конкуренция в сегменте бесплатных сертификатов тоже станет шире. Let’s Encrypt развивает собственную поддержку MTC и ориентируется на 2027 год, поэтому постквантовые сертификаты могут появиться сразу у нескольких бесплатных ACME-совместимых операторов.
Срок запуска Cloudflare CA зависит от решений браузерных программ
Cloudflare пока находится в стадии создания публичного удостоверяющего центра. Компания подала заявки в основные корневые программы, готовит собственную инфраструктуру, заключила соглашение с GlobalSign и обозначила I квартал 2027 года как цель для первых производственных MTC.
Точная дата начала массовой выдачи классических сертификатов пока не объявлена. Она связана с процедурами Chrome, Apple, Microsoft и Mozilla, завершением сделки по корневому материалу GlobalSign и прохождением проверок, обязательных для публичных CA.
Если эти этапы будут завершены по плану, на рынке появится ещё один бесплатный ACME-совместимый удостоверяющий центр с поддержкой обычных TLS-сертификатов и отдельным направлением для постквантовой аутентификации. Вопрос теперь упирается в сроки доверия со стороны браузеров и в то, насколько быстро MTC перейдут из масштабных экспериментов в повседневную WebPKI.