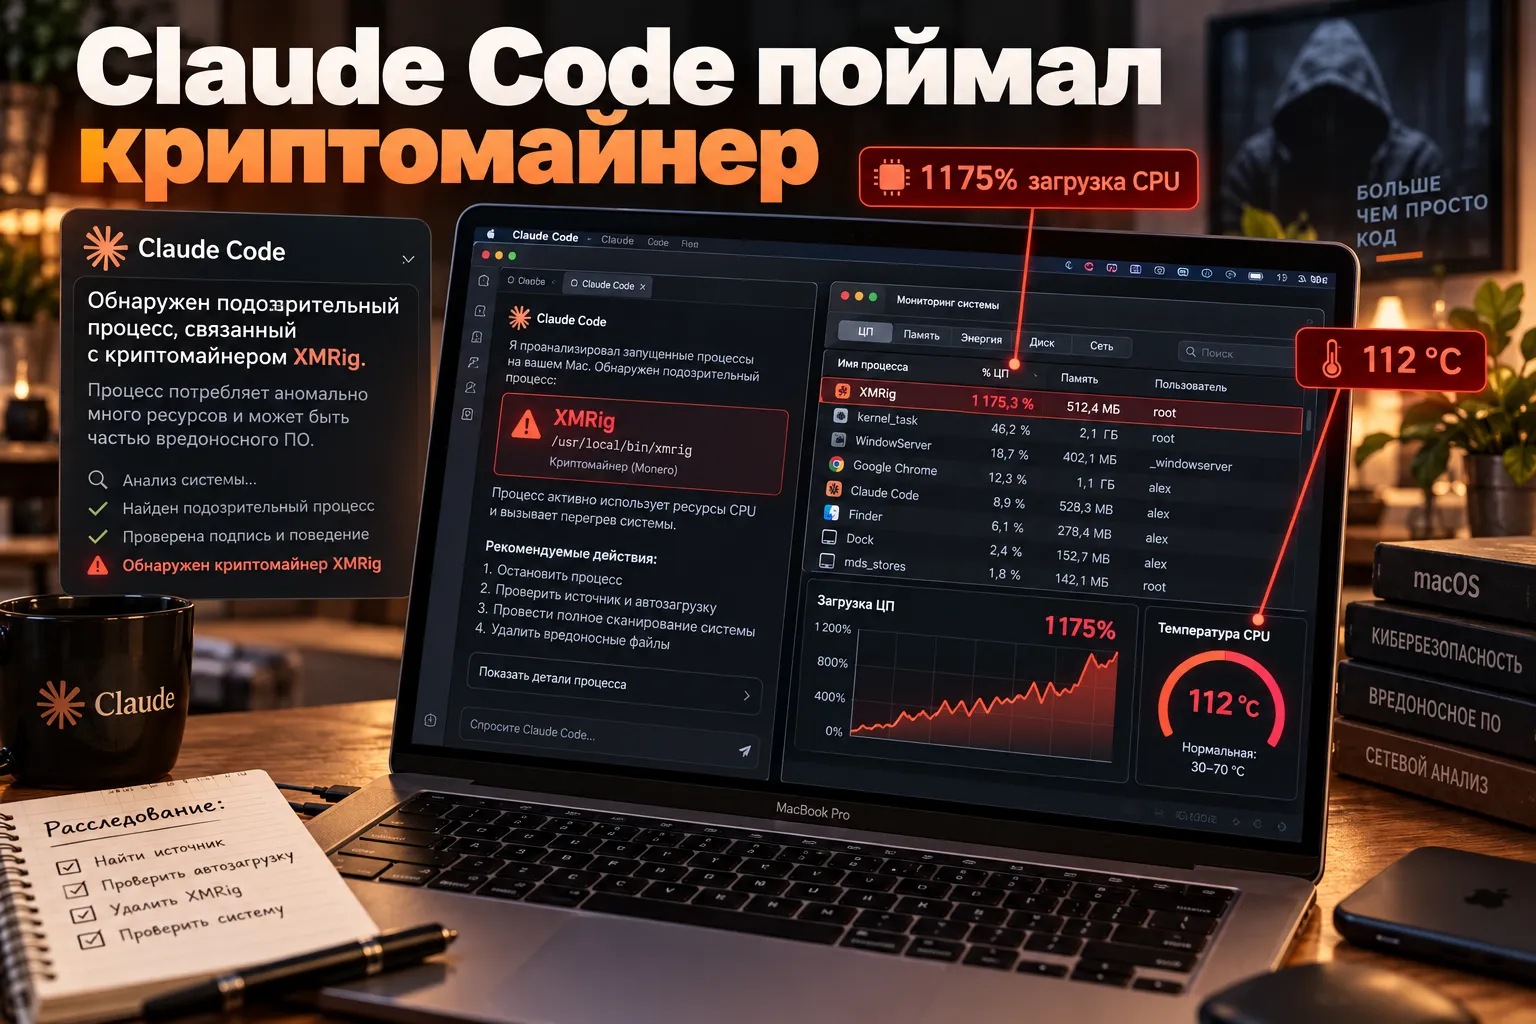
Во время разработки приложения для контроля температуры Mac инструмент Claude Code обнаружил работающий в системе криптомайнер XMRig. По сообщению владельца компьютера от 18 октября 2026 года, процесс потреблял около 1175% CPU, а показания температурных датчиков доходили до 112 °C. Необычную нагрузку удалось связать с посторонней программой, которую пользователь затем поручил агенту удалить.
Приложение для измерения температуры вывело Claude Code на майнер
Пользователь Reddit под ником UntilHEX попросил Claude Code создать приложение для мониторинга температуры Mac. Когда агент получил необработанные показания датчиков и начал проверять их достоверность, значения оказались неожиданно высокими. Следующим шагом стала проверка процессов, загружавших центральный процессор.
Среди них Claude Code обнаружил xmrig — программу для майнинга криптовалют. По словам пользователя, она занимала примерно 1175% CPU. Агент сообщил о находке прямо в ходе работы над температурным монитором и указал, что криптомайнер уже присутствовал на компьютере.
Эта история появилась 18 октября в сообществе r/claude. На следующий день о ней написало издание Tom’s Hardware. Владелец Mac признался, что компьютер давно работал заметно медленнее обычного; после обнаружения XMRig у этого поведения появилось вероятное объяснение.
Откуда взялись 1175% CPU и температура 112 °C
На многоядерных компьютерах загрузка отдельного процесса может превышать 100%: такой показатель отражает работу сразу нескольких вычислительных ядер. Поэтому 1175% соответствует приблизительно 11,75 ядра, полностью занятого вычислениями. Это не означает, что процессор работал в 11 раз выше своих физических возможностей.
В опубликованной истории фигурирует и пиковая температура 112 °C. Это значение, которое агент увидел при разборе данных датчиков; независимой проверки измерения не представлено. Модель Mac и точное количество его процессорных ядер автор публикации не уточнил.
XMRig предназначен для интенсивных вычислений на CPU и GPU. Когда такая программа работает долго и использует почти все доступные ресурсы, у других приложений остаётся меньше вычислительной мощности. Это согласуется с жалобой владельца на медленную работу компьютера и высокую температуру.
XMRig мог запускаться вместе с macOS
По описанию Claude Code, обнаруженный майнер был связан с механизмом автоматического запуска. Подобная настройка позволяет процессу вновь появляться после перезагрузки компьютера, даже если пользователь завершил его вручную.
Сам XMRig — открытый инструмент для добычи криптовалют и тестирования производительности. Его наличие ещё не доказывает конкретный способ взлома. Проблема в этой истории связана с тем, что программа, по словам владельца Mac, работала без его ведома и постоянно расходовала ресурсы компьютера.
В комментариях UntilHEX предположил, что заражение могло быть связано с установкой взломанных аудиоплагинов. Подтверждённой цепочки заражения, названия вредоносного установщика или результатов анализа файлов он не опубликовал. Неизвестно и то, какую именно криптовалюту добывал найденный экземпляр XMRig и кому направлялись результаты вычислений.
Claude Code помог очистить Mac, но потребовал участия владельца
Обнаружив подозрительный процесс, Claude Code предложил остановить майнер, отключить его автоматический запуск и перенести связанные файлы в карантин. Из опубликованного диалога следует, что агент запросил согласие на эти действия.
Позднее автор истории рассказал, что Claude Code выполнил большую часть очистки. Один файл пришлось удалить самостоятельно: у агента возникли ограничения доступа. После этого пользователь дополнительно запустил Malwarebytes для проверки системы.
Результаты последующего сканирования в исходной публикации не приводятся. Поэтому по доступным сообщениям можно подтвердить обнаружение подозрительного процесса и попытку его удаления, но нельзя независимо установить, что на компьютере не осталось других компонентов заражения.
Почему находка Claude Code не равнозначна антивирусной проверке
Claude Code умеет работать с файлами и выполнять команды в среде разработки в рамках предоставленных разрешений. В этом случае агент проверил системные процессы из-за аномальных температурных показаний, полученных при выполнении пользовательской задачи. Специальную функцию постоянного поиска криптомайнеров Anthropic в связи с этой историей не анонсировала.
У macOS уже есть собственные механизмы защиты от вредоносного ПО, включая XProtect, Gatekeeper и проверку нотариализации приложений. Однако по этой истории невозможно выяснить, почему именно найденный экземпляр XMRig не был заблокирован раньше и был ли он известен встроенным защитным механизмам.
Случай UntilHEX показывает, как проверка показаний датчиков привела AI-агента к анализу фоновых процессов, а затем — к обнаружению нежелательного майнера. При этом происхождение XMRig и окончательный результат очистки остаются неподтверждёнными. История основана на сообщении владельца компьютера и опубликованном им диалоге с Claude Code, а не на независимом исследовании заражённой системы.
Источники
- Reddit — оригинальная публикация UntilHEX, 18 октября 2026 года
- Tom’s Hardware — Claude Code обнаружил XMRig на перегревающемся Mac, 19 октября 2026 года
- XMRig — официальный репозиторий и описание майнера
- Claude Code — официальная документация о разрешениях инструментов
- Apple — механизмы защиты от вредоносного ПО в macOS